 女性
ランサムウェアに感染してしまいました。フォレンジック調査の費用はどれくらいかかりますか?
 編集長:カナメ
初動トリアージで50万〜100万円、PC詳細解析で1台150万〜300万円が相場です。サイバー保険の適用と二段階見積もりで負担を抑えられますよ!
サイバー攻撃や情報漏洩に直面した中小企業にとって、調査費用と依頼先の選定は事業継続を左右する重大事です。初動の誤りで証拠を消してしまうと、法的罰則や取引停止といった深刻な二次被害を招くリスクがあります。適正な費用相場、悪質業者の見分け方、保険活用法まで実務に即して解説します。
この記事でわかること
- フォレンジック調査の費用構造と機器別・規模別の相場目安
- 改正個人情報保護法が定める公的報告義務と調査報告書の必要性
- 見積もりが跳ね上がる3大要因と費用を抑えるポイント
- 信頼できる調査会社を見極める3つの選定基準
- 自己負担を最小化するサイバーセキュリティ保険の特約活用法
なぜフォレンジック調査が必要なのか?中小企業における法的報告義務と原因究明の現実
 女性
調査に数百万円も払えません。端末を初期化して再利用するだけでは不都合があるのでしょうか?
編集長:カナメ初期化すると攻撃者の侵入経路や漏洩の証拠が消えてしまいます。法的報告義務違反や損害賠償請求を招く重大なリスクがありますよ。
インシデント直後、業務再開を焦ってPCを初期化する企業が後を絶ちません。しかし、この対応は自ら証拠を消去する危険な選択肢です(出典: 警察庁 サイバー空間をめぐる脅威の情勢等)。法的な背景と実務上の重要性を整理しましょう。
「原因不明」では済まされない!改正個人情報保護法が定める公的報告義務の壁
漏洩の「おそれ」だけで報告義務が発生!確報提出には客観的証拠が必須
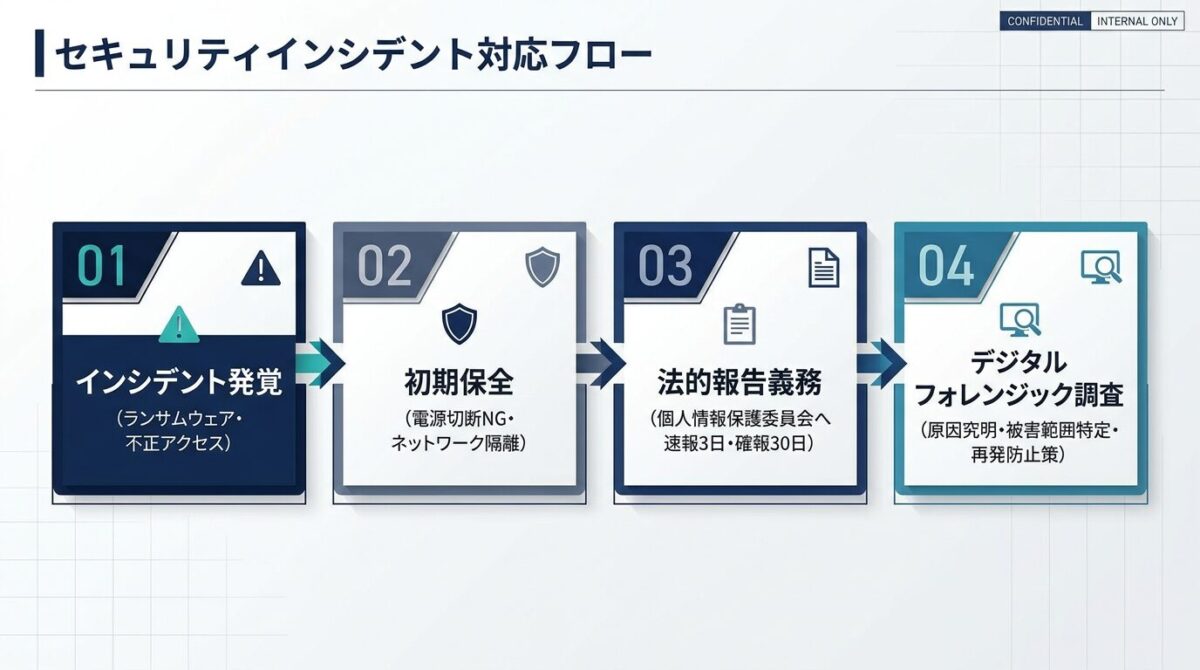
2022年4月に全面施行された改正個人情報保護法により、一定規模以上の個人データ漏洩やランサムウェア等による漏洩の「おそれ」が生じた場合、個人情報保護委員会への報告と本人通知が義務化されました。
報告は二段階で行われます。事態を覚知してから概ね3日以内の「速報」、そして30日以内(悪意ある攻撃は60日以内)の「確報」です。確報では「どのような経路で侵入されたか」「どのデータが外部送信されたか」を客観的に証明する必要があります。
単なる社内推測は公的機関に通用しません。専門機関による解析結果が求められるのです。
| 報告段階 | 提出期限 | 報告内容と求められる調査水準 | 調査未実施の場合のリスク |
|---|---|---|---|
| 速報 | 覚知後概ね3日以内 | 発生事象の概要、被害規模の推測、初動対応状況 | 指導対象となる懸念 |
| 確報 | 30日以内(悪意攻撃は60日以内) | 侵入経路、漏洩の有無、被害件数、再発防止策の確定 | 報告不備による行政指導・立入検査・公表処分の対象 |
| 本人通知 | 状況に応じ速やかに | 漏洩した項目、本人への影響、問い合わせ窓口 | 信用失墜や訴訟リスク |
| 取引先報告 | 契約条項による | 委託元システムへの影響度、共有データの保全状況 | 取引停止、契約解除、債務不履行損害賠償 |
感染端末の電源を切るのはNG?証拠保全(ファストフォレンジック)を誤ると調査不能に
メモリ上の揮発性データを消さない!LAN抜線と電源維持が鉄則
マルウェアの多くは、検知を逃れるためハードディスクではなくメモリ(RAM)上だけで動作する手口を用います。
慌ててPCの電源ボタンを長押しして強制終了すると、メモリ上の通信ログや暗号化の痕跡が消滅してしまいます。その結果、調査会社に依頼しても「解析不能」と判定され、トリアージ費用だけが無駄になりかねません。
正しい初動は「LANケーブルを抜く」「Wi-Fiをオフにする」というネットワーク遮断に留め、電源を入れたまま専門家の到着を待つ姿勢です。
| 初動アクション | 正しい手順 | 誤った対応(NG) | 調査への影響 |
|---|---|---|---|
| ネットワーク隔離 | LANケーブルを抜く/Wi-FiをOFF | ネットワークに繋げたまま放置 | 感染が社内全体へ横展開 |
| 端末の電源状態 | 電源を入れたままスリープ待機 | 電源長押しで強制終了 | メモリ上の侵入証跡が完全消滅 |
| ストレージ操作 | 操作やアプリ起動を一切行わない | 市販ウイルス対策でスキャン | タイムスタンプ上書きで証拠喪失 |
| 保全作業 | 専用ライトブロッカーを使用 | 通常のUSBメモリでコピー | ファイル改変とみなされ証拠能力否定 |
取引先や監査法人への説明責任:フォレンジック調査報告書が持つ法的な証拠能力
サプライチェーンの信頼維持に直結!第三者のお墨付きが事業継続の生命線
中小企業がサイバー攻撃を受けた際、自社の損害だけでなく大手取引先へ攻撃が波及する「サプライチェーン攻撃」の責任を追及される事例が増加しています。
取引先からは「預けた機密データは漏洩していないか」「貴社の環境は本当に安全か」という客観的な説明を求められます。自社SEの推測だけでは監査をパスできません。
フォレンジック調査会社が発行する調査報告書は、公的機関や法廷に対して客観的な証拠能力を持つドキュメントです。この報告書を提示することで、取引先との契約解除を防ぎ、信頼関係を再構築できます。
デジタルフォレンジック調査の費用相場【端末台数・サーバー・インシデント規模別の内訳】
女性フォレンジック調査の見積もりは会社ごとに大きく異なります。なぜこれほど価格差があるのですか?
編集長:カナメ「機器の種類」「データ容量」「トリアージか詳細解析か」によって作業工数が変わるためです。内訳を正しく理解しましょう。
フォレンジック調査の費用は、高度な専門スキルを持つアナリストの人月単価や特殊な解析ツールのライセンス費用が反映されます。相場感を持たずに発注すると、適正価格かどうかの判断が難しくなります。フェーズ別および対象機器別の具体的な費用目安を確認しておきましょう。
初動トリアージから本調査まで:フォレンジック調査の費用構造と平均価格帯
いきなり全台詳細解析は非効率!「トリアージ」で対象を絞り込むのが標準
フォレンジック調査は「初動トリアージ(ファストフォレンジック)」と「詳細調査(ディープフォレンジック)」の二段階に分かれます。
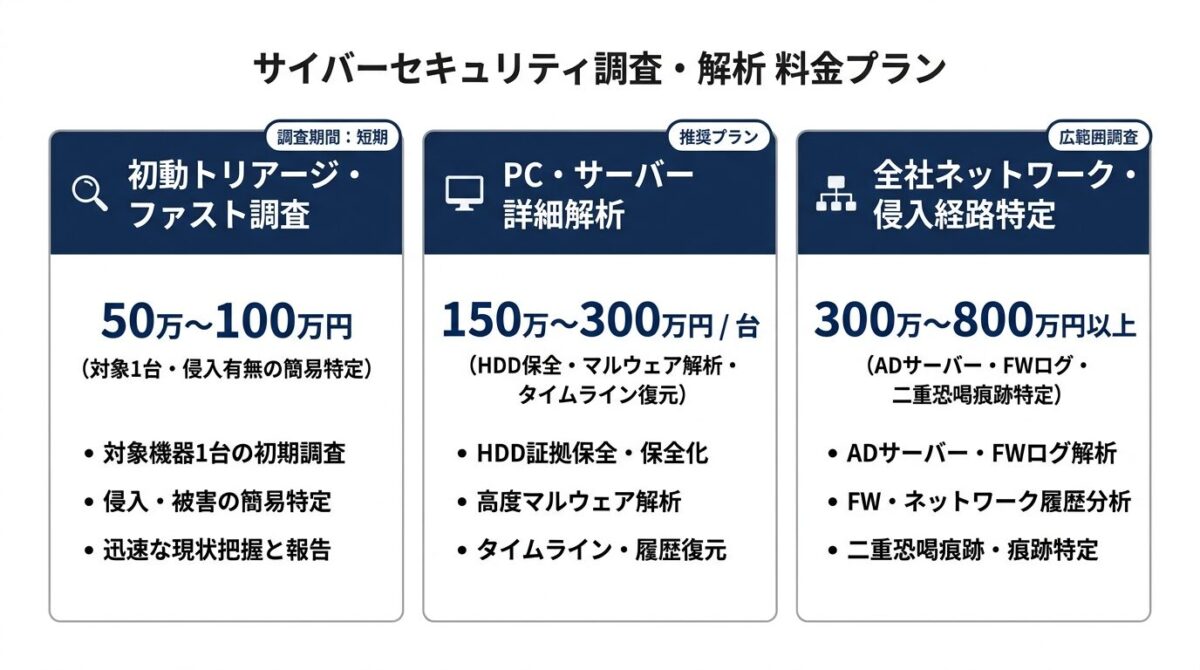
最初に行うファストフォレンジックでは、侵入痕跡の有無を素早く判別し、全社数十台の中から侵害が疑われる端末を特定します。この段階の費用は50万〜100万円程度が一般的です。
その後、侵害が確認された特定端末に対してHDDイメージ保全やメモリダンプ、通信ログ復元を行う詳細調査へ進みます。詳細調査は1台あたり150万〜300万円程度が相場の目安です。
| 調査フェーズ | 作業内容 | 期間の目安 | 費用相場(税別) | 主な成果物 |
|---|---|---|---|---|
| 初動トリアージ | 簡易保全、主要ログ抽出、侵害痕跡判定 | 2日〜1週間 | 50万〜100万円/式 | 侵害判定速報、優先調査リスト |
| 詳細調査(PC) | ビットストリーム保全、削除ファイル復元 | 2週間〜1ヶ月 | 150万〜300万円/台 | 端末別詳細報告書、時系列記録 |
| サーバー詳細解析 | DB・ADサーバーの深層解析 | 3週間〜1.5ヶ月 | 250万〜500万円/台 | 侵入経路特定書、アクセス痕跡証明 |
| ネットワーク全体解析 | FW・VPNログ解析、AD横展開追跡 | 1ヶ月〜2ヶ月 | 300万〜800万円以上 | 総合報告書、再発防止提言書 |
調査対象別の費用目安【PC・サーバー・ネットワーク機器・クラウドログ】
ストレージ容量とOS種別で変動!サーバーはPCの約1.5〜2倍の工数
調査費用は対象機器のハードウェア構成や仕様によっても左右されます。一般的なWindows PCに比べ、大容量ストレージを搭載したファイルサーバーやLinux基幹サーバーは解析工数が大幅に膨らみがちです。
さらに近年利用が広がる「Microsoft 365」や「Google Workspace」等のクラウド環境では、オンプレミスとは異なるクラウド監査ログ解析の知見が欠かせません。
| 対象機器・環境 | 調査の難易度と主な確認項目 | 1台・1環境あたりの費用目安 | 備考・注意点 |
|---|---|---|---|
| クライアントPC | 中:メール閲覧、Web履歴、USB接続履歴 | 120万〜200万円 | 台数割引が適用される場合あり |
| Mac・モバイル端末 | 高:暗号化チップ解除、バックアップ解析 | 150万〜250万円 | パスコード解除が必要なケースあり |
| ファイル/DBサーバー | 高:RAID構成、大容量データ保全、ログ解析 | 250万〜450万円 | 容量1TB増ごとに加算される傾向 |
| Active Directoryサーバー | 極めて高:権限昇格、Kerberosチケット解析 | 300万〜500万円 | 全社的な侵害範囲特定に不可欠 |
| UTM・VPN機器ログ | 高:外部通信ログ、セッション履歴解析 | 100万〜200万円 | 機器内にログが残っていないと困難 |
| クラウド(M365等) | 中〜高:サインインログ、メール転送設定 | 150万〜350万円 | 監査ログの保持期間プランに依存 |
見積もりが跳ね上がる3大要因(暗号化解除・特急対応・現地オンサイト駆けつけ)
特急割増料金や暗号化解析で初期見積もりの2倍に達することも
提示された見積もりが想定を大幅に上回る場合、3つの加算要因が含まれているケースが目立ちます。
第一に「暗号化解除・未知マルウェア解析」です。ランサムウェアで暗号化されたデータの解析や独自マルウェアの動的解析には高度な専任工数が発生します。
第二に「24時間以内の駆けつけや休日対応に伴う特急割増(20〜50%)」です。
第三に「対象端末の安易な拡大」です。初期段階で関係部署の端末まで一括調査に含めると、費用は一気に膨らみます。
| 割増要因 | 発生するシチュエーション | 費用の加算水準(目安) | 抑制・回避するための対策 |
|---|---|---|---|
| 特急・休日対応 | 24時間以内の駆けつけ、速報提出要求 | 基本料金の20〜50%割増 | 平時に調査会社と事前連携を構築 |
| マルウェア解析 | 独自標的型マルウェアの逆アセンブル | 1検体あたり50万〜150万円 | 既知マルウェアならハッシュ照合で済む |
| オンサイト出張 | 遠隔拠点や工場への直接出張 | 実費 + 日当10万〜20万円/日 | 端末を安全に配送してラボ解析へ切替 |
| 暗号化データ復旧 | 業務データの復号可能性検証 | 成功報酬または100万〜300万円 | 不変バックアップからの復元を優先 |
調査費用を抑えるポイント:平時からのログ集中管理と端末の初期隔離
ログが残っているかが費用の分水嶺!ログ消失は手作業解析で費用高騰を招く
フォレンジック調査の費用を大きく左右するのは、調査に必要なログが適切に残っているかどうかです。
ファイアウォールやサーバーのログが外部ストレージへ長期保存されていれば、解析ツールを用いて短期間で侵入タイムラインを特定できます。逆にログが数日分で上書きされていたり機器内にしか残っていなかったりすると、削除領域を手作業で復元する膨大な工数が発生します。
平時からログを最低180日〜1年以上保管し、有事には迅速にLANから切り離す運用が、調査費用を抑える鍵となります。
悪質業者を回避する調査会社の選び方とサイバー保険による費用補填策
女性パニック時にネット検索すると、悪質な業者に引っかからないか心配です。
編集長:カナメ危機的状況に付け込み、高額な着手金を取って成果を出さない業者も存在します。選定基準と保険活用法を押さえておきましょう。
インシデント発生時は社内が動揺しているため、検索広告の最上位業者へ安易に連絡してしまいがちです。しかし、「単に市販ソフトで復元を試みるだけ」「原因不明でも高額請求する」といったトラブル事例も報告されています。信頼できる調査会社を見極める基準と、費用負担を軽減するサイバー保険の実務を整理しました。
「解析不能でも全額請求」を避ける!信頼できる調査会社を見極める3つの選定基準
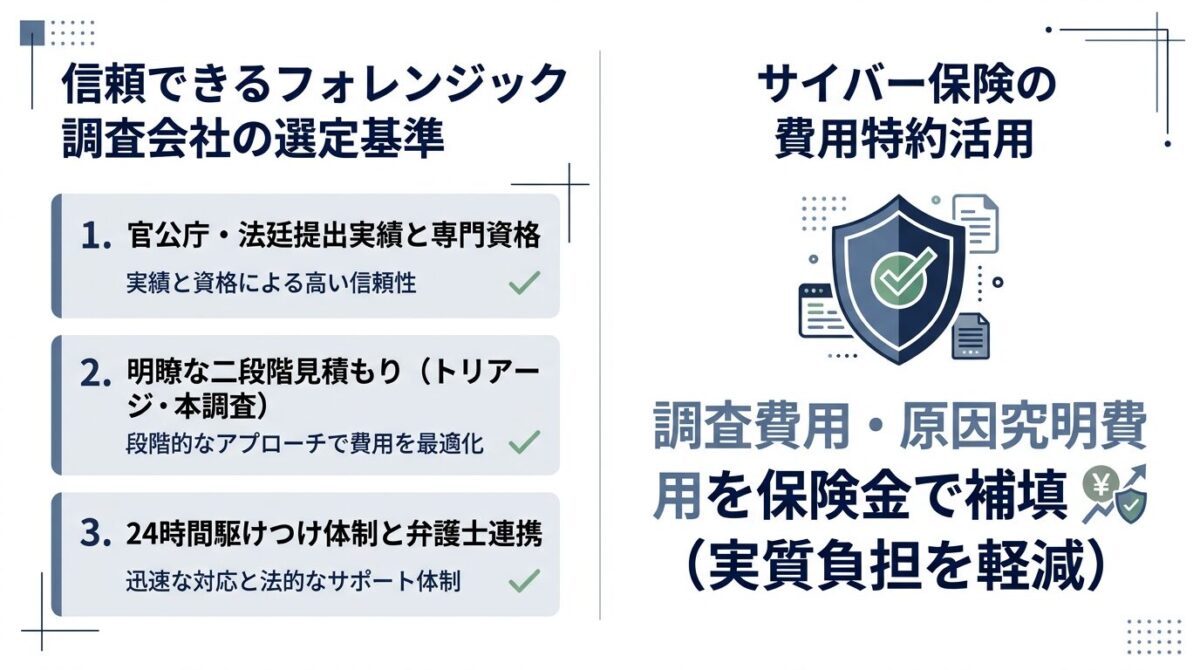
官公庁・法廷提出実績、資格保有者、二段階見積もりの明瞭さを確認する
信頼できるフォレンジック調査会社を選ぶためのチェックポイントは以下の3点です。
第一に「官公庁や裁判所への報告書提出実績」です。証拠能力を認められる報告書を作成できる会社は、IDF(デジタル・フォレンジック研究会)等に所属し、EnCEやGCFA等の国際資格を持つアナリストを擁しています。
第二に「トリアージと本調査を分けた二段階見積もり」を提案してくれるかどうかです。良心的な会社は、最初から全台の包括契約を迫らず、初期調査で可能性を絞り込む提案を行います。
第三に「損害保険会社や弁護士法人との提携実績」です。主要損保から指定ベンダーとして紹介される会社であれば、費用妥当性や技術面で安心感があります。
| 選定チェック項目 | 信頼できる調査会社の特徴(◯) | 避けるべき業者の特徴(✗) |
|---|---|---|
| 見積もり形態 | ファスト調査後に本調査を段階提案 | 最初から全台一括の高額契約を要求 |
| 所属・資格・実績 | 官公庁・法廷提出実績、EnCE等の国際資格 | 資格情報が不透明、実績が個人向け中心 |
| 保全手順の説明 | Write Blocker使用、ハッシュ値一致を明示 | 保全手順の説明がなく機器を回収 |
| 調査範囲の限界 | 解析不能時の条件や調査限界を事前明示 | 「100%特定できる」と非現実的な請負 |
| 外部連携力 | サイバー保険指定業者、弁護士と連携 | 単独営業のみで保険手続きに非対応 |
事故対応の自己負担を最小化する「サイバーセキュリティ保険」の費用特約活用法
フォレンジック費用特約で数千万円の調査費用が保険金支払いの対象に
中小企業にとって数百万円単位の調査費用を一括負担するのは重い判断です。このリスクを実質的に免責金額のみに抑えられるのが「サイバーセキュリティ保険」です。
サイバー保険には賠償損害だけでなく、自社の「事故対応費用特約」が付帯しています。この特約により、フォレンジック調査費用、原因究明費用、弁護士相談費用、公的報告書作成費用まで保険金から補填されます。
注意点として、独自に調査会社と高額契約を結んだ後に保険会社へ連絡すると、事前承認がない費用として支払われない場合があります。発注前に必ず損害保険会社や代理店へ連絡し、指定業者の紹介や事前承認を取り付ける手順を守りましょう。
| 費用項目 | サイバー保険の補償対象 | 自己負担の軽減効果 | 請求時の注意点 |
|---|---|---|---|
| フォレンジック調査費用 | 対象(費用特約の主軸) | 実質自己負担ゼロ〜免責金額のみ | 保険会社への事前連絡・承認が必須 |
| 法律相談・弁護士費用 | 対象(個人情報委員会対応等) | 実費が保険金から補填可能 | 保険会社指定または事前相談 |
| 取引先通知・詫び状費用 | 対象(郵送・コールセンター実費) | 実費全額が支払対象 | 通知文面の内容について事前確認 |
| 再発防止策コンサル | 一部対象(プランによる) | 調査に伴う提言はカバー | 新規セキュリティ機器購入費は対象外 |
事故発生から調査完了までの標準スケジュールとベンダー引き継ぎ手順
完了まで1〜2ヶ月を要する!社内報告とステークホルダー対応の工程表
フォレンジック調査は即日で完了する作業ではありません。依頼から最終報告書の受領まで、標準的なケースで約1ヶ月〜2ヶ月を要します。
社内の取締役会や取引先に対し「いつ何が判明するのか」を説明できるよう、全体のタイムラインを把握しておきましょう。
- 初日〜3日目(初動保全・トリアージ):専門アナリストによる証拠保全とログ抽出。個人情報保護委員会への速報提出。
- 1週〜2週目(ファスト調査速報):侵害の有無、侵入されたアカウントの特定。中間報告書の受領。
- 3週〜4週目(詳細フォレンジック):削除ログ復元、外部通信履歴解析、漏洩の有無確定。
- 5週〜8週目(最終報告書受領・確報):正式な調査報告書の納品。個人情報保護委員会への確報提出、取引先説明。
| 期間 | 対応ステップ | 情シス・社内担当者の実務 | 調査会社の主な作業 |
|---|---|---|---|
| Day 1〜3 | 初動保全・速報 | 端末のLAN切断、保険会社連絡、速報提出 | 現場駆けつけまたは機器受領、証拠保全 |
| Day 4〜14 | トリアージ解析 | 業務代替機の配備、社内聞き取り | ログ解析、侵入端末特定、中間速報提示 |
| Day 15〜30 | 深層解析 | 確報提出に向けた社内調整、弁護士協議 | ファイル復元、マルウェア解析、タイムライン作成 |
| Day 31〜60 | 最終報告・確報 | 確報提出、取引先への最終説明、再発防止 | 公的証拠能力を持つ最終調査報告書の納品 |
まとめ:中小企業がデジタルフォレンジック調査会社を適正費用で選ぶポイント
平時からの備えが最大のコスト削減!事前提携とサイバー保険で有事に打ち克つ
デジタルフォレンジック調査は、サイバー攻撃や情報漏洩の危機において、企業の法的責任を守り社会的信用を回復するための重要な手続きです。
端末1台あたり150万〜300万円という費用は決して安価ではありません。しかし、初動でトリアージを行い調査範囲を適正に絞り込むこと、そしてサイバー保険の費用特約を組み合わせることで、中小企業であっても無理のない費用感で調査を実施できます。
事故が起きてから慌てて探すのではなく、平時の段階でサイバー保険の加入状況を確認し、信頼できるフォレンジック調査会社の連絡先をリストアップしておきましょう。
よくある質問
- 調査期間中、対象のPCやサーバーはずっと業務に使えないのでしょうか?
-
証拠保全(イメージング)が完了すれば、通常は数時間〜半日程度で実機は返却され、業務利用や再セットアップが可能です。調査会社は複製したイメージファイルを用いて解析を進めるため、実機が長期間拘束されるケースは原則ありません。
- 個人情報が漏洩していないことが明らかな場合でも調査は必要ですか?
-
取引先や公的機関に対して「漏洩していない」と主張するためには、漏洩の痕跡がないことを示す客観的な調査証拠が求められます。主観的な主張だけでは監査や法的報告をパスできないため、少なくとも初動トリアージ調査の実施が推奨されます。
- 警察に相談すれば、無料でフォレンジック調査を行ってくれますか?
-
警察は犯罪捜査として押収・解析を行いますが、その結果は捜査機密であり、企業の民事的な報告書や個人情報保護委員会への提出用レポートとしては発行されません。企業の民事責任や取引先説明を果たすためには、民間の専門調査会社への依頼が必要です。
- 古いログが残っていない場合、調査は完全に不可能ですか?
-
ログが消失していても、ハードディスクの未割り当て領域に残るシャドウコピーやレジストリ痕跡から過去の実行履歴を部分的に復元できる場合があります。ただし解析工数が増加するため、事前に調査会社へ相談してください。
- 自社の情シス担当者が自分で調査ソフトを使って解析するのは避けるべきですか?
-
重大なリスクを伴います。適切な保全措置を行わずに端末を操作すると、タイムスタンプが更新され証拠能力が失われます。また法的要件を満たすレポートを作成できないため、自己流の調査は避け、専門会社へご相談ください。
- サイバーセキュリティ保険は、事故が起きた後から加入しても適用されますか?
-
事故発生後の加入では過去の事故に対する保険金は支払われません。インシデントは予期せず発生するため、平時の段階からサイバー保険へ加入しておくことが有効な防衛策となります。
本記事で紹介しているデジタルフォレンジック調査の費用相場や対応手順は、一般的な業界水準および公的ガイドラインに基づく情報提供を目的としており、個別事案における調査結果や保険金支払いを保証するものではありません。インシデント発生時は、直ちに管轄の公的機関、契約保険会社、および専門のセキュリティ調査会社・弁護士へご相談の上、適切な判断を行ってください。


コメント