 女性
ランサムウェアで全データが暗号化されてしまいました。業務停止を避けるため身代金を払うべきでしょうか?
 編集長:カナメ
絶対に払ってはいけません。支払ってもデータが戻らないケースが大半で、法的制裁や再攻撃のリスクが跳ね上がります。
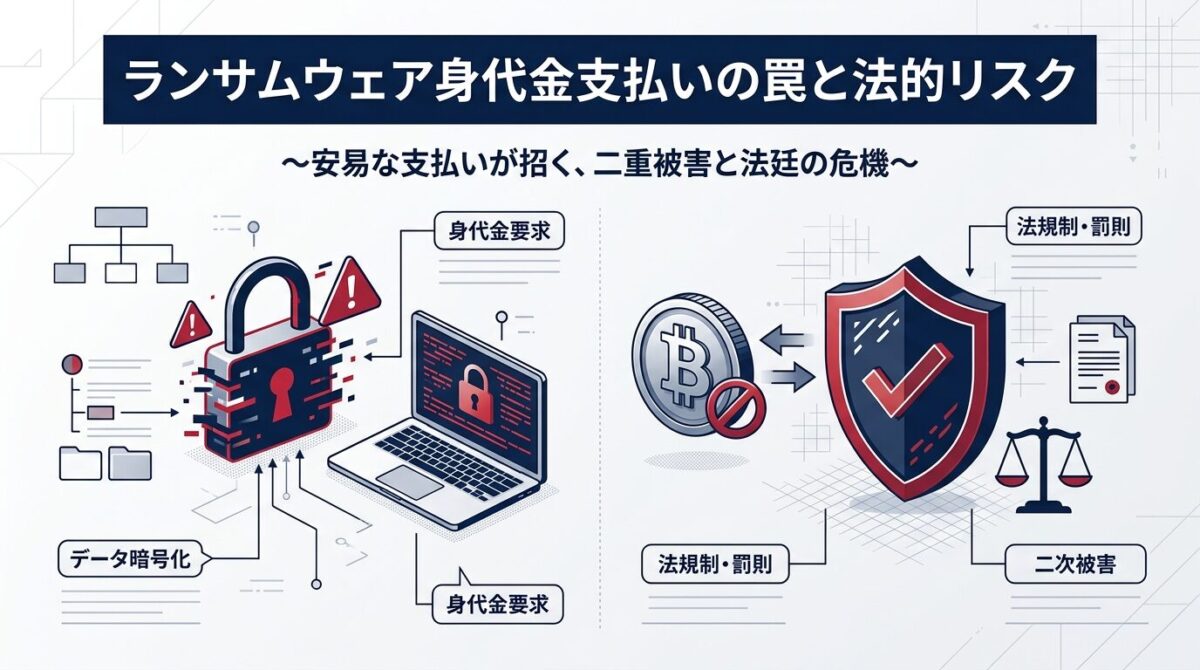
企業の基幹システムやファイルサーバーが突然暗号化され、画面に身代金要求画面(ランサムノート)が表示された瞬間、経営陣や情シス担当者は「背に腹は代えられない、身代金を払ってでもデータを元に戻したい」という極限の心理的プレッシャーに直面します。
しかし、実際の被害現場で起きた数々の末路を検証すると、要求通り身代金を支払ったにもかかわらず、送られてきた復号ツールが不具合だらけでデータが破損したまま放置されたり、ダークウェブ上で機密データを追加暴露される二重恐喝に追い込まれた事例が後を絶ちません。
この記事では、国内外の最新被害統計や実例をもとに、身代金支払いがもたらす致命的な末路と法的責任を整理し、1円も払わずに事業を再開するための現実的な防衛策を専門家の視点から徹底解説します。
この記事でわかること
- 身代金を支払った企業のリアルな末路とデータ復旧不可の統計的根拠
- 支払った企業が再び狙われる再標的化と二重恐喝の悪質メカニズム
- 身代金支払いが外為法や米国OFAC制裁に抵触する重大な法的ペナルティ
- 取締役が背負う善管注意義務違反と株主代表訴訟の損害賠償リスク
- 身代金を払わずに自力復旧を可能にする不変バックアップとサイバー保険の活用法
ランサムウェアで身代金を払った企業事例と「支払ってもデータが戻らない」衝撃の統計
 女性
数千万円の身代金を支払えば、暗号化された基幹データは元通りに復元してもらえるのでしょうか?
編集長:カナメ残念ながら完全復元できるケースはごく一部です。復号鍵が届かないトラブルやファイル破損が多発しています。
攻撃者は犯罪組織であり、ビジネスの契約関係のような誠実な履行を期待することは根本的に不可能です。実際のデータ復旧統計と支払い事例の顛末を客観的に見ていきましょう。
国内外で身代金を支払った企業の事例と厳しい末路
世界中のサイバーセキュリティ事案において、莫大な身代金を支払ったにもかかわらず深刻な結果に終わった事例は枚挙にいとまがありません。
代表的な例として知られるのが、米国の重要インフラである石油パイプライン大手「コロニアル・パイプライン」の事件です。同社はパイプラインの操業停止を回避するため、犯罪グループ「ダークサイド」に対して約440万ドル(約5億円)相当の暗号資産を支払いました。しかし、攻撃者から提供された復号ツールは動作が極めて遅く実用性に耐えない低品質なプログラムであり、結局同社は自社のバックアップシステムを頼りに復旧作業を進めることになりました。
犯罪組織は「優秀なデータ復旧業者」ではない
攻撃者が開発したランサムウェアは「破壊・暗号化」に特化して作られており、「安全かつ完全に復元する機能」は極めて杜撰に作られているケースが大半です。
また、国内においても、ある中小製造業が数千万円規模の暗号資産を要求され、納品遅延による取引先からの違約金を恐れて身代金を支払ってしまった事例が存在します。この企業では、身代金支払い後に暗号化解除キーは送られてきたものの、大容量のデータベースファイルが内部破損を起こしており、過去10年分の顧客データが二度と開けない状態に陥りました。身代金という巨額の現金を失った上にデータも喪失するという最悪の二重苦に見舞われたのです。
「支払っても完全復旧できたのは1割未満」ソフォス・警察庁の調査データ
身代金を支払えばデータが返ってくるという淡い期待は、世界的なセキュリティ調査機関の統計データによって完全に否定されています。
グローバルセキュリティベンダーであるソフォス(Sophos)が公表した包括的な調査レポート「ランサムウェアの現状」によると、身代金を支払った組織のうち、「すべての暗号化データを完全に復旧できた」と回答した組織は全体のわずか数パーセントにとどまることが明らかになっています。
| 項目 | 身代金を支払った組織 | 身代金を支払わなかった組織 |
|---|---|---|
| データの完全復旧率 | 1割未満(大部分がデータ欠損) | バックアップから高精度復元 |
| 平均復旧コスト総額 | 約273万ドル(約4億円超) | 約150万ドル(約2.2億円) |
| 二重恐喝・追加請求の遭遇率 | 極めて高い(約8割が追加被害) | 自社対応と公的相談で遮断 |
| 法的制裁・外為法抵触リスク | 重大な制裁・罰金リスクあり | 法令違反リスクなし |
警察庁が公表している「サイバー空間をめぐる脅威の情勢等」においても、身代金の支払いは犯罪組織の活動資金となり、さらなる攻撃インフラの強化に使われるため、一貫して「金銭の支払いは行わないこと」が強く推奨されています。
支払った組織の大半は、一部のファイルしか復号できず、最終的には専門のフォレンジック業者やITベンダーを入れてシステムをゼロから再構築しなければならないのが実態です。
身代金を払うと復旧費用が2倍に跳ね上がる理由と暗号化ツールの不具合
経営陣が最も誤解しやすいのが、「身代金を払ったほうが早く安く業務を再開できる」という損得勘定の誤りです。
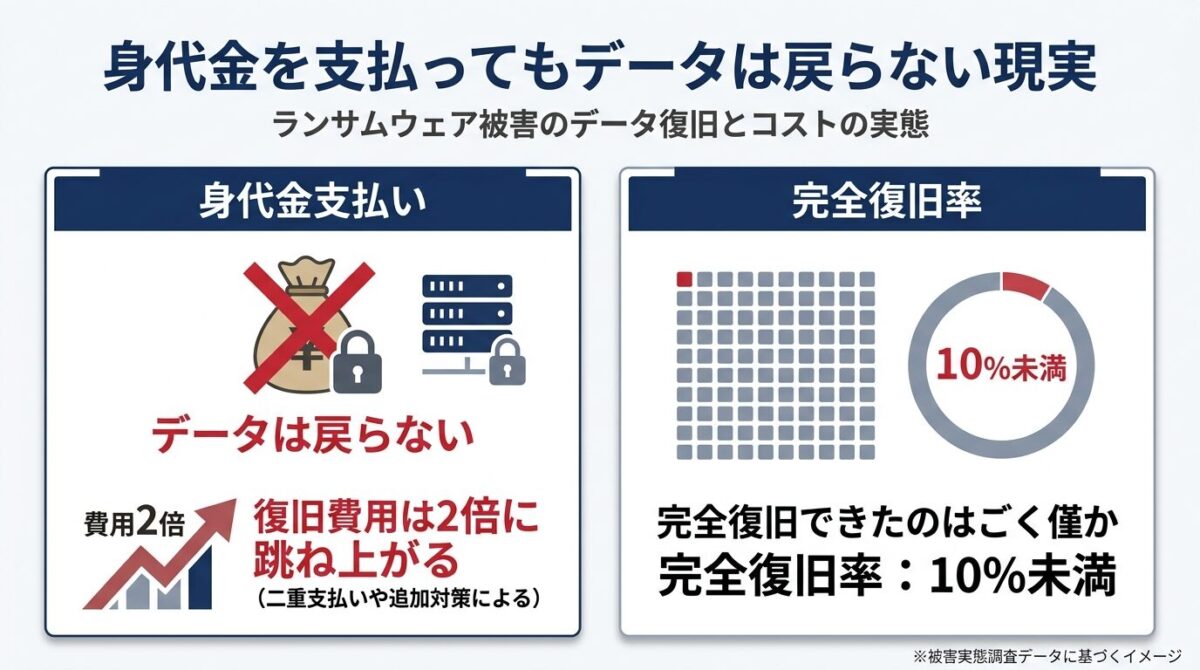
統計上、身代金を支払った組織の復旧コスト総額は、支払わなかった組織の約2倍に達することが実証されています。なぜ身代金を支払うと総コストが跳ね上がるのか、その理由は以下の構造的な要因に他なりません。
- 身代金と復旧実費の二重払い:数千万円から数億円の身代金を支払った後、壊れたデータベースの修復費用や再発防止対策費用が丸ごと追加発生します。
- 低品質な復号ツールによる工数増大:攻撃者が渡してくる復号ツールは動作が非常に不安定で、途中でクラッシュして暗号化データを二重破損させることが頻繁に起きます。
- 全端末のOS再インストールが不可避:復号できたとしても、システム内部にバックドア(遠隔侵入用の裏口)が残されているため、結局すべてのPCやサーバーを初期化しなければ安全宣言が出せません。
復号キーがあってもクリーンインストールは省略できない
「キーで暗号を解いたからそのまま業務を再開する」という運用は避けるのが賢明です。攻撃者の不正ツールや管理者アカウントが残存しているため、数週間後に全く同じ手口で再侵入されます。
結局のところ、身代金を払おうが払うまいが、インフラの徹底的な総入れ替えと再構築作業は避けられません。身代金を支払う行為は、単に「捨てる現金を上乗せしただけ」という結果に終わってしまうのです。
身代金交渉代行業者の実態と「犯罪ビジネスを支える共犯」の批判
ランサムウェア被害が急増する中で、「身代金の交渉を代行し、暗号資産の手配から鍵の受け取りまで支援する」と謳う民間交渉業者(ランサムウェア・ネゴシエーター)が存在感を示しています。
パニックに陥った被害企業にとって、交渉代行業者は一見すると頼もしい救世主のように映るかもしれません。しかし、国際社会や法執行機関の間では、こうした交渉代行業者が犯罪者と被害者の間の資金決済を円滑化し、ランサムウェアのエコシステム(犯罪収益構造)を固定化させているとして強い批判が集まっています。
米国などの司法当局では、一部の悪質な交渉業者が攻撃者グループと裏で通じ合い、仲介手数料を中抜きしている事例や、身代金の引き下げ交渉を行いつつも自社の利益を優先している実態が問題視されています。
安易に交渉業者に頼ることは、自社が犯罪組織への資金供与に直接加担してしまうリスクを高めるだけでなく、国際制裁違反の引き金を引く危険性があることを深く自覚しなければなりません。
【身代金支払いの実態と復旧率のまとめ】
- 身代金を支払っても全データが完全復旧する確率は1割未満にすぎない
- 復号ツールのバグやデータ破損により、復旧総コストは不払い時の約2倍に跳ね上がる
- 鍵を手に入れても全端末の初期化・再構築は必須であり、身代金の支払いは完全な損失となる
身代金支払いが技術的・経済的な解決にならない現実を把握したところで、次は見落とされがちな「重大な法的制裁と二重恐喝のリスク」について掘り下げていきます。
身代金支払いに潜む二重恐喝と外為法・OFAC制裁に抵触する重大な法的リスク
 男性
もし経営陣が秘密裏に身代金を支払って事態を収拾しようとした場合、どんな法的責任を負うことになりますか?
編集長:カナメ外為法や米国の制裁規制に違反して巨額の罰金が科されるほか、株主から巨額の賠償請求を受ける可能性があります。
身代金の支払いは、単なる「被害者によるやむを得ない出費」では済まされません。国家間の経済制裁や会社法上の重い責任が経営陣の肩に直接のしかかってきます。
二重恐喝(Double Extortion)とダークウェブ暴露の現実
現代のランサムウェア攻撃において、単にデータを暗号化して解除キーと引き換えに金を要求する「単純な脅迫」はもはや過去の遺物です。
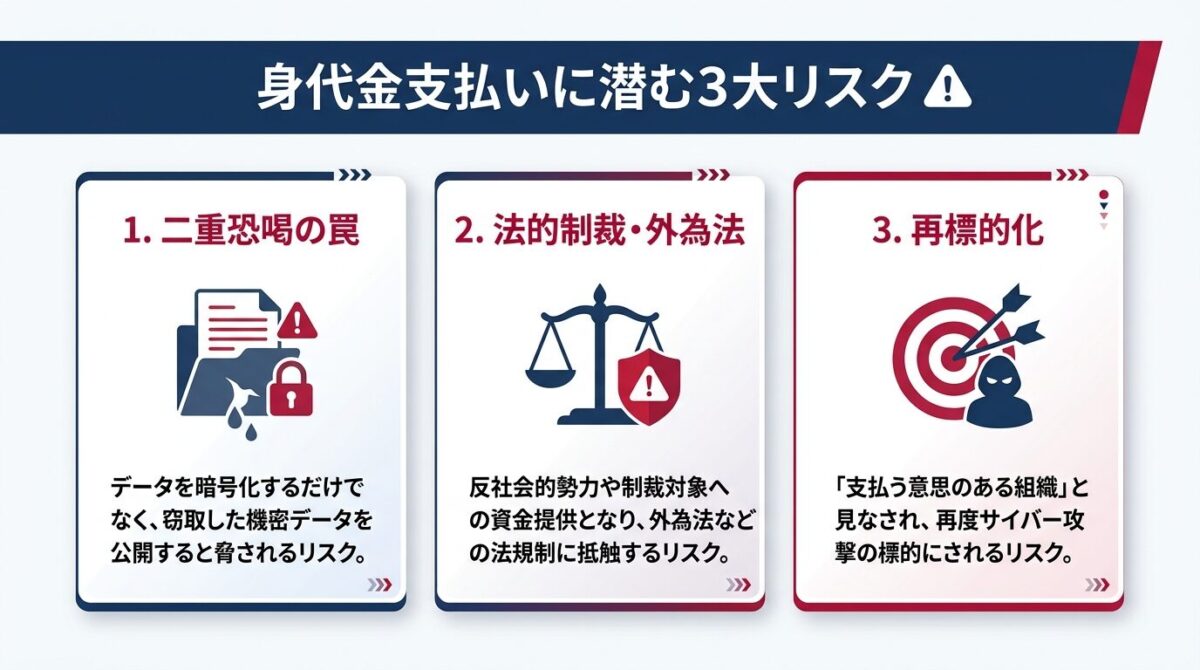
現在の攻撃者は暗号化前の潜伏期間中に財務諸表や個人情報、設計図などを事前に窃取する手口を標準化しています。これが「二重恐喝(Double Extortion)」です。
二重恐喝で突きつけられる狡猾な脅迫パターン
- 第1の脅迫:暗号化された基幹業務データを復旧したければ身代金を支払え
- 第2の脅迫:指定期日までに支払わなければ、盗み出した機密データを専用のリークサイト(ダークウェブ)で一般公開する
- 第3の脅迫(多重恐喝):被害企業の取引先や顧客に対しても「お前の情報が漏洩したぞ」と直接脅迫メールを送りつけ、被害企業に支払いを迫る
たとえ暗号化解除のために身代金を支払ったとしても、「盗まれたデータが本当に攻撃者のサーバーから削除されたか」を証明することは原理的に不可能です。
身代金を払った後に「データ完全消去の追加料金」を要求されたり、別グループのサイトで転売・公開された実例が多数報告されています。犯罪者の約束を信じることは重大なリスクが伴います。
支払った企業が「カモリスト」に登録されて数ヶ月以内に再攻撃される罠
一度身代金を支払った組織が直面するもう一つの冷酷な現実が、「支払う意思のあるカモ(軟弱な標的)」としてダークウェブのアンダーグラウンドコミュニティで共有されることです。
犯罪コミュニティでは支払いに応じた企業リストが高値で売買されます。バックドアからの再暗号化や、初期侵入ブローカー(IAB)へのアクセス権売却による第二波攻撃、要求額の吊り上げが相次ぎます。
犯罪組織にとって、一度でも支払いに応じた企業は「最も成功確率の高い収益源」とみなされます。脅迫に一度でも屈することは、恒久的な標的として狙われ続ける負のサイクルに足を踏み入れることを意味しているのです。
身代金支払いは違法?日本の外為法とテロ資金供与処罰法の抵触リスク
「身代金を支払うこと自体は日本の法律で直ちに違法となるのか」という疑問に対し、日本の現行法制度下でも重大な法令違反に問われるリスクが現実化しています。
特に直結するのが、「外国為替及び外国貿易法(外為法)」に基づく経済制裁規定です。日本政府は国際平和と安全の維持のため、特定の国(北朝鮮、ロシア等)や特定のテロリスト・制裁対象団体に対する資金や暗号資産の移転を厳格に規制しています。
相手が制裁対象者であれば外為法違反が成立する
身代金の送金先ウォレットが北朝鮮のサイバー部隊「Lazarus(ラザルス)」やロシア系制裁対象組織に関連していた場合、財務大臣の事前許可を得ない送金は外為法違反(3年以下の懲役または300万円以下の罰金、法人は巨額罰金)に問われる可能性があります。
さらに、暴力団排除条例に基づき、反社会的勢力に対する金銭供与とみなされるリスクや、テロ資金供与処罰法への抵触可能性も否定できません。身元不明の犯罪者に暗号資産を送金する行為は、極めて高い法的地雷を踏み抜くリスクを孕んでいます。
米国OFAC(外国資産管理室)制裁リストと巨額制裁金の実態
日本企業であっても、海外展開を行っている企業や米国企業と取引がある企業が最も恐れなければならないのが、米国財務省外国資産管理室(OFAC:Office of Foreign Assets Control)による制裁措置に細心の注意を払わなければなりません。
OFACはランサムウェア攻撃に関する公式アドバイザリーを公表し、制裁対象者リスト(SDNリスト)に指定された攻撃グループや個人に対して身代金を支払う行為を厳格に禁止しているのが実態です。
OFAC制裁は「過失・無知」を免責理由として認めない
OFACの制裁は厳格責任(Strict Liability)の原則が適用される点に注意が必要です。つまり、「相手が北朝鮮やロシアの制裁対象グループだと知らなかった」という言い訳は一切通用せず、支払った事実だけで制裁金の対象になりかねません。
OFAC規制に違反した場合、巨額の民事制裁金に加え、米国の金融システムからの排除(米ドル決済停止)という致命的な措置が下される危険性があり、国際取引に甚大な打撃をもたらすことになります。
経営陣が問われる善管注意義務違反と株主代表訴訟の賠償責任
身代金の支払い判断は、役員個人の法的責任問題へ直結する重大な局面です。
会社法第330条および民法第644条に基づき、企業の取締役は会社に対して「善良なる管理者の注意をもってその職務を処理する義務(善管注意義務)」を負う立場にあります。もし経営陣が法令違反リスクを軽視し、犯罪組織に巨額の身代金を支払って会社に損害を与えた場合、取締役個人が会社に対して損害賠償責任を負う「株主代表訴訟(会社法423条)」の対象となり得る点も忘れてはなりません。
| 追及される過失要因 | 経営陣への影響と具体的な法的責任 |
|---|---|
| 不十分な事前セキュリティ投資 | 平時の多層防御やバックアップ対策を怠った善管注意義務違反 |
| 違法な送金による過料・制裁金被害 | 外為法やOFAC規制抵触による罰金相当額を会社へ賠償する責任 |
| 信用失墜による株価下落・取引停止 | 秘密裏の送金が露呈したことによるブランド価値毀損の責任 |
裁判例の実務においても、リスクの認識と代替手段の検討を怠った安易な身代金支払いは、経営判断の原則(ビジネス・ジャッジメント・ルール)の保護を受けられず、役員個人の賠償義務が認められる可能性が極めて高いと指摘されています。
【法的リスクと二重恐喝のまとめ】
- 身代金を払っても機密データのダークウェブ暴露を止める術はなく、二重恐喝が継続する
- 支払った企業は「カモリスト」に登録され、数ヶ月以内に同一・別グループから再標的化される
- 送金先が制裁対象の場合、外為法違反や米国OFAC制裁による巨額罰金・米ドル決済停止のリスクを負う
- 経営陣は善管注意義務違反を問われ、株主代表訴訟で個人賠償責任を負う可能性がある
法的にも経済的にも身代金支払いが破滅的な選択肢である以上、企業が取るべき道は「1円も払わずに事業を再開する防衛線の構築」しかありません。次にその具体策を解説します。
身代金を1円も払わずに事業を再開するための「不変バックアップ」と「サイバー保険」
 女性
身代金を絶対に払わないと決めた場合、暗号化されたシステムをどうやって自力復旧させればよいでしょうか?
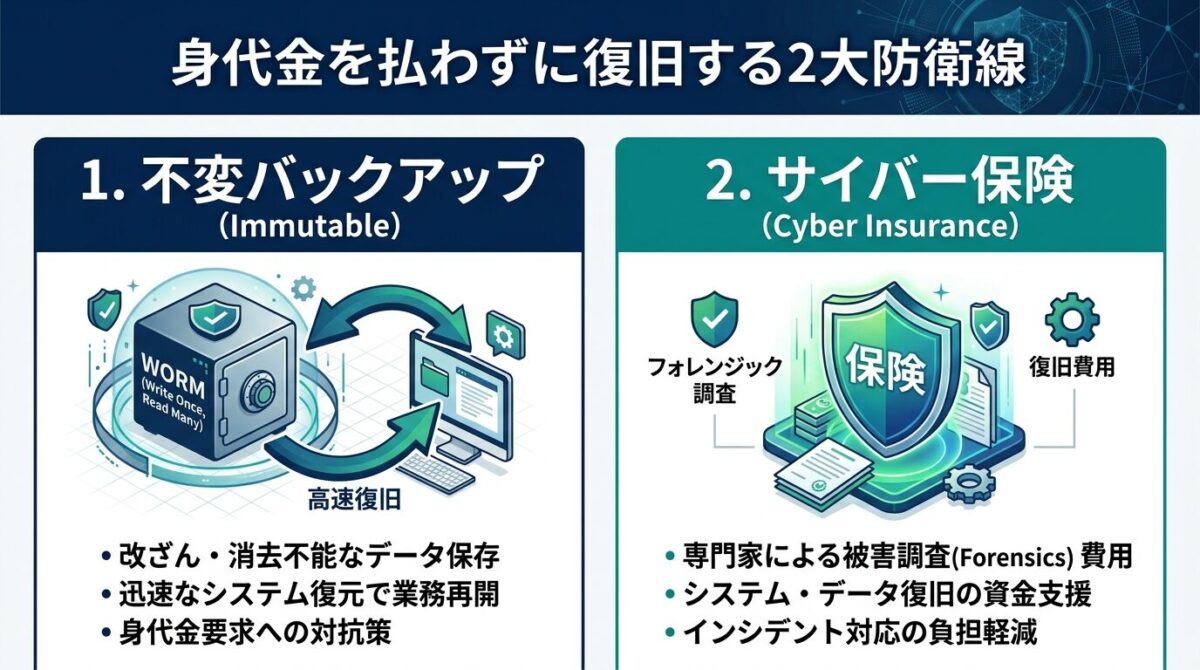
編集長:カナメ改ざんできない「不変バックアップ」の確保と、調査・復旧実費をカバーする「サイバー保険」の2つが必須の防衛線です。
犯罪者に要求される数千万円の身代金を支払う予算があるなら、その費用を自社の自力復旧インフラへ投資することこそが、最もコストパフォーマンスの高い経営判断となります。
攻撃者が真っ先に破壊するオンラインバックアップとWORM不変ストレージの威力
ランサムウェア被害に遭った企業が最も絶望する瞬間は、「バックアップを取っていたはずなのに、バックアップデータまで綺麗に暗号化・消去されていた」と気付いた時です。
現代の高度標的型ランサムウェアは、端末に侵入した後、即座に暗号化を行うことはありません。数日かけてネットワーク内を探索し、NASやバックアップサーバー、さらにはクラウドバックアップの管理者権限を乗っ取り、バックアップデータを完全に無力化してから一斉暗号化を実行します。
この攻撃に対抗できる唯一の技術的回答が、「不変バックアップ(Immutable Backup / WORMストレージ)」です。
「管理者権限でも消せない・書き換えられない」絶対の保護領域を作る
WORM(Write Once, Read Many)技術を適用した不変バックアップは、一度書き込まれたデータを指定期間(例:30日間〜90日間)いかなる管理者権限やコマンドを用いても削除・上書きできないようにハードウェア的・論理的にロックします。
攻撃者がActive Directoryの最上位管理者権限を奪取したとしても、不変ストレージ内のバックアップスナップショットを改ざんすることは物理的に不可能です。これにより、どれほどシステムが壊滅的な暗号化被害を受けても、「昨晩の安全なバックアップ地点」から確実に自力復元を果たすことができます。
ランサムウェア対策の黄金律「3-2-1-1-0ルール」の具体的実践手順
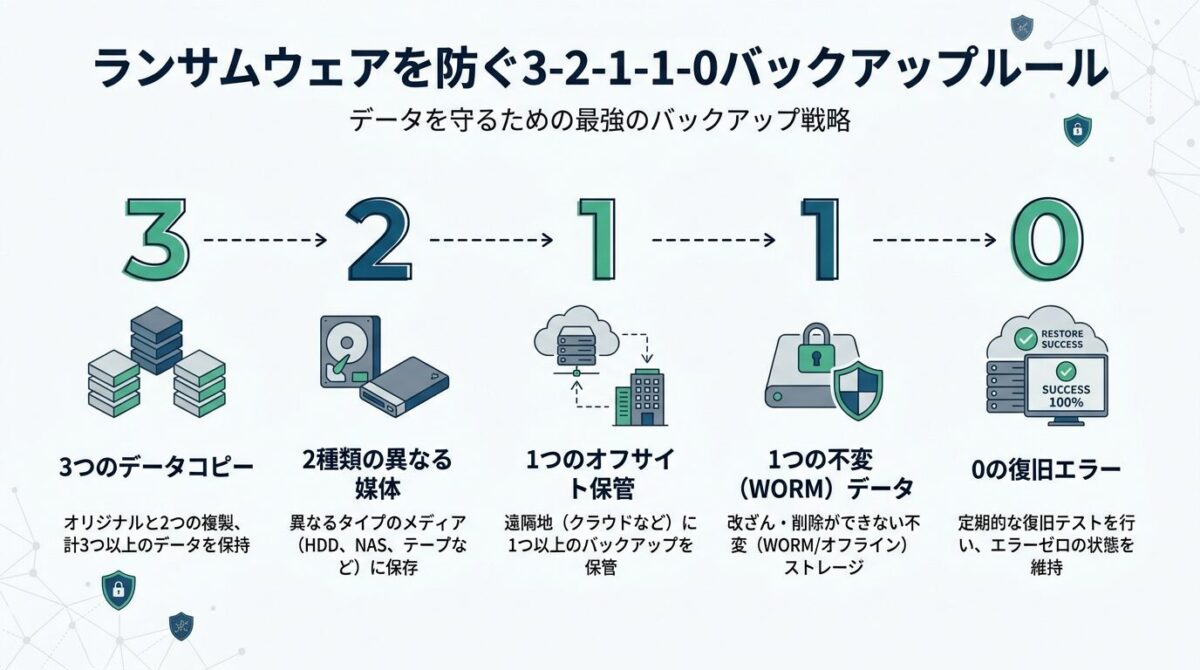
バックアップ体制を盤石にするための世界標準フレームワークが、従来の3-2-1ルールをさらに進化させた「3-2-1-1-0ルール」です。中小企業でもクラウドサービスを活用することで、無理のない予算で実装できます。
| ルール項目 | 具体的な実装内容と構成例 | 中小企業における導入ポイント |
|---|---|---|
| 3つのデータコピー | 本番稼働データ + バックアップ2系統 | 最低でも3箇所以上に同じデータを保持する |
| 2種類の異なるメディア | 社内オンプレミスNAS + クラウドオブジェクトストレージ | メディアの同一障害や同時破損リスクを分散する |
| 1つのオフサイト保管 | 本社とは地理的に離れたデータセンターやクラウド(AWS/Azure) | 火災や地震などの物理的災害にも備える |
| 1つのオフラインまたは不変 | 【最重要】WORM設定による不変ストレージまたは物理分離LTOテープ | ランサムウェアによる一括暗号化を完全に阻止する |
| 0のエラー(復旧テスト) | 四半期に1回の自動リストア検証と復旧訓練の実施 | 「いざという時に戻せない」バックアップ死をゼロにする |
特に重要なのが「最後の0(エラーゼロ)」です。バックアップを取って満足し、一度も復元訓練を行っていない企業は、いざ有事の際に「復旧手順書がない」「暗号化キーが破損していてリストアできない」という致命的なトラブルに直面します。定期的なリストアテストを行って初めて、身代金不払いの備えが完成します。
日本のサイバー保険の真実!身代金は免責だが調査・復旧実費を手厚くカバー
自力復旧のためのもう一つの強力な柱が、「法人向けサイバーセキュリティ保険」の活用です。
「サイバー保険で身代金も補償されるのでは?」と誤解されがちですが、日本のサイバー保険では公序良俗・反社供与防止のため、身代金支払いは明確に免責(補償対象外)と定められています。
その代わり、サイバー保険はインシデント発生時に企業が直面する以下の「巨額の復旧実費」を幅広くカバーできるのが最大の強みです。
- フォレンジック調査費用:侵入経路や漏洩の有無を特定する専門家調査費用(数千万円規模)
- データ復旧・システム再構築費用:バックアップからの復元やサーバー再設定の実費
- 危機管理コンサル・弁護士費用:個人情報保護委員会への報告書作成や法的助言費用
- 通知・コールセンター開設費用:漏洩対象者への郵送通知や問い合わせ窓口の委託費用
- 見舞金・損害賠償金:顧客や取引先から請求された民事上の損害賠償補償
自腹で数千万円のフォレンジック費用を捻出できない企業にとって、サイバー保険は身代金を払わずに徹底的な調査と再建をやり切るための不可欠な資金源となります。
インシデント発生時にパニックを防ぐ初動対応チェックリストと公的相談窓口
ランサムウェア感染が発覚した瞬間、現場がパニックに陥って初動を誤ると、被害が全社へ拡大したり証拠データが消失する危険性があります。有事に備え、全社で共有しておくべき初動チェックリストを整理しました。
感染発覚時の即時アクション5原則
有事の初動対応手順をあらかじめマニュアル化しておくことで、証拠隠滅や被害拡大を防ぐ体制を整えられます。
| 優先順 | 初動アクション | 目的と具体的処置 |
|---|---|---|
| 1 | ネットワークの物理切断 | 感染端末のLANケーブルを抜きWi-Fiを切断し感染拡大を遮断 |
| 2 | 端末電源の維持 | 電源を切ると揮発性メモリの証跡が消えるためスリープにとどめる |
| 3 | 要求画面の保全 | ランサムノートをカメラ等で撮影し指定ファイル名や拡張子を記録 |
| 4 | 緊急連絡網の発動 | 情シス責任者および経営陣へ直ちに報告し初動対策本部を設置 |
| 5 | 公的相談窓口への通報 | 都道府県警察のサイバー犯罪対策課やIPA相談窓口へ迅速に通報 |
身代金支払いを検討する前に、都道府県警察やIPAの相談窓口へ連絡してください。過去の攻撃手口や無償復号ツール(No More Ransom等)の該当有無を含め、適切な助言を得られます。
まとめ:ランサムウェア身代金の支払い事例から学ぶ防衛インフラ構築
ランサムウェア被害時の身代金支払いは、データ未復旧・二重恐喝・国際制裁を招く破滅的な悪手です。国内外の事例が示す通り、犯罪者に金を払っても事業の未来は買えません。
- 身代金を支払っても完全復旧率は1割未満で、総復旧費用は2倍に跳ね上がる
- 支払った企業はカモリストに載り、二重恐喝や再標的化の標的となり続ける
- 外為法違反や米OFAC制裁に抵触し、会社や役員が重い法的責任を負うリスクがある
- 「不変バックアップ(WORM)」と「サイバー保険」による自力復旧インフラを固める
犯罪者に屈しない唯一の道は、平時に「自力で立ち上がれるバックアップ体制」を完成させておくことです。自社のバックアップが本当に不変か、サイバー保険の補償範囲が十分かを今すぐ総点検しましょう。
よくある質問
- 攻撃者との交渉を代行してくれる「身代金交渉業者」に依頼すれば安全に解決できますか?
-
安全な解決は期待できません。交渉業者は金額交渉を仲介するだけで、復号ツールの正常動作やデータ暴露停止の保証はありません。また相手が国際制裁対象組織の場合、交渉業者を介しても依頼企業自身が外為法やOFAC制裁の責任を問われるリスクを負います。
- 身代金を支払った事実を警察や行政に正直に報告すれば、外為法などの罰則は免責されますか?
-
自動的な免責はありません。自発的な申告は情状酌量の余地があっても、制裁対象への送金が確認されれば違法行為として立件されるリスクが残ります。米国のOFAC制裁は厳格責任が適用されるため、報告しても巨額の制裁金を回避できる保証はありません。
- Microsoft 365やGoogle Workspaceのクラウドデータもランサムウェアで暗号化されますか?
-
はい、十分に暗号化されるリスクがあります。PC上の同期アプリ経由でローカルの暗号化ファイルがクラウドへ自動同期されたり、管理者の多要素認証(MFA)が突破されてクラウド上のファイルが一括暗号化・消去される被害が多発しています。クラウド環境であっても、バージョン履歴の保持期間延長や、クラウド事業者とは別のバックアップサービスによる二重保護が不可欠です。
当記事に掲載されている情報は、執筆時点における公的機関の発表資料、関係法令、および一般的なセキュリティ実務データに基づき作成されています。個別のサイバーインシデントにおける法的判断、損害保険の適用可否、またはシステムの復旧可否については、顧問弁護士、所轄警察署、およびご契約中の損害保険会社へご相談ください。
コメント