 女性
サイバー攻撃のニュースを見るたび不安になりますが、年間数百万円もかける予算はありません。最低限何から手を付ければ安全を守れるのでしょうか?
 編集長:カナメ
追加費用ゼロで本日からできる対策だけでも、攻撃リスクの過半数を排除可能です。完璧を目指して足踏みするのではなく、優先順位に沿って段階的に穴を塞ぐアプローチが不可欠と言えます。
多くの経営者が「うちは狙われるような機密情報を持たない小さな会社だから大丈夫」と誤解しているのが実態です。しかし、現代の攻撃グループは中小企業そのものの情報ではなく、「大手取引先へ侵入するための踏み台(サプライチェーン攻撃)」として中小企業を狙い撃ちにしています。
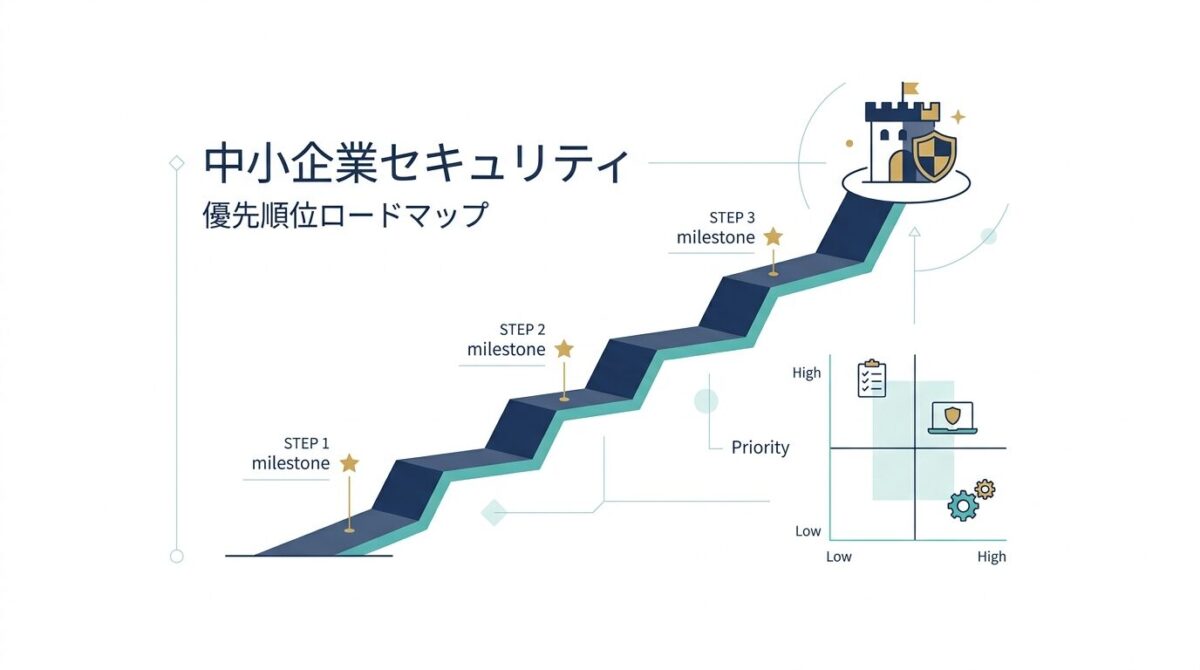
本記事では、中小企業がサイバー攻撃の標的にされる構造的理由から、費用0円で即日完了する基本設定から月数万円の機器導入までの3ステップロードマップ、必須の2大防衛ライン、そして補助金と情シス外注を組み合わせて費用対効果を最大化する実践手法まで徹底的に解説します。
この記事でわかること
- 大手を狙うハッカーが中小企業を踏み台にする「サプライチェーン攻撃」の脅威と実態
- 費用0円の即日設定から月数万円の機器導入までを網羅した優先順位3ステップロードマップ
- 侵入経路の6割を遮断するUTMと端末を保護するEDRによる「必須2大防衛ライン」の役割
- IT導入補助金を活用してセキュリティ対策費用を最大半額〜数分の1に圧縮する裏ワザ
- ひとり情シスでも運用破綻を防ぐ外部アウトソーシングとサイバー保険の賢い併用法
なぜ中小企業が狙われるのか?サプライチェーン攻撃の標的になる現実
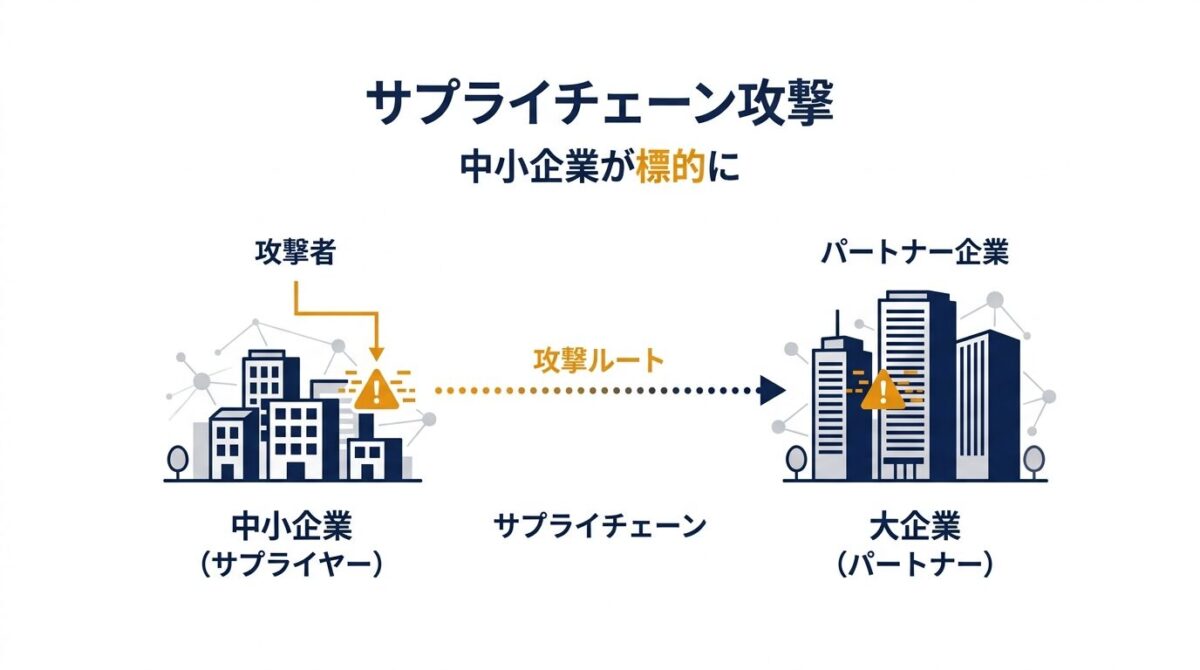
大企業を直接狙わず取引先の中小企業を踏み台にする攻撃手法
かつてのサイバー攻撃は、著名な大企業や金融機関を直接狙うものが主流でした。しかし、大企業が年間数億円規模の予算を投じてセキュリティを強固にした結果、攻撃者は標的を変更しました。
攻撃者は防備の固い大企業を直接攻めるのではなく、セキュリティ対策が手薄な「部品メーカー」「下請け業者」「業務委託先」などの中小企業にまず侵入し、そこから専用回線や共有サーバーを経由して本丸の大企業を攻撃する「サプライチェーン攻撃」を常套手段としています。
中小企業は、攻撃者にとって「大企業の金庫を開けるための最も拾いやすい合鍵」として見なされているのが実情です。
| サプライチェーン攻撃の侵入ルート | 攻撃者が悪用する具体的な手口 | 中小企業側で発生していた弱点 |
|---|---|---|
| 取引先専用ネットワーク(閉域網)経由 | 中小企業のVPNやルーターを突破し、信頼された回線から大企業へ侵入 | 古いルーターの放置・ファームウェア未更新 |
| なりすまし業務メール(BEC) | 中小企業のアカウントを乗っ取り、取引先へ偽の請求書やウイルスメールを送信 | パスワードの使い回し・多要素認証(MFA)の未導入 |
| 受託開発システム・Webサイトの改ざん | 納品するプログラムや管理サーバーにバックドアを密かに埋め込む | 開発環境のセキュリティ管理不足・ID管理の不備 |
「うちは地方の町工場だから」「従業員数十人の商社だから」という規模の小ささは、もはや攻撃者にとって格好の侵入動機にしかなりません。
被害額は数千万円?中小企業が直面する事業停止と取引停止の危機
「サイバー攻撃を受けても、データを消されるくらいなら何とかなる」と考えるのは致命的な誤解と言わざるを得ません。
中小企業がランサムウェア被害や不正アクセスに遭った場合、被害額は身代金にとどまりません。システムの復旧費用、フォレンジック調査費用、業務停止による売上損失、取引先への損害賠償などが重なり、数千万円単位の巨額損失に直面するリスクが極めて高いと言えます。
さらに深刻なのが、「取引先からの信用失墜と取引停止」の現実です。
- サプライチェーンからの排除:自社が原因で大手顧客の生産ラインが停止した場合、即座に取引契約を打ち切られる恐れがあります。
- セキュリティチェックシートの不合格:取引先から定期的に送られてくるセキュリティ監査基準を満たせず、新規案件の受注機会を喪失。
- 個人情報保護委員会への事故報告:顧客情報が漏洩した場合、法律に基づく公的報告と全被害者への個別通知義務が発生します。

セキュリティ事故は、単なるITのトラブルではなく「企業の存続を揺るがす重大な経営危機」に直結すると言えるでしょう。
予算と専任がゼロでも「何もしない」が最大の経営リスクである理由
多くの中小企業経営者が「セキュリティの重要性は分かっているが、何から始めればいいか分からない」「高価な機器を買う予算がない」という理由で対策を先送りしています。
セキュリティ対策において最も避けるべきは「完璧を目指すあまり、何一つ手を付けずに放置すること」です。
サイバー犯罪者が狙うのは、高度な技術で固められたシステムではなく「誰でも侵入できる初歩的な設定ミス」です。
| 危険な放置パターン | 経営者が抱きがちな誤解 | 現場で起きるサイバー被害 |
|---|---|---|
| パスワードの放置 | 「簡単なパスワードでも社内LANなら大丈夫」 | パスワード総当たりツールで数秒で侵入成功 |
| ルーターの放置 | 「インターネットがつながっているから壊れていない」 | サポート切れ(EOL)の隙を突かれ侵入経路に |
| 私用スマホの放置 | 「連絡用に各自のLINEを使わせれば安上がり」 | 端末紛失や退職者による顧客名簿の持ち出し |
前回の記事「社内ルーターの脆弱性放置とリプレイス手順」でも解説した通り、放置された隙間こそが攻撃者の最大の標的となります。
予算別・優先順位ロードマップ:ステップ1(無料・即日)〜ステップ3(機器導入)
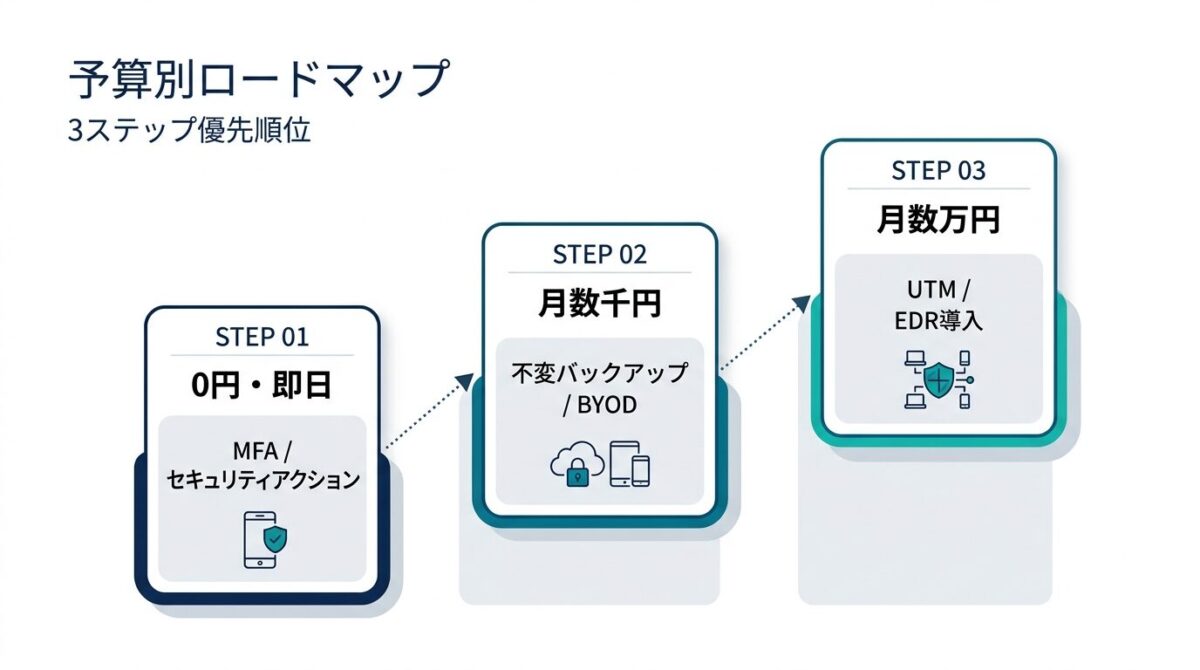
ステップ1【費用0円・即日】:パスワード見直し・MFA・SECURITY ACTION宣言
セキュリティ対策を始めるにあたり、最初に着手すべきは「お金をかけずに設定変更だけで完了できる基本動作」です。
マイクロソフト公式データによれば、多要素認証(MFA)を導入するだけでアカウント乗っ取りの99.9%を阻止できます。今日中に管理者が画面を開いて設定を有効化するだけで、劇的な防衛効果を獲得可能です。
ステップ1で必ず実施すべき4大無料施策をまとめました。
- 施策1:多要素認証(MFA)の全社強制適用:Microsoft 365やGoogle Workspaceの管理画面から、全ユーザーに対してスマートフォンアプリによる二要素認証を必須化。
- 施策2:パスワードの使い回し禁止と複雑化:12文字以上の英数記号混在パスワードを徹底し、個人サービスとの同一パスワード利用を即座に停止させます。
- 施策3:OS・ソフトウェアの自動アップデート設定:社内の全PCにおいてWindows Updateや各種業務ソフトの自動更新を有効化し、脆弱性を放置しません。
- 施策4:SECURITY ACTION(一つ星・二星)の自己宣言:IPAのWebサイトから無料の自己宣言を行い、自社のセキュリティ目標を社内外に宣言します。
これらステップ1の施策は、いずれも追加予算を1円もかけずに本日から実践できるものばかりです。
ステップ2【月額数千円〜1万円】:クラウドバックアップ(不変保存)とBYOD規約
基本設定が完了したら、次に備えるべきは「万一ウイルスに侵入された際に、事業を即座に再開できる体制づくり」です。
従来の社内NASや外付けHDDへのバックアップは、ランサムウェアによってバックアップデータごと暗号化されてしまう事例が全体の7割を超えています。管理者権限を奪われても絶対に書き換えられない「不変(イミュータブル)バックアップ」の導入が不可欠です。
ステップ2の重点取り組み項目を整理しました。
| 対策項目 | 推奨される具体的ソリューション | 月額費用の目安 | 得られるセキュリティ効果 |
|---|---|---|---|
| クラウド不変バックアップ | Wasabi Hot Cloud Storage / Acronis等 | 月額 数千円〜1.5万円 | ランサムウェアに暗号化されない安全な隔離保管 |
| 私用スマホ管理(MDM/MAM) | CLOMO MDM / Microsoft Intune等 | 1台 月額 200円〜300円台 | 端末紛失時のリモートワイプとシャドーIT防止 |
| BYOD利用規約・社内規程整備 | IPAひな形を活用した社内ルール策定 | 初期 0円(自社策定) | 業務データ持ち出しの禁止と法的な責任範囲明確化 |
月額1万円前後の低予算であっても、データの復元体制とモバイル端末の管理枠組みを確立できます。
ステップ3【月額数万円〜】:境界防御(UTM)とエンドポイント監視(EDR/MDR)
組織の防衛力を盤石にするための最終ステップが、専用のセキュリティアプライアンスと高度な監視体制の構築です。
オフィスのネットワーク境界に「UTM」を設置して外部からの攻撃通信を水際で遮断し、社内PCには「EDR」を導入して未知のマルウェアをリアルタイム検知する多層防御体制を確立します。
- 施策1:UTM(統合脅威管理)一体型ルーターの設置:古い社内ルーターを刷新し、IPS/IDS・ウイルス検査・Webフィルタリングをゲートウェイで一括稼働。
- 施策2:マネージドEDR(MDR)の導入:侵入後の不審な挙動をAIが即座に検知し、外部SOCアナリストが24時間体制で端末を自動隔離します。
- 施策3:定期的な標的型攻撃メール訓練の実施:年に1〜2回、社員向けに実践的な疑似メール訓練を行い、組織全体の警戒リテラシーを向上。
このステップに到達することで、大手企業のセキュリティ監査基準を高いレベルでクリアできる堅牢な体制が整います。
最低限これだけで防げる!必須の2大防衛ライン(境界+エンドポイント)
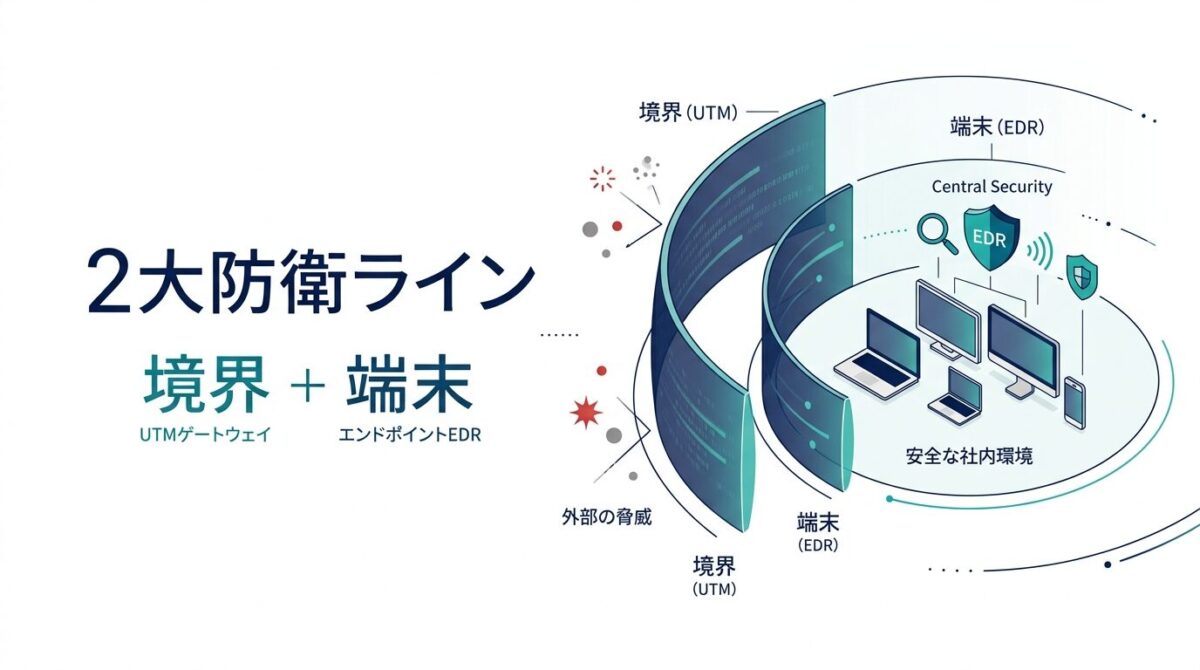
侵入経路の6割を断つ「UTM(統合脅威管理)」による境界防御
セキュリティ機器の導入において、中小企業が最初に投資すべき主砲となるのが「UTM(Unified Threat Management: 統合脅威管理)」です。
警察庁統計でランサムウェア侵入経路の約6割を占めるルーターやVPN機器の脆弱性攻撃に対し、UTMはインターネットと社内LANの境界線に立ちはだかる「強固な防壁」として機能します。
UTMが1台で提供する統合的なセキュリティ機能は以下の通りです。
| UTMの主要セキュリティ機能 | 防御のメカニズムと役割 | 中小企業にとっての導入効果 |
|---|---|---|
| 不正侵入検知・防御(IPS/IDS) | 通信パケットを監視し、既知の脆弱性を狙う攻撃を自動遮断 | 社内ルーターやサーバーへの外部侵入を水際で阻止 |
| ゲートウェイアンチウイルス | Web閲覧やメール受信時に回線上でウイルスを検知・駆除 | PCに届く手前のネットワーク段階で危険なファイルを排除 |
| Webフィルタリング・C2遮断 | 詐欺サイトや攻撃指令サーバー(C2)への通信を即座にブロック | 社員が誤って偽サイトを開いても不正通信を自動防止 |
| セキュアVPNゲートウェイ | テレワーク端末と安全な暗号化通信トンネルを構築 | 外出先や自宅からの安全な社内アクセス環境を実現 |
市販の家庭用ルーターとは異なり、クラウドから最新の脅威定義ファイルが24時間自動更新されるため、専任SEがいないオフィスでも常に最新の防御状態が維持されます。
侵入を前提に即座に封じ込める「EDR・MDR」による端末保護
境界防御であるUTMを突破されたり、社員が社外に持ち出したノートPCが感染したりした場合の「第2の防衛ライン」を担うのが「EDR(Endpoint Detection and Response)」です。
現代の高度なサイバー攻撃(ファイルレスマルウェアや正規ツールの悪用)は、従来のアンチウイルスソフトをすり抜けて侵入します。「侵入を100%防ぐことは不可能」という現実を受け入れ、侵入された後にいかに素早く検知・封じ込めるかが勝負の分かれ目となります。
中小企業におけるEDR運用の要点を整理しました。
- 不審な振る舞いのリアルタイム検知:ウイルスの名前ではなく、「不正なコマンド実行」や「ファイルの一括暗号化動作」を検知します。
- 端末のネットワーク即時隔離:感染が疑われるPCを管理画面からワンクリック(または自動)でネットワークから切り離し、二次感染を阻止。
- 外部SOCによる監視代行(MDR)の活用:アラートの分析や原因究明を外部の専門アナリストが24時間365日代行してくれるサービスを選択します。
UTMという「外壁」と、EDRという「見張り番」を組み合わせることで、強固な多層防御の骨格が完成するはずです。
なぜ従来のウイルス対策ソフト(EPP)単体では防げないのか
多くの企業で「全PCに市販のウイルス対策ソフトを入れているから大丈夫」という誤解が依然として根強く残っています。
従来のウイルス対策ソフト(EPP: Endpoint Protection Platform)は、過去に発見されたウイルスの「指名手配写真(パターンファイル)」と一致するかどうかを照合する仕組みです。
攻撃者が毎日のように生み出す新種ウイルスや、指名手配ファイルを使わない攻撃手法に対しては無力と言わざるを得ません。
| 比較項目 | 従来のウイルス対策ソフト(EPP) | 次世代エンドポイント対策(EDR/MDR) |
|---|---|---|
| 防御のアプローチ | 侵入前の既知ウイルスの事前ブロック | 侵入後の迅速な検知・封じ込め・原因調査 |
| 検知の仕組み | パターンファイル(シグネチャ)照合 | プロセスや通信の「振る舞い分析・AI検知」 |
| ゼロデイ攻撃への対応 | パターンファイル更新まで検知不能 | 未知の攻撃であっても怪しい挙動で即検知 |
| 感染発生時の対応 | アラート表示のみ(手作業でLAN線引き抜き) | リモート操作による端末のネットワーク即時自動隔離 |

従来のEPPを過信せず、UTMとEDRの2大防衛ラインへ移行していくことが現代のセキュリティ標準となります。
費用対効果を最大化する補助金活用と情シス外注の組み合わせ
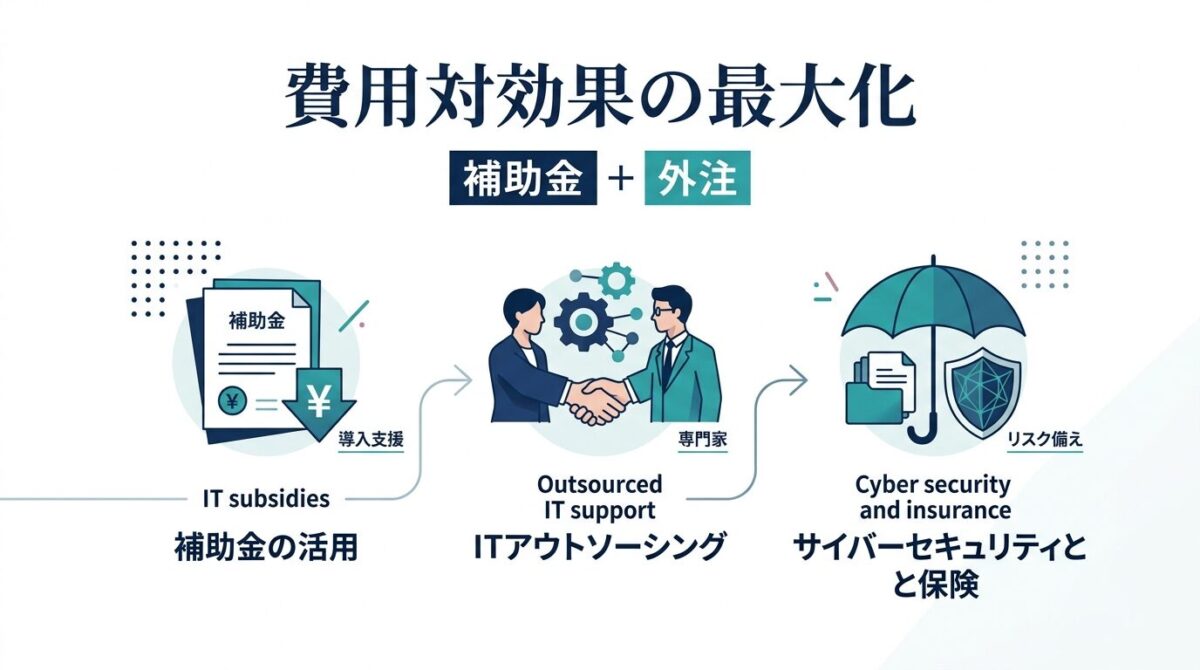
IT導入補助金(セキュリティ対策推進枠)で導入費用を最大半額〜数分の1に圧縮
UTMやEDRなどの高度なセキュリティ対策を導入する際、中小企業が絶対に活用すべき公的支援策が「IT導入補助金」です。
IT導入補助金の「セキュリティ対策推進枠」を利用すると、独立行政法人情報処理推進機構(IPA)が公表する「サイバーセキュリティお助け隊サービス」に登録されたセキュリティ製品・サービスの導入費用や利用料について、最大半額〜数分の1の補助を受けられます。
補助金制度の概要とメリットは以下の通りです。
| 補助制度の項目 | 内容と公募基準(目安) | 中小企業にとっての具体的メリット |
|---|---|---|
| 補助対象となる経費 | UTM機器の導入費、EDRサービス利用料(最大2年分) | 月額サービス利用料まで補助対象に含まれる |
| 補助率・補助上限額 | 補助率 1/2以内(最大100万円程度) | 高性能なUTMやEDRを実質半額のコストで調達可能 |
| 申請の必須要件 | SECURITY ACTION(二つ星)の宣言 | 事前にWeb自己宣言を済ませておけば即時申請可能 |

公的資金を有効に活用することで、財務面の負担を大幅に軽減しながら最新の防御体制を整備することが可能となります。
ひとり情シスの限界を打破する外部ベンダー・情シス代行の活用術
中小企業のセキュリティ対策において最大のボトルネックとなるのが「運用の担い手不足」です。
兼任の総務担当者やひとり情シスにセキュリティ機器の監視やアラート対応まで押し付けると、通常業務が完全に麻痺してしまいます。夜間や休日に発生したインシデントへの対応が遅れ、被害が全社へ拡大する原因にもなりかねません。
社内にリソースがない場合は、外部の「情シス代行サービス」を頼るのが最も現実的な解決策と言えます。
- 専門エンジニアによる死活監視:UTMやネットワーク機器の稼働状況を外部センターが24時間体制で見守り。
- 定期的なファームウェア更新代行:業務時間外に専門スタッフが安全に機器のセキュリティパッチを適用します。
- ヘルプデスク業務の集約:社員からの「ログインできない」「不審なメールが届いた」という問い合わせ窓口を一括代行。

自社で専任のセキュリティエンジニアを正社員雇用するコスト(年収500万〜800万円以上)と比較すれば、月額数万円〜十数万円の外注サービスは圧倒的にコストパフォーマンスに優れています。
万一の損害賠償・調査費用をカバーするサイバー保険の賢い選び方
どれほど強固なセキュリティ対策を講じても、サイバー攻撃のリスクを完全にゼロにすることは不可能です。
有事の際に発生する「数千万円規模の調査・賠償費用」から会社を守る最後の命綱として、「サイバーセキュリティ保険」への加入を検討しましょう。
サイバー保険がカバーする主な補償範囲を整理しました。
| 補償のカテゴリ | 具体的な補償内容 | 実務上の重要度 |
|---|---|---|
| 事故対応費用(フォレンジック調査) | 原因究明のための専門調査会社費用、弁護士相談費用 | 極めて高い(事故直後に数百万円単位で発生) |
| 第三者損害賠償金 | 取引先のシステム停止損害や漏洩した顧客への賠償金 | 極めて高い(自社の倒産リスクを回避) |
| 再発防止・データ復旧費用 | 破損したサーバーの再構築費用、代替機器の調達費用 | 高い(事業の迅速な再開を支援) |
| コールセンター設置・謝罪広告費用 | 被害者向け窓口の設置費用、お詫び状の郵送費用 | 企業規模や漏洩件数に応じて補償 |

技術的対策、人的運用、そして金銭的補償の3つを揃えておくことで、いかなる事態が発生しても事業を継続できる基盤が整います。
まとめ:完璧を目指さず要所を固める!中小企業のセキュリティ第一歩
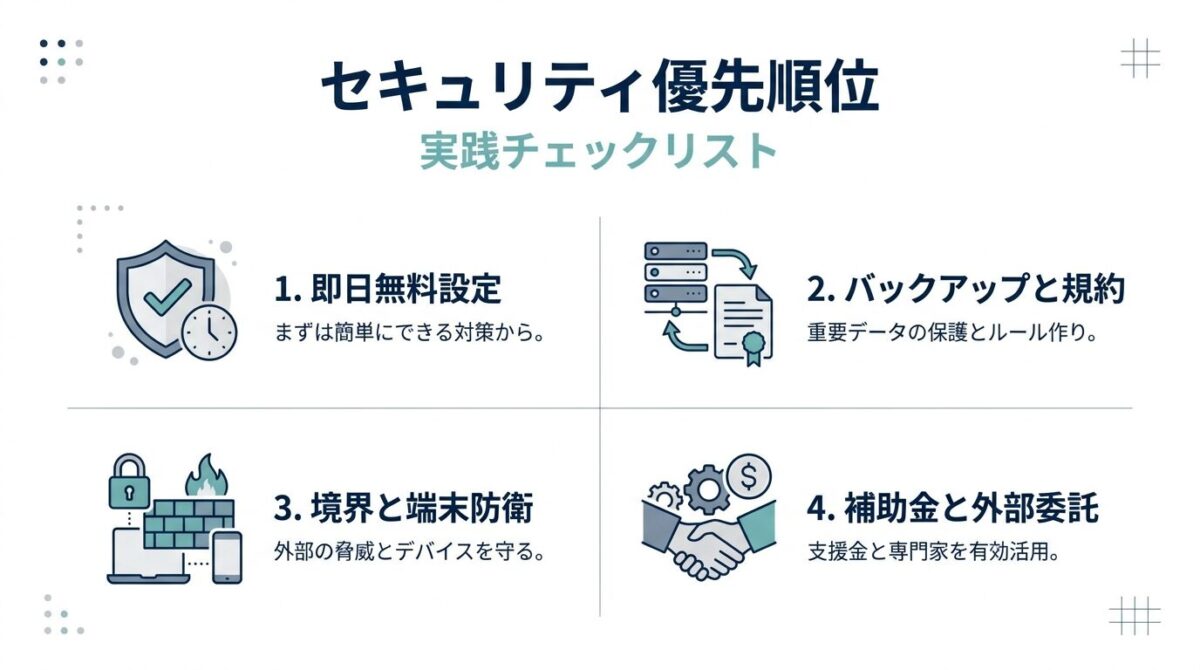
中小企業セキュリティ対策優先順位ロードマップの総括
中小企業のサイバーセキュリティ対策は、決して「潤沢な予算を持つ大企業だけの特権」ではありません。
- 優先順位の厳格化:全方位の対策に手を出さず、費用0円の即日設定から段階的にロードマップを進める。
- 2大防衛ラインの確立:侵入の6割を遮断する境界UTMと、端末感染を封じ込めるEDRに資源を集中させる。
- 公的補助金の徹底活用:IT導入補助金セキュリティ対策推進枠を利用し、導入コストを実質半額に圧縮する。
- 外部リソースによる仕組み化:ひとり情シスで抱え込まず、専門の情シス代行とサイバー保険で有事の体制を固める。
「自社は狙われない」という根拠のない思い込みを捨て、本日からできるステップ1の施策(MFA有効化やパスワード強化)へ着手してください。
中小企業のセキュリティ対策優先順位ロードマップ実践と運用定着
社内のリテラシーを高め、形骸化させない文化を育てるためには、社員教育の継続的な実施も欠かせません。
ルールやツールを導入した後は、月に1回程度のミニ勉強会や年1回の復旧テストを通じて、全社員が「自分ごと」としてセキュリティを捉えられる風土を育んでいくことが成功の要となります。
限られた予算と人員であっても、正しい優先順位に沿って要所を固めれば、大企業からの信頼を勝ち取る強固なセキュリティ基盤を築き上げることが可能です。まずは本日から、自社の第一歩を踏み出しましょう。
本記事に掲載しているサイバー攻撃の統計データ、セキュリティ製品の仕様、公的補助金の公募要領、費用相場等は2026年時点の公開情報に基づき作成しています。各補助金の採択基準や製品価格は随時更新されますので、導入および申請の際は各省庁やITベンダーへ必ず最新の適合状況をご確認ください。
コメント