 女性
セキュリティソフトやUTMを入れているのですが、中小企業でもわざわざ「サイバー保険」にまで入る必要があるのでしょうか?
 編集長:カナメ
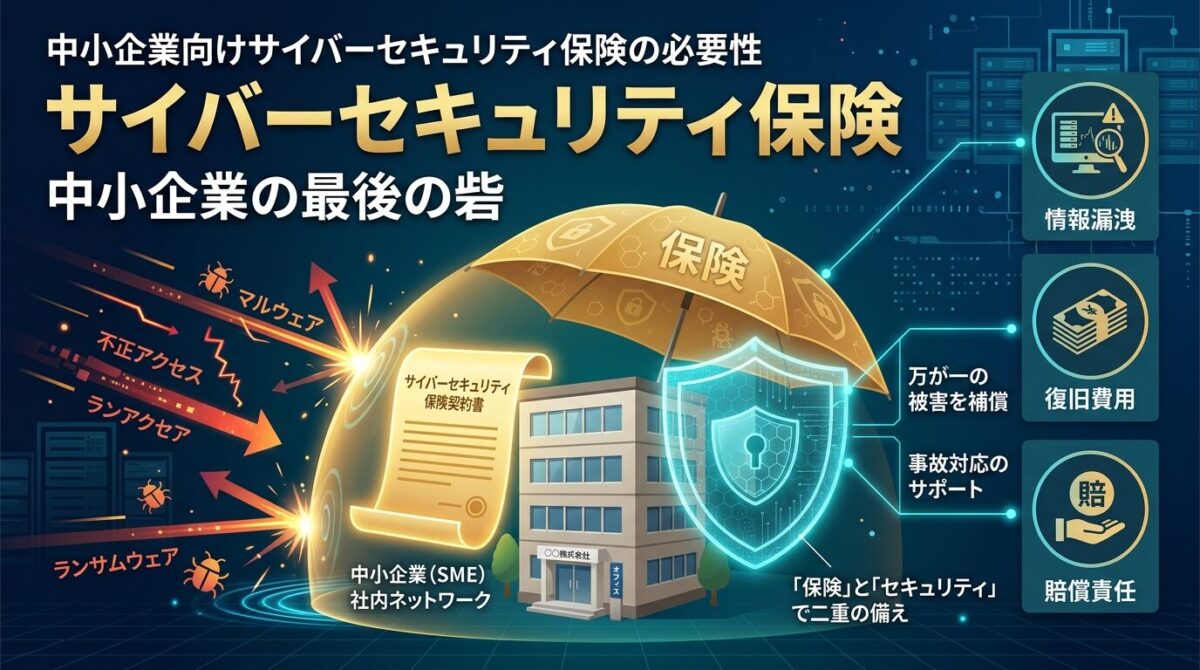
実は、サイバー攻撃に遭った際に最もお金がかかるのは「ウイルス駆除」ではなく、警察や個人情報保護委員会に提出する「フォレンジック調査(原因究明)」や「取引先への賠償対応」です。これらは自社のセキュリティ機器では補償されず、1回の事故で数千万円が吹き飛ぶ例も少なくありません。月々数万円の保険料で数千万円〜1億円の補償枠を確保しておくことが、現代の中小企業を守る最強の防衛策となるでしょう。
ランサムウェアによる業務停止や顧客データの流出事故が連日ニュースを賑わす中、大企業だけでなくサプライチェーンの結節点となる中小企業が意図的に狙われています。
しかし、「自社には盗まれるような機密情報はない」「技術対策をしているから大丈夫」と過信している企業ほど、いざ侵入を許した瞬間に莫大な調査費用や賠償請求に対応できず、倒産危機に直面してしまいます。技術的な「予防」と、保険による「経済的救済」の両輪を揃えることこそが、取引先から選ばれ続ける企業の必須条件です。
この記事では、公開されている損害保険各社の引受データや最新インシデント統計をもとに、中小企業におけるサイバー保険の必要性、補償範囲のリアルな内訳、企業規模別の保険料相場、加入時に求められるセキュリティ条件まで徹底解説します。
この記事でわかること
- なぜ技術的対策だけでは不十分なのか?サイバー保険が必要とされる根本理由
- フォレンジック調査から賠償金まで、保険でカバーできる損害費用の全容
- 小規模企業から中堅企業までの年間保険料相場と補償限度額の目安
- 身代金支払いは対象外?加入前に必ず確認すべき免責条項と注意点
- 保険料を安く抑えつつ審査をパスするための必須セキュリティ要件
なぜ今、中小企業にサイバー保険が必要なのか?【被害額の実態】
侵入率ゼロは不可能:ゼロトラスト時代の「残留リスク」と経済的備え
現代のサイバーセキュリティにおける国際的な共通認識は、「どんなに高度なセキュリティ製品を導入しても、侵入を100%防ぎきることは不可能である(ゼロトラストの原則)」という点です。
どれほど強固なファイアウォールやUTMを設置していても、従業員のうっかりミスによるフィッシングメール開封、未公開のゼロデイ脆弱性、あるいは提携先企業の委託アカウント乗っ取りなど、侵入経路は無数に存在するのが現実です。
技術的防御の限界とサイバー保険の役割
- 技術的対策(予防・検知):UTMやEDRで侵入確率を極小化し、攻撃を早期に検知・遮断する役割を担います。
- サイバー保険(経済的転嫁):防ぎきれずにすり抜けてしまった「残留リスク」によって生じる巨額の損失を、保険金で肩代わりする役割を果たします。
「病気にならないよう健康管理(予防)をしつつ、万一の入院に備えて医療保険(転嫁)に入る」ことと同様に、サイバー空間においても予防ツールと保険の両方を備えることが標準的なリスクマネジメントとして定着してきました。
最新のUTMやEDRによる多層防御の具体的な構成については、以下の比較記事でも詳しく整理しています。

被害者なのに発生する巨額費用:フォレンジック調査だけで数百万円超

サイバー攻撃を受けた企業が最も衝撃を受けるのが、「自社は被害者であるにもかかわらず、事故対応のために膨大な出費を強いられる」という過酷な現実です。
マルウェア感染や個人情報漏洩の疑いが生じた場合、企業は改正個人情報保護法に基づき、個人情報保護委員会への報告と影響を受ける本人への通知が法的に義務付けられています。この際、漏洩の有無や侵入経路を客観的に証明するため、専門機関による「デジタル・フォレンジック調査(証拠保全・解析)」を実施しなければなりません。
| 発生する主な対応費用 | 金額の相場目安 | 発生する主な理由と実務内容 |
|---|---|---|
| フォレンジック調査費用 | 500万〜1,500万円 | 被害端末(1台あたり約100万円)のログ保全、侵入経路と漏洩範囲の特定解析 |
| データ復旧・システム再構築 | 300万〜1,000万円 | 暗号化されたサーバーの再構築、バックアップデータの安全なリストア作業 |
| 通知・コールセンター設置 | 100万〜500万円 | 影響顧客への書面郵送、問い合わせ対応窓口の外注設置費用 |
| 法的相談・危機管理広報 | 100万〜300万円 | 弁護士への相談費用、プレスリリース配信や記者会見等のPR支援費用 |
中小企業を直撃する資金ショートの脅威
- 調査費用の高額化:PC数台から十数台の調査を行うだけで、簡単に1,000万円以上の調査見積もりが提示されます。
- 手元資金の一時枯渇:これらの調査費用は事故発生から数週間以内に支払いを求められるため、保険がなければ黒字企業であっても即座に資金ショートへ陥りかねません。
過去に国内で発生した重大インシデントの損害事例や侵入原因については、以下の詳細記事で確認できます。
取引先からの損害賠償請求とサプライチェーン契約の防衛
サイバー事故による金銭的打撃は、自社内のシステム復旧費用だけにとどまりません。近年急増しているのが、「サプライチェーンに組み込まれた取引先からの巨額賠償請求」です。
中小企業のサーバーが踏み台にされて大手取引先のネットワークへ侵入されたり、預かっていた設計図面や顧客データが漏洩した場合、取引先から製造ライン停止に伴う休業損害や契約違反に基づく損害賠償(求償)を請求されるリスクがあります。
第三者賠償リスクの深刻度
- 数千万円から億円規模の賠償請求:大手サプライチェーンの一角を止めてしまった場合、中小企業の純資産を遥かに超える賠償請求が発生する危険性があります。
- 取引停止による事業破綻:賠償責任保険で金銭的補償を行えなければ、業界内での信用を完全に失い、即座に取引契約を打ち切られてしまいます。
サイバー保険に加入しておくことは、自社の倒産を防ぐだけでなく、「取引先に万一の損害を与えた場合でも全額補償できる体制がある」という社会的信用を証明するパスポートとなるのです。
- 防御ツールを導入していても侵入リスクを100%排除することは不可能である
- 事故発生時にはフォレンジック調査や復旧作業で数千万円の出費が強いられる
- サプライチェーン経由の取引先損害賠償に対応するためにも保険による担保が欠かせない
サイバー保険の補償範囲と主な対象費用(フォレンジック・賠償・通知等)
自社の損害をカバーする「費用損害補償」の内訳
一般的な法人向けサイバーセキュリティ保険は、補償の対象が大きく「自社の損害(費用損害)」と「第三者への賠償責任」の2系統に分かれています。
| 費用補償の区分 | 具体的な支出内容 | 補償による経営メリット |
|---|---|---|
| 事故原因調査(フォレンジック) | 専門チーム派遣、侵入経路と漏洩範囲の特定解析 | 数百万円規模の調査費用の全額カバー |
| システム復旧・データ再構築 | サーバー再構築、暗号化データのバックアップ復元 | 業務停止期間の短縮と復旧外注費用の補填 |
| 危機管理広報・信頼回復 | プレスリリース配信、臨時コールセンター開設運営 | ブランドイメージの失墜防止と二次被害抑制 |
| 法律相談・行政対応 | 弁護士相談、個人情報保護委員会への届出作成 | 法令違反リスクや過料処分の回避支援 |
| 営業中断・休業損失補填 | システム停止により得られなかった粗利益の補填 | 事故に伴う一時的な資金ショートの防止 |
自社を守る費用補償の5大柱
- 事故調査:フォレンジック専門チームによる原因究明
- システム復旧:サーバー再構築と安全なデータリストア
- 信頼回復:危機管理広報と臨時コールセンター運営
- 法的支援:弁護士相談や個人情報保護委員会への届出
- 利益補填:業務停止に伴う休業損失のカバー
これらの費用が包括的にカバーされることで、経営陣は資金繰りの不安に怯えることなく、事業復旧と信頼回復に全力を集中できるようになります。
取引先や顧客への「第三者賠償責任補償」

サイバーインシデントによって他社や一般消費者に損害を与えてしまった場合の法律上の賠償責任も、保険の中核的な補償項目に位置付けられます。
| 賠償事故の類型 | 具体的な被害シーン | 保険による補償内容 |
|---|---|---|
| 個人情報漏洩賠償 | 自社のECサイトや顧客管理DBから数万人分の個人情報が流出 | 被害者への損害賠償金、お詫び状送付費用、見舞品・金券費用 |
| 取引先機密漏洩賠償 | 委託元から預かっていた新製品の設計データやノウハウが外部流出 | 秘密保持契約(NDA)違反に伴う損害賠償金、和解金 |
| ネットワーク踏み台賠償 | 自社のルーターを経由して取引先のサーバーへマルウェアが拡散 | 取引先が被ったシステム障害復旧費用や業務停止損失の賠償 |
争訟費用(弁護士費用)の重要性
相手方から過大な賠償額を請求された場合でも、保険会社が指定する専門弁護士が代理人となり、妥当な賠償額への減額交渉や示談交渉を進めてくれます。争訟にかかる着手金や成功報酬も保険金から支払われるため、過度な不安を抱える必要はありません。
保険金が支払われないケース:身代金(ランサム)支払いは対象外
サイバー保険に加入するにあたり、経営者が絶対に誤解してはならない重要ポイントが「保険金が支払われない免責事項」です。
特に多くの企業が勘違いしがちなのが、「ランサムウェアの身代金を保険で払ってもらえるのか?」という疑問です。
| 免責事故の類型 | 補償対象外(不支給)となる理由 | 企業側が講じるべき代替策 |
|---|---|---|
| 身代金(ランサム)支払い | 反社会的勢力やテロ組織への資金供与防止のため | オフラインバックアップによる自力復旧体制の確保 |
| 重大な過失・脆弱性放置 | サポート切れOSや既知パッチの長期間未適用 | 定期的な脆弱性診断とパッチ適用の自動化 |
| 内部不正・役員の故意 | 経営陣自身の故意の犯罪行為や重大な違法行為 | 職務権限の分離とログ監査体制の厳格化 |
日本のサイバー保険における主な免責事項
- 身代金(ランサム)の支払い費用は原則対象外:テロリストや反社会的勢力への資金供与を防ぐ国際ガイドラインに基づき、日本の主要損害保険会社は身代金支払い費用を保険対象外(免責)としています。
- 重大な過失や法令違反:既知の危険な脆弱性を長期間放置していた場合や、従業員が故意にデータを持ち出した場合は保険金が減額または不支給となる恐れがあります。
- 自然災害や戦争・テロによる障害:地政学的な国家間サイバー戦争による被害など、大規模な不可抗力は免責条項に該当するケースが通例といえます。
あくまでサイバー保険は「法的な調査・復旧・賠償費用を救済するもの」であり、「身代金を肩代わりするものではない」という点を正しく理解しておくことが極めて大切です。
- 保険は自社のフォレンジック・復旧実費と第三者への損害賠償を包括カバーする
- 不当な賠償請求に対しては専門弁護士の費用や示談交渉も支援される
- 日本の損害保険では身代金(ランサム)の支払いは原則として補償対象外である
企業規模別・年間売上別の保険料相場とプラン比較
小規模企業から中堅企業までの年間保険料と補償限度額相場
サイバー保険の年間保険料は、企業の「年間売上高」「保有する個人情報件数」「業種」「希望する補償限度額」によって算出されます。
一般的な中小企業における相場のボリュームゾーンを確認してみましょう。
| 企業規模(年間売上高) | 推奨される補償限度額 | 年間保険料の相場目安 | 月額換算の負担イメージ |
|---|---|---|---|
| 小規模(年商1億〜5億円) | 3,000万〜5,000万円 | 年間 10万〜30万円 | 月額 約8,000円〜2.5万円 |
| 中堅(年商5億〜50億円) | 5,000万〜1億円 | 年間 30万〜100万円 | 月額 約2.5万円〜8.3万円 |
| 中堅上位(年商50億〜200億円) | 1億〜3億円超 | 年間 100万〜300万円 | 月額 約8.3万円〜25万円 |
| ハイリスク業種(医療・EC・金融等) | 上記限度額と同等 | 通常相場より20〜50%割増 | 取り扱う個人情報量に応じて加算 |
コストパフォーマンスの捉え方
年商数億円規模の小規模企業であれば、月額1万〜2万円前後の投資で「最大5,000万円」という手厚いセーフティネットを確保できます。社内SEを1人雇うコスト(年間数百万円)と比較しても、極めて安価な固定費で経営リスクを遮断できる計算となります。
単体型サイバー保険と「セキュリティ製品セット型」の違い

サイバー保険に加入する方法には、大きく分けて「保険会社と直接契約する単体型」と、「UTMやEDR製品に自動付帯しているセット型」の2つのルートが存在します。
| 契約形態 | メリット | デメリット | 適した企業タイプ |
|---|---|---|---|
| 単体型サイバー保険(東京海上、損保ジャパン等) | 補償限度額を億単位まで自由に設定でき、自社業務に合わせたフルオーダーが可能 | 保険料が比較的高めで、加入時に詳細なセキュリティ審査票の提出が必要 | 売上5億円以上の中堅企業、大量の個人情報を保有する事業者 |
| 製品・サービス付帯型(お助け隊パック等) | セキュリティ機器の月額費用に保険料が含まれており、手続きが極めて簡単 | 補償上限が500万〜1,000万円程度と限定的で、休業損害などは含まれない場合がある | まずは低コストで最低限の調査補償を確保したい小規模企業 |
国の「IT導入補助金」を活用してサイバーセキュリティお助け隊サービスを導入すれば、UTM機器の導入と同時に一定額の付帯保険が手に入るため、小規模事業者にとって最も手軽な選択肢となるはずです。
補助金を活用したセキュリティ導入の具体的手順や補助率は、以下の記事で解説しています。

複数社見積もりでチェックすべき5つの比較項目
代理店や保険会社からプランの提案を受ける際は、表面上の年間保険料だけで決めてはいけません。以下の5大項目を横並びで比較・検討することが賢明でしょう。
| 見積もり比較項目 | 確認すべき重要ポイント | 理想的な契約条件 |
|---|---|---|
| フォレンジック限度額 | 調査費用専用のサブリミットがないか | 保険金総額と同額まで調査費が出るプラン |
| 免責金額(自己負担金) | 事故時に最初に自社が支払う金額の有無 | 免責金額ゼロ(全額保険金対応) |
| 休業損害の付帯 | システム停止時の売上機会損失の補填 | 業務停止時の粗利益補償特約をセット |
| 緊急初動サポート | 事故時に専門調査会社を即時手配できるか | 24時間365日のレスキュー駆けつけ連携 |
| 海外リスクの適用 | 海外子会社や外国顧客への賠償責任 | グローバルサプライチェーン対応特約 |
保険選びの5大チェックポイント
- フォレンジック費用の限度額:全体の補償枠とは別に「調査費用は1,000万円まで」といったサブ限度額が設定されていないか。
- 免責金額(自己負担金)の設定:事故時に「最初の100万円は自己負担」といった条件になっていないか(免責ゼロが理想)。
- 休業損害(利益補償)が含まれるか:システム停止による売上減少まで補填されるプランか。
- 緊急対応サービスの提供体制:事故時に保険会社がセキュリティ専門調査会社を即座に手配・紹介してくれるか。
- 海外関連の適用除外:海外拠点や海外取引先への賠償が免責条項に入っていないか。
- 小規模企業なら年間10万〜30万円、中堅企業なら30万〜100万円程度が保険料相場である
- 独立した単体保険とセキュリティ製品付帯型保険の2つのアプローチが存在する
- 調査費用のサブリミットや免責金額の有無を相見積もりで厳密に確認する
保険加入時に求められるセキュリティ要件(多層防御・ログ保存等)
保険会社の引受審査が急激に厳格化している背景
近年のランサムウェア被害の爆発的な増加に伴い、世界中の損害保険会社で保険金の支払い額が急激に膨らみました。これを受け、現在では「保険料さえ払えば誰でも無条件に入れる」という時代は完全に終わりを告げています。
引受審査厳格化に伴う2大変化
- 無対策企業の引受拒否:セキュリティ対策が不十分な企業は契約そのものを断られます。
- 対策状況による保険料格差:多層防御の整備度合いによって保険料が2倍以上変動するケースが一般的です。
保険会社は引き受け審査において詳細な「セキュリティチェックシート」の提出を義務付けており、基本的な対策を怠っている企業に対しては、引受拒否(加入不可)や保険料の大幅な割増を通告するケースが一般的となっています。
加入審査をクリアするための4大必須チェック項目
損害保険会社が審査において最も厳格に確認する技術的要件は、以下の4点に集約されるといえるでしょう。
| 必須要件項目 | 求められる具体的な対策内容 | 不備とみなされるNG状態 |
|---|---|---|
| 多要素認証 (MFA) | VPN機器、リモートデスクトップ、管理者アカウントへの多要素認証の必須化 | IDとパスワードのみで外部から社内ネットワークへログインできる状態 |
| エンドポイント防御 (EDR) | 全PCおよびサーバーへのEDR導入と、不審アラートの常時監視体制 | 旧来型のパターンマッチング式ウイルス対策ソフトのみを放置 |
| バックアップの論理隔離 | メインネットワークから切り離されたオフラインまたは不変バックアップの保持 | 社内LANに接続されたままの共有NASにバックアップを保存している状態 |
| 脆弱性・パッチ管理 | OSやネットワーク機器のセキュリティパッチが定期的に適用されていること | サポート終了(EOL)したOSやVPN機器のファームウェアを未更新のまま放置 |
対策強化がもたらす保険料割引メリット
要件を満たす企業は事故リスクが低いと判定され、年間保険料が10〜30%割引される「セキュリティ優良企業割引」を受けられるケースがあります。
社内のITリソースが不足し、自社だけで多要素認証やEDRの運用設定が追いつかない場合は、情シス代行サービスを活用して体制を整えるのが有効なアプローチといえます。
ひとり情シスの負担軽減や外注サービスの活用法については、以下の記事で整理しています。

告知義務違反のリスク:虚偽申告をすると事故時に保険金が出ない

保険加入時のチェックシートに回答する際、絶対にやってはならないのが「実態と異なる虚偽の回答(告知義務違反)」です。
「実際にはMFAを導入していないのに『導入済み』と回答した」「バックアップを取っていないのに『毎日実施』と申告した」といった不実告知があった場合、いざ事故が発生して調査が入った段階で虚偽が発覚し、保険金が1円も支払われないばかりか契約を即時解除される最悪の事態を招きます。
正しい申告と改善ステップ
- 現状を正確に把握する:チェックシートは総務担当者だけで判断せず、社内SEや保守ベンダーと一緒に客観的に記入しましょう。
- 未達項目を先に対策する:要件を満たしていない項目があれば、加入手続きの前にまずEDRやMFAの導入を完了させ、万全の状態で審査に臨むことが肝要でしょう。
- 保険会社の引受審査は厳格化しており無対策の企業は加入すらできない
- 多要素認証、EDR、バックアップ隔離、パッチ管理の4大要件が審査基準となる
- 告知内容に虚偽があると事故発生時に保険金が一切支払われない
まとめ:技術的対策と保険の両輪で企業の信用を守り抜こう
中小企業がサイバー保険の必要性を踏まえて適正相場で備える総括
どれほど強固な金庫であっても絶対に破られない保証がないように、現代のデジタル社会において「100%安全なIT環境」は幻想に過ぎません。
賢明な中小企業経営者が取るべき道は、完璧な防御を求めて途方に暮れることではなく、「できる限りの技術的防御で侵入を防ぎつつ、万一すり抜けられた被害は保険でカバーする」という現実的なBCP(事業継続計画)を完成させることです。
| アクション段階 | 具体的な実施内容 | 達成される企業防衛レベル |
|---|---|---|
| ステップ1(技術的予防) | UTMとEDRを導入し、VPN等のアクセスに多要素認証(MFA)を義務化する | 日常的なサイバー攻撃の侵入確率を9割以上削減 |
| ステップ2(事業継続性) | 重要データのオフラインバックアップと復旧手順の確認を行う | ランサムウェアに感染しても身代金を払わずに業務復旧可能 |
| ステップ3(経済的防衛) | 自社の売上規模に合ったサイバー保険に見積もり・加入する | 数千万円の調査・賠償費用が発生しても会社資金を死守 |
- 多層防御の徹底:侵入させない・広がらせない技術対策を最低限の基盤とする
- 経済的リスク転嫁:自力では支払いきれない突発的損失を保険で確実にカバーする
- 取引先への信頼証明:セキュリティ投資と保険加入の両輪でサプライチェーンの信頼を獲得する
まずは取引のある損害保険代理店やセキュリティベンダーへ相談し、自社の現在のリスク状況に応じた概算見積もりを取り寄せてみてください。手頃な保険料で得られる安心感が、貴社の果敢なビジネス展開を足元から支えてくれるはずです。
よくある質問(FAQ)
- 既存の「企業総合賠償責任保険」や「火災保険」ではサイバー被害は補償されませんか?
-
原則として補償されません。従来の賠償責任保険や火災保険は「身体障害」や「有体物の破損」を対象としており、データやプログラムといった無形資産の損壊、およびネットワーク経由のフォレンジック調査費用などは補償対象外(サイバー免責)となっているケースがほとんどです。サイバーインシデントに備えるためには、専用のサイバーリスク保険を契約する必要があります。
- 自社の従業員が不正にデータを持ち出した場合でも保険金は支払われますか?
-
加入するプランの特約内容によって異なります。「内部不正行為補償特約」が付帯されているプランであれば、従業員の故意・過失による情報漏洩に伴う調査費用や損害賠償金もカバーされる場合があります。ただし、役員自身の故意の犯罪行為などは免責となるため、契約時に内部不正条項の適用範囲を確認しておくことが重要です。
- サイバー攻撃を受けた際、保険金請求までの初期初動はどうすればよいですか?
-
インシデントの発覚直後に、まず保険会社の「事故対応緊急窓口(24時間ダイヤル)」へ即座に連絡してください。多くのサイバー保険では、保険会社と提携する専門のフォレンジック調査会社や弁護士が初動対応チームとして派遣されます。自社の独断でデータを初期化したり独自に業者を手配してしまうと、調査費用が保険金の支払い基準から外れてしまう場合があるため、必ず保険会社の指示を仰ぎながら初動を進めましょう。
本記事の情報の取り扱いについて
本記事に記載されているサイバーセキュリティ保険の補償内容、保険料相場、および引受基準に関する情報は執筆時点における主要損害保険各社の公開情報に基づく一般的な解説です。実際の補償範囲、保険料、および免責条項は、ご契約される保険会社、引受特約、およびお客様の企業規模や業種により異なります。具体的な保険のご検討およびご加入にあたっては、必ず各損害保険会社または保険代理店が発行する最新のパンフレットおよび重要事項説明書をご確認ください。


コメント