カナメ | 金融リサーチ・ライター / 資産形成実践家– Author –
-

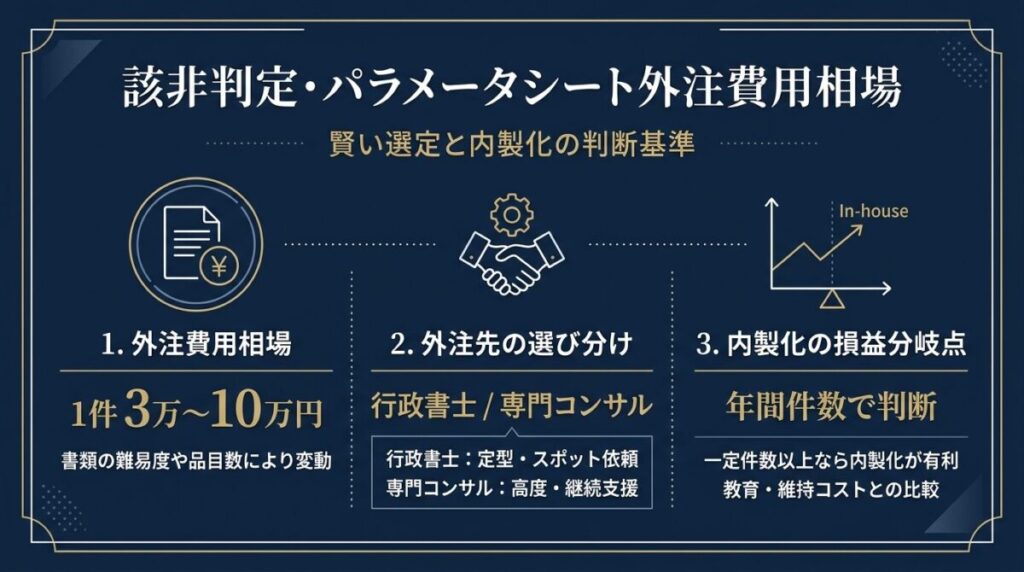
該非判定・パラメータシート作成代行の費用相場は?外注先の選び方と社内内製化の損益分岐点
該非判定(パラメータシート・項目別対比表)の作成代行を専門家に外注する場合の費用相場は、汎用的な産業機械や電子部品で「1品目あたり3万〜8万円前後」、高度な暗号技術や先端半導体・工作機械で「1品目あたり8万〜15万円前後」です。 自社に安全保障... -
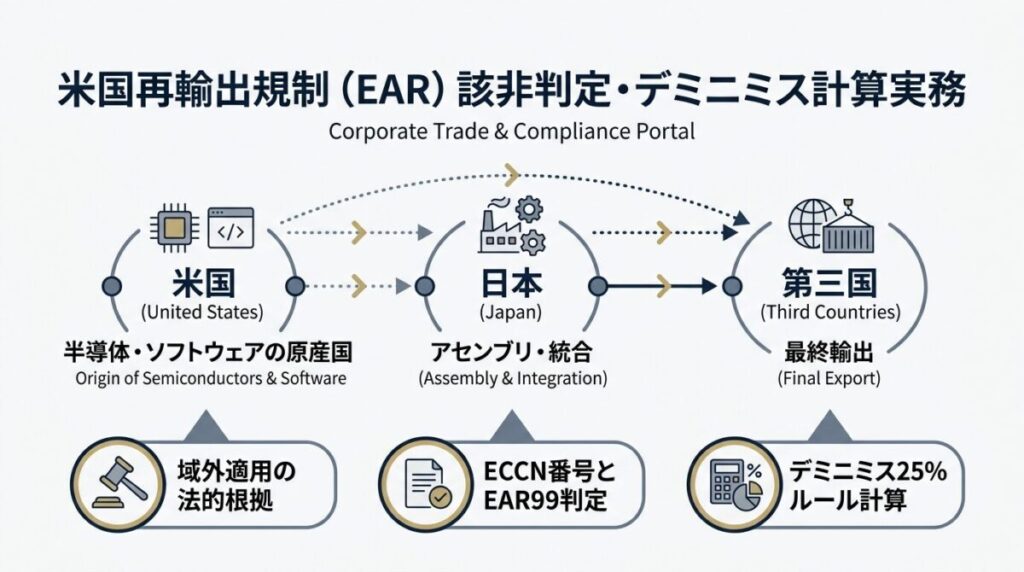
【2026年最新】米国再輸出規制(EAR)の該非判定やり方|ECCN確認とデミニミス(25%ルール)計算実務
日本企業が国内で製造した製品であっても、米国原産の部品・半導体・ソフトウェアが組み込まれている場合、「米国再輸出規制(EAR)」が国境を越えて域外適用されます。 経済産業省の外為法許可を取得していても、米国の許可(BISライセンス)を怠ると、巨... -
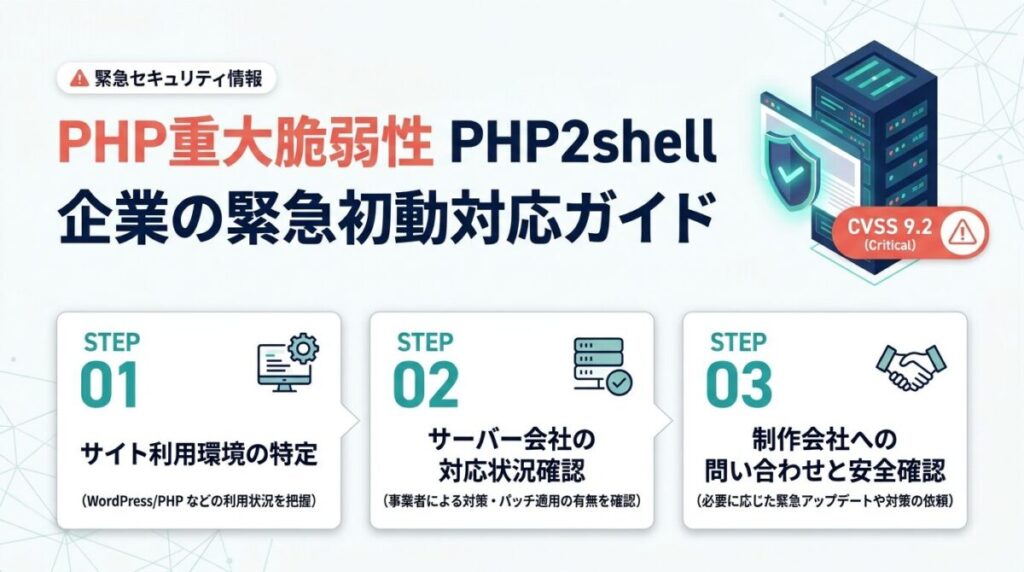
PHPの重大な脆弱性「PHP2shell」自社のホームページは大丈夫?Web担当者が確認すべき対応手順と制作会社への問い合わせ文例
【結論】2026年10月21日に公表されたPHP本体の重大な脆弱性「PHP2shell(CVE-2026-109618/CVE-2026-109619)」は、外部からの遠隔コード実行につながる深刻度9.2の脅威です。自社のホームページでWordPressを利用している場合はPHPが稼働しているため影響... -
「Have I Been Pwned」は危険?安全性の真実と企業のメールアドレス漏洩を一括監視する手順
「Have I Been Pwned(HIBP)」は、入力情報が抜き取られる危険なサイトではなく、英国政府や米国FBI等の公的機関が公式採用する安全な漏洩検証プラットフォームです。パスワード検索時も「k-Anonymity(k-匿名性)」により平文やハッシュ全体は送信されま... -
【2026年最新】ランサムウェアで身代金を払った事例の末路|データが戻らない確率と法的リスク
ランサムウェアに感染しても攻撃者に身代金を支払うべきではありません。警察庁や国内外のセキュリティ専門機関の統計が示す通り、身代金を支払っても全データが完全復旧する確率は極めて低く、復旧費用は支払わなかった場合の約2倍に膨れ上がります。さら... -
【2026年最新】大手取引先から届くセキュリティ調査票の要求水準|中小企業の合格ラインと是正計画の書き方
【結論】大手取引先から届くセキュリティ調査票は100点満点を求めているわけではなく、自社のリスクを正しく把握し、未対応項目に「いつまでにどう改善するか」の是正計画を誠実に提示できれば取引継続の合格ラインに十分到達します。 最も危険なのは落第... -
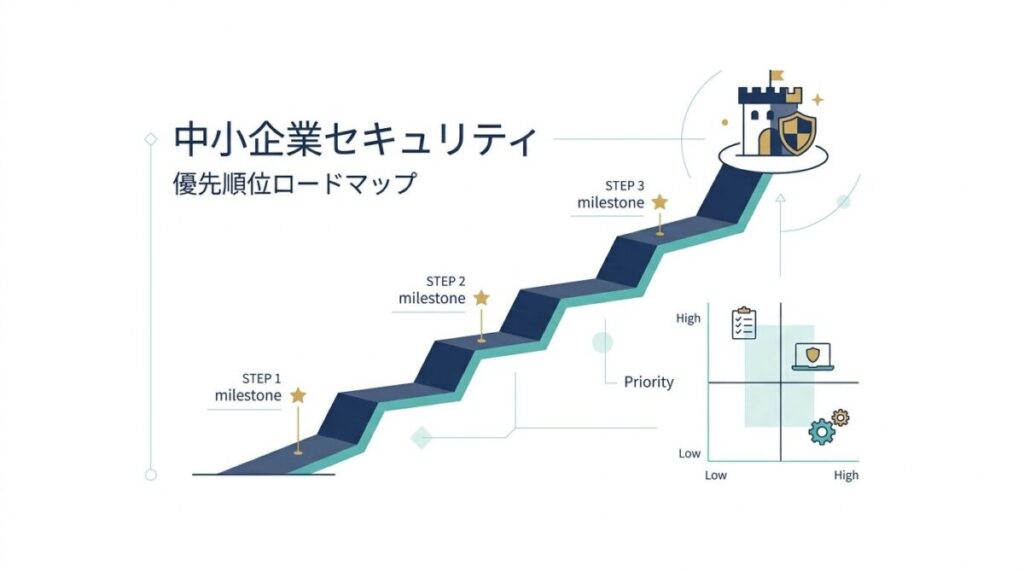
【2026年最新】中小企業のセキュリティ対策は何から始めるべき?限られた予算で最大の効果を出す優先順位ロードマップ
「予算がない」「専任の担当者がいない」という中小企業がサイバーセキュリティ対策で最もやってはいけないのは、大企業の真似をして全方位のツールを中途半端に買い揃えようとすることです。中小企業のセキュリティは、「費用0円の即日基本設定」から着手... -
【2026年最新】中小企業向けMDMツールの選び方|私用スマホ(BYOD)とシャドーITを防止する現実解
社員が私用のスマートフォン(BYOD)で業務連絡を行ったり、会社未公認のクラウドサービスを使ってデータをやり取りする「シャドーIT」は、中小企業における情報漏洩事故の最大の火種です。しかし、現場の実態を無視して「私用スマホ全面禁止」を通達して... -
【2026年最新】社内ルーターの脆弱性放置が危険な理由|サポート切れ(EOL)の確認方法とリプレイス手順
オフィスの片隅やサーバールームの奥で「数年間一度も触っていない社内ルーター」は、今やサイバー攻撃者にとって最も侵入しやすい裏口と化しています。警察庁の最新統計によれば、ランサムウェア被害に遭った企業の約6割が「ルーターやVPNなどのネットワ... -
【2026年最新】SECURITY ACTION(一つ星・二星)の申請手順と自己宣言のメリット|IT導入補助金の必須要件
SECURITY ACTION(セキュリティアクション)は、中小企業が情報セキュリティ対策に取り組む姿勢を自ら宣言する公的な自己宣言制度です。申請費用や登録料は完全無料(0円)であり、外部監査などの審査もないため即日宣言が可能となっています。中小企業庁... -
【2026年最新】中小企業のMicrosoft 365セキュリティ初期設定|今すぐ見直すべき必須項目と多要素認証
Microsoft 365(旧Office 365)を「初期設定のまま」社内で運用するのは極めて危険な状態と言わざるを得ません。マイクロソフト公式の脅威インテリジェンスによれば、多要素認証(MFA)を有効化するだけでアカウント乗っ取り攻撃の99.9%以上を未然に阻止で... -
【2026年最新】中小企業のための情報セキュリティ社員教育マニュアル|形骸化させない研修ネタとチェックリスト
どれほど高価なUTMやEDRを導入していても、従業員の「たった1回の不用意なクリック」や「推測しやすいパスワードの使い回し」があれば、企業の防衛網は一瞬で突破されてしまいます。セキュリティインシデントの約8割に人間系の要因が関与している現代にお...