 女性
「ルーターのログ保存期間って、法律で何年と決まっているのでしょうか?」
「取引先からセキュリティ監査で『ログの保存状況』を聞かれましたが、機器の標準設定のままで問題ないか不安です」
 編集長:カナメ
「その疑問、非常によく分かります。実は法律での一律義務はないものの、公的ガイドラインやフォレンジック調査の現場では『最低1年』が強く求められています。今回は中小企業が現実的なコストで運用できるログ管理の具体手順を分かりやすく解説しますね。」
近年、取引先へのサプライチェーン攻撃の踏み台として中小企業が狙われるケースが急増しています。いざインシデントが発生した際、侵入経路や情報漏えいの有無を証明できなければ、多額の賠償責任や取引停止に直面しかねません。
本記事では、公的ガイドライン(個人情報保護委員会・IPA・警察庁)の基準をもとに、中小企業が最低限残すべきログの種類、期間、容量を圧迫しない保管ノウハウを網羅しました。
この記事でわかること
- 中小企業のネットワークログ保存期間は「なぜ1年以上」必要なのか
- 個人情報保護委員会やIPAが推奨する最低限取得すべき4大ログ
- ルーターの容量オーバーを防ぐクラウドSyslogと圧縮保管の手順
- フォレンジック調査で法的証拠能力を認められる改ざん防止ルール
潜伏期間は平均数ヶ月!なぜ長期間のログ保存が不可欠なのか?
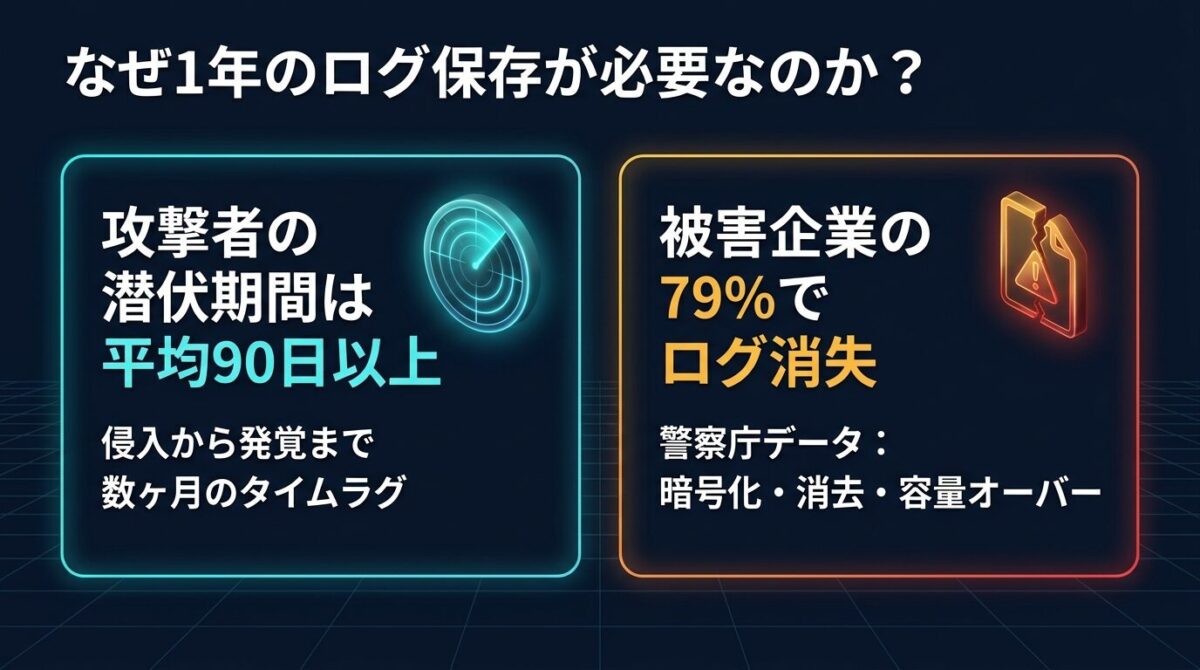
攻撃者の潜伏期間とフォレンジック調査のタイムラグ
サイバー攻撃は、侵入したその日に被害が出るとは限りません。近年のランサムウェア攻撃や標的型攻撃では、攻撃者が社内ネットワークに侵入後、平均して数ヶ月間(90日〜200日以上)潜伏し、管理者権限の奪取や重要データの探索を行うケースが主流です。
攻撃者の平均潜伏期間は90日以上
- 侵入直後に発覚することは稀であり、被害が表面化した時点ですでに数ヶ月が経過している。
- ログが1ヶ月や3ヶ月で上書き消去されていると、侵入経路の特定が不可能になる。
被害が発覚してから専門機関によるデジタルフォレンジック調査を行う際、侵入時のログが残っていなければ「いつ・どこから侵入され・何が盗まれたのか」を一切特定できません。
結果として、取引先や個人情報保護委員会に対して「漏えいした可能性を否定できないため、全顧客情報が漏れた前提で対応する」という最悪の公表を迫られます。その結果、巨額の調査費用や信用の失墜を招く事態へと直結するのです。
警察庁データが示す「ログ消失」の過酷な現実
警察庁の統計データによると、ランサムウェア被害に遭った企業のうち、調査に必要なログが「すべて保存されていた」企業はわずか21%にとどまります。残る79%の企業では、ログが一部または完全に使えない状態に陥っていました。(出典: 警察庁)
- ランサムウェアによるログファイルの暗号化(47% / 42件)
- 攻撃者自身による証拠隠滅のためのログ消去(24% / 21件)
- 保存容量オーバーによる自動上書き・期間経過(20% / 18件)
機器内部のログは攻撃者に真っ先に消される
ルーターやサーバー本体の内部ストレージにログを置いているだけでは、侵入した攻撃者に真っ先に消去・暗号化されます。外部ストレージへのリアルタイム転送が防御の絶対条件です。
特に多くの情シス担当者が陥りがちなのが「機器内部のメモリに保存されているから大丈夫」という思い込みに他なりません。現場のルーターではDHCPの更新記録や通常のパケットログが数時間で数千行蓄積され、古いログから順番に自動上書きされます。いざ調査に入った時には「直近3日分のログしか残っていなかった」という事態が日常茶飯事となっています。
取引先監査やセキュリティチェックシートでの必須要件化
大手企業や自治体との取引において、セキュリティチェックシート(IPA等の基準準拠)の提出を求められるケースが増加中です。その中で「アクセスログや通信ログを適切に取得・保管しているか」「保管期間は1年以上か」という設問が頻出するようになりました。
サプライチェーン攻撃対策としてのログ監査
- 大手取引先は「自社の機密情報を預ける下請け企業が侵入されていないか」をログで証明することを求める。
- 「ログ未取得」「保管期間が1ヶ月未満」と回答した場合、取引停止や取引枠の縮小につながるリスクがある。
ログの適切な保管体制が整備されていない中小企業は、単なるITの不備にとどまらず、受注機会の喪失という直接的な経営危機に直面する時代を迎えています。

ガイドライン準拠!中小企業が最低限保存すべきログの種類と推奨期間
個人情報保護委員会・IPA・警察庁の基準比較
主要な公的ガイドラインにおけるログ保存の推奨期間を比較しました。
| 機関・規格 | 推奨保管期間 | 対象・位置づけ |
|---|---|---|
| 個人情報保護委員会(2026年論点) | 少なくとも1年程度 | フォレンジック調査に最低限必要な期間 |
| 経済産業省・IPA(サイバーセキュリティ経営ガイドライン) | 適切な期間(実質1年) | インシデントの早期検知と証拠保全 |
| 警察庁(サイバー事案対処) | 12ヶ月以上推奨 | 不正アクセス侵入経路・証拠の特定 |
| クレジット業界(PCI DSS v4.0) | 12ヶ月以上(直近3ヶ月は即時検索可) | カード会員情報を扱う決済通信 |
個人情報保護委員会が2026年1月16日に公表した「不正アクセスのフォレンジックの有用性に関する論点」では、警察庁、IPA、NICT、JPCERT/CC等の専門機関が参画し、事故調査の実効性を確保するために「少なくとも1年程度保管することが望ましい」と明記されました。(出典: 個人情報保護委員会)
法的一律義務はないが「1年」が実務のデファクトスタンダード
中小企業であっても、情報漏えい時の調査責任や取引先への説明責任を果たすためには「1年間」の保存を前提とした設計が求められます。
最低限取得すべき4大ログの種類と役割
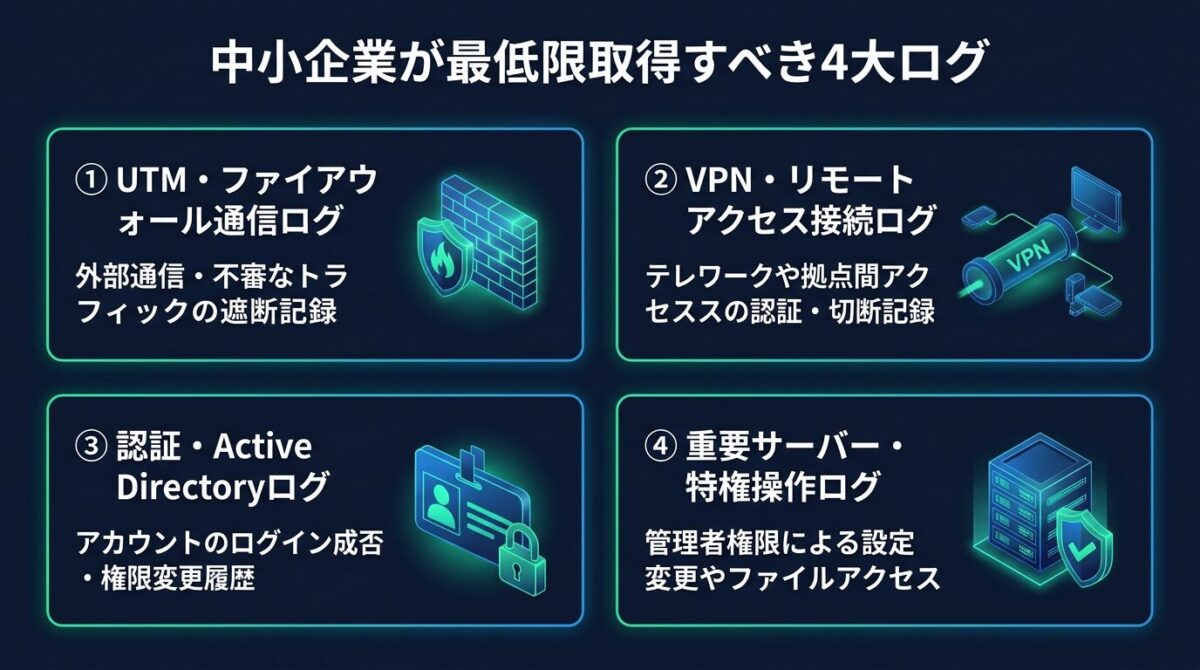
すべてのパケットを丸ごと保存することは、ストレージ容量の観点から現実的ではありません。中小企業が最低限抑えるべきは、インシデント調査で決定打となる以下の4大ログです。
- ファイアウォール・UTMログ(境界通信ログ) 社外とのインバウンド・アウトバウンド通信、外部C2サーバーとの不審な通信履歴を記録します。
- VPN接続ログ・リモートアクセスログ テレワーク端末の接続日時、接続元IP、認証ユーザー名、セッション切断日時を記録します。
- 認証・アクセスログ(Active Directory / クラウドID) サーバーやPCへのログオン・ログオフ、認証失敗の連続発生(ブルートフォース攻撃検知)を記録します。
- 重要サーバー・ファイルサーバーの操作ログ 特権管理者権限の使用、ファイルの大量移動・削除・暗号化の痕跡を記録しておく必要があります。
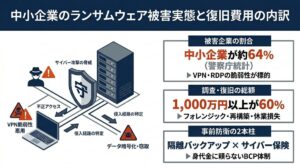
特にVPN機器(UTM)は近年のランサムウェア侵入経路の第1位(警察庁発表で6割以上)を占めており、VPN接続ログの欠損は致命的となり得ます。
「ホットストレージ」と「コールドストレージ」の2層分離
ログを1年間保存する際、すべてのログをいつでもミリ秒単位で検索できる高価な高速ストレージ(ホットストレージ)に置いておく必要はありません。
米CISA(サイバーセキュリティ・インフラ安全保障庁)が提唱する「Logging Reference Architecture」でも、ログは役割に応じて階層化して保管することが強く推奨されています。
階層型ログ管理(2層分離)の基本設計
- ホット保管(直近30日〜90日): 障害対応や不正アクセスの即時検知のため、高速検索が可能な状態。
- コールド保管(90日超〜1年): 過去のログを日次で圧縮・暗号化し、安価なクラウドストレージや外部アーカイブに隔離保管。
この2層分離により、ストレージコストを1/10以下に抑制しながら、監査やインシデント調査に必要な1年分の保管を完全に両立できる仕組みです。
容量不足・コスト増を防ぐ!クラウドSyslogと圧縮保管の実践ノウハウ
ルーター内部メモリの限界とSyslog転送の必要性
一般的な中小企業向けルーター(YAMAHA RTXシリーズやFortiGate等)の本体メモリに記録できるログは、せいぜい数百行〜数千行(数時間から数日分)に過ぎません。DHCPのIPアドレス更新や通常のウェブ閲覧通信だけで、古いログは瞬く間に押し出されて消滅してしまいます。
Syslogプロトコルによる外部転送が基本
ルーターやファイアウォールの設定で「Syslog転送(UDP/TCP 514ポート)」を有効にし、社内のログサーバーやクラウド上のSyslog受信環境へ常時ログを送り出す設定を行います。
ルーター本体を再起動すると、内部メモリ上のログはすべて消去されてしまいます。外部サーバーへ転送しておくことが、事業継続上の最低条件と言えるでしょう。
ログ圧縮と自動ローテーション(Logrotate)の実装
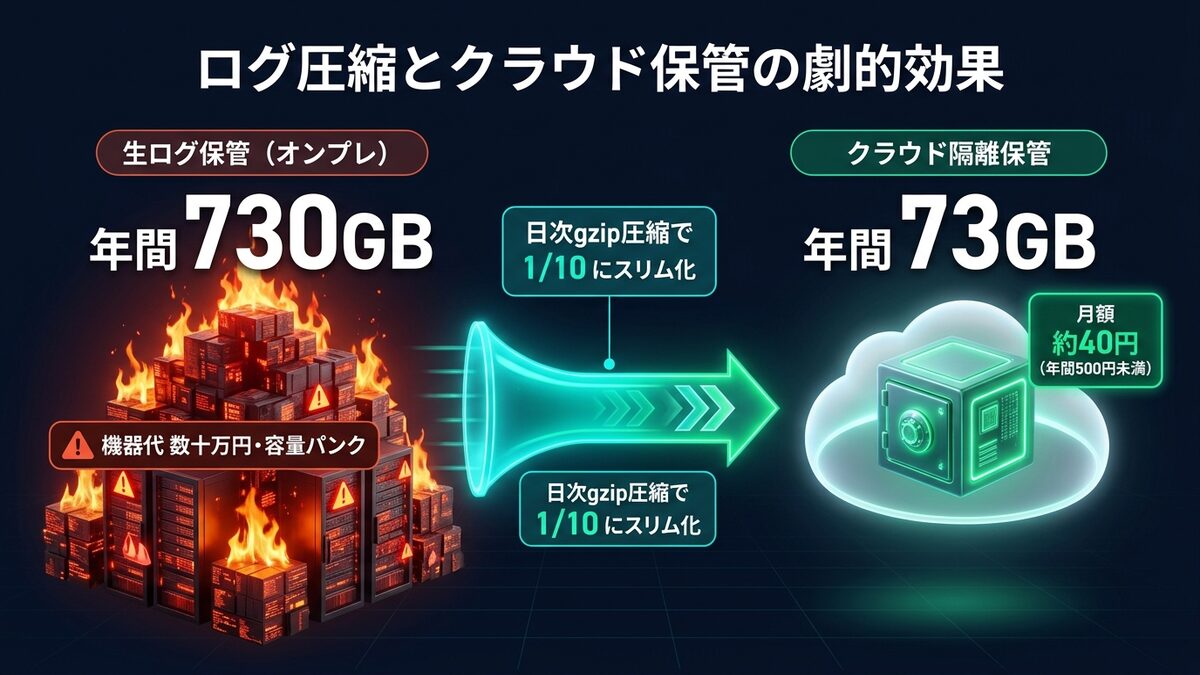
テキスト形式のSyslogは、gzip等の標準的なアルゴリズムで圧縮することで、データ容量を1/10〜1/20に劇的に圧縮できます。
ログ自動メンテナンスの黄金サイクル
- 日次ローテーション: 毎日午前0時に当日のログファイルを切り離す。
- 自動gzip圧縮: 切り離したログを即座に圧縮保管(例: 500MB ➔ 30MB)。
- クラウド自動同期: 圧縮されたログをクラウドストレージへ日次で自動転送。
- ローカル古いログの消去: ローカル側は直近30日分のみ保持し、古いファイルを自動削除。
この自動ローテーションを導入することで、情シス担当者が手動でディスク残量を気にする必要は完全に無くなります。
クラウドストレージを活用した格安保管の費用シミュレーション
中小企業が専用のオンプレミスログサーバー(大容量NAS等)を増設すると、ハードウェア代(数十万円)に加え、停電対策やディスク故障時の交換保守コストが重荷になりがちです。
クラウドの低コストアーカイブ(Amazon S3 Glacier Flexible RetrievalやWasabiなど)を活用した場合の具体的な費用試算は以下の通りとなります。
中小企業(従業員50名規模)の年間ログ保管コスト試算
- 1日のSyslog生成量: 約2GB(FW、VPN、認証ログ等)
- gzip圧縮後(1/10): 約200MB / 日
- 1年間(365日)の総データ量: 約73GB
- Amazon S3 Glacier Flexible Retrievalの保管単価: 約0.0036 USD / GB・月
- 年間保管コスト: 約40円 / 月 ➔ 年間わずか約500円未満
このように、圧縮とクラウドアーカイブを組み合わせれば、「予算がないから1年分も保存できない」という問題は完全に解消されるはずです。
改ざんを防止する!フォレンジック調査で証拠能力を持つログ管理ルール
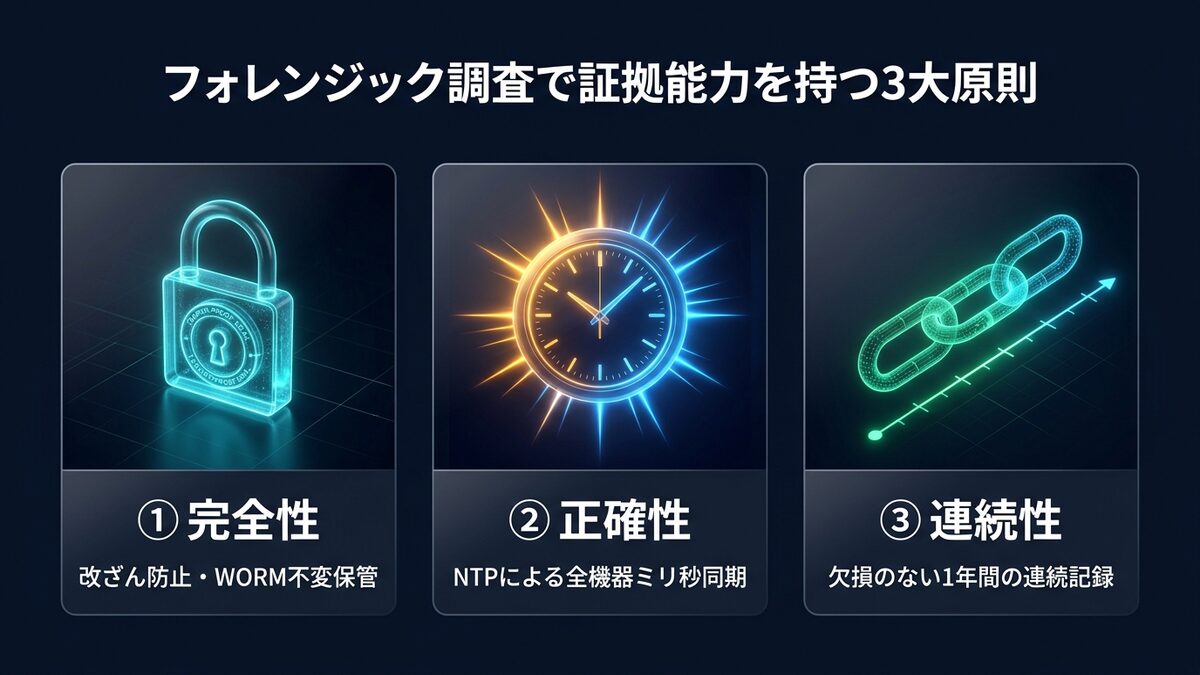
WORM(Write Once, Read Many)ストレージとイミュータブル保存
フォレンジック調査において最も問題となるのが「そのログは本当に改ざんされていないか」という証拠能力です。
書き換え可能なログは法的な証拠として認められない
管理者アカウントを乗っ取った攻撃者は、自身の侵入ログを書き換えて消去します。誰であっても(たとえ特権管理者であっても)一度書き込んだら変更・削除ができない「イミュータブル(不変)ストレージ」の採用が不可欠です。
AWS S3の「Object Lock(オブジェクトロック)」や各種クラウドのWORM機能を有効にしておくことで、たとえ社内の管理者パスワードが奪われても、クラウド上の過去ログは一切消去・改ざんできない強固な防壁を築けます。
NTPによる時刻同期(タイムスタンプ)の絶対厳守
ログ管理において最も初歩的かつ致命的なミスが「ネットワーク機器ごとの時計のズレ」です。
ルーター、ファイアウォール、サーバーの時刻が数分ズれているだけで、インシデント発生時に「どの通信がどのサーバーログインと連動していたのか」の相関分析が不可能になります。
社内すべてのネットワーク機器で、公的なNTPサーバー(NICT等)との定期的な時刻同期を必ず設定してください。
ミリ秒単位のズレを防ぐ設定要件
- ルーター・UTM・スイッチ・サーバーのすべてにNTPサーバー(例: ntp.nict.jp)を指定する。
- タイムゾーン設定が「JST(日本標準時: UTC+9)」で統一されているか確認する。
アクセス権限の厳格な分離とハッシュ値管理
ログの保管場所に対するアクセス権は、日常的に業務を行う一般の社内SEや管理者アカウントからも分離し、専用の監査用アカウントのみに制限します。
また、日次で圧縮保管したログファイルのハッシュ値(SHA-256)を計算して台帳に記録しておくことで、万が一裁判や公的機関への報告が必要になった際にも「データが一文字も改ざんされていないこと」を数学的に証明できるのです。
ログ保管体制のセルフチェックリスト
自社のログ管理体制が監査やインシデントに耐えられるか、以下のチェックリストで確認してみましょう。
中小企業向けログ管理セルフチェック
- ファイアウォール・VPN・サーバーのログを「最低1年間」保存しているか?
- 機器本体の内部メモリではなく、外部のSyslogサーバー等へリアルタイム転送しているか?
- ログ保管場所は管理者権限であっても削除・改ざんできない設定(WORM)になっているか?
- 全機器がNTPサーバーと時刻同期し、ログのタイムスタンプが正確に揃っているか?
- 直近のホット保管と過去ログのコールド圧縮保管を分け、コストを最適化しているか?
まとめ:中小企業がフォレンジックに耐えるネットワークログ保存期間と管理体制を築くために
中小企業が今すぐ着手すべき具体的なロードマップは以下の3ステップです。
- 主要機器(UTM・ルーター・VPN)のSyslog転送を有効化する。
- Linuxや社内NAS等でSyslogを受信し、日次の自動ローテーションとgzip圧縮を設定する。
- 月額数百円の安価なクラウドストレージ(S3 Glacier等)へ日次退避させ、1年間の不変保管を実現する。
ログはインシデントが発生した際、会社を守り、無実を証明してくれる唯一の客観的証拠です。今日から段階的に整備を進めましょう。
よくある質問
- 中小企業でも高価なSIEM(統合ログ管理ツール)の導入は必須ですか?
-
必須ではありません。SplunkやMicrosoft Sentinelなどの本格的なSIEMは中小企業には費用負担が重すぎます。中小企業の実務では、ルーターやサーバーから無料のLinux Syslogサーバーへ集約し、日次で圧縮して安価なクラウドストレージ(S3等)へ退避する仕組みで十分に監査やフォレンジックの要件を満たせます。
- 個人情報保護法においてログの保存期間は何年と法律で決まっていますか?
-
個人情報保護法自体には「〇年保存しなければならない」という一律の条文規定はありません。しかし、個人情報保護委員会の実務指針では、不正アクセスや情報漏えいが発生した際の事実調査(フォレンジック)を可能にするため、「少なくとも1年程度」のログ保管が強く推奨されています。
- ログの容量が大きすぎてハードディスクがすぐに満杯になります。どうすればいいですか?
-
全通信パケット(ペイロード)を保存するのではなく、IPアドレスや送受信ポート番号、日時などの「ヘッダー情報」に絞ってログを取得してください。さらに、ログローテーションとgzip圧縮を組み合わせることで容量を約90%削減でき、直近90日を超えたログをクラウドアーカイブへ自動転送することで社内ストレージの圧迫を回避できます。
本記事に掲載されている情報は2026年時点の公的機関(個人情報保護委員会、IPA、警察庁等)のガイドラインおよび一般的なセキュリティ実務基準に基づいています。ネットワーク環境や取引先が求める要件によって最適なログ設計は異なるため、具体的な監査対応やシステム導入にあたっては専門のセキュリティコンサルタントや法務担当者にご相談ください。

コメント