 女性
大手の元請企業から100項目以上もあるセキュリティ調査票が届きました。うちは専任のIT担当者もおらず未対応ばかりで、このまま正直に出したら取引を切られてしまうのではないかと不安です。
 編集長:カナメ
ご安心ください。大手の審査担当者も中小企業が最初から満点でないことは理解しています。彼らが見ているのは「現在のリスクを正確に把握し、現実的な是正計画を示せる誠実な企業かどうか」ですよ。
取引先から突如として詳細なセキュリティチェックシートが送付され、対応に頭を抱える中小企業の経営者や管理部門責任者が増えています。
専門用語を前に「できないと答えたら契約を打ち切られるのでは」と焦り、実態と異なる回答をしてしまうケースも少なくありません。
この記事では、大手企業が調査票を課す意図、必須項目と許容項目の境界線、そして未対応項目でも取引先を納得させる是正計画書の具体的な書き方を解説します。
この記事でわかること
- 大手が厳しいセキュリティ調査票を課す背景とサプライチェーン防衛の真実
- 「未対応」でも取引を切られない中小企業の実質的な合格ラインと境界線
- 多要素認証やバックアップなど大手が絶対に妥協しない必須クリア項目一覧
- 相手の審査部門を納得させる是正計画書(改善報告)の書き方と回答例
- 虚偽回答がもたらす契約解除や損害賠償といった致命的な法的リスク
- 毎回の回答負担を激減させる社内台帳の作り方と公的支援サービスの活用法
なぜ取引先は厳しいセキュリティ調査票を突きつけてくるのか?【背景と責任】
 女性
うちのような中小企業にまで、なぜ急に大企業並みの高度なセキュリティ対策を求めてくるのでしょうか?
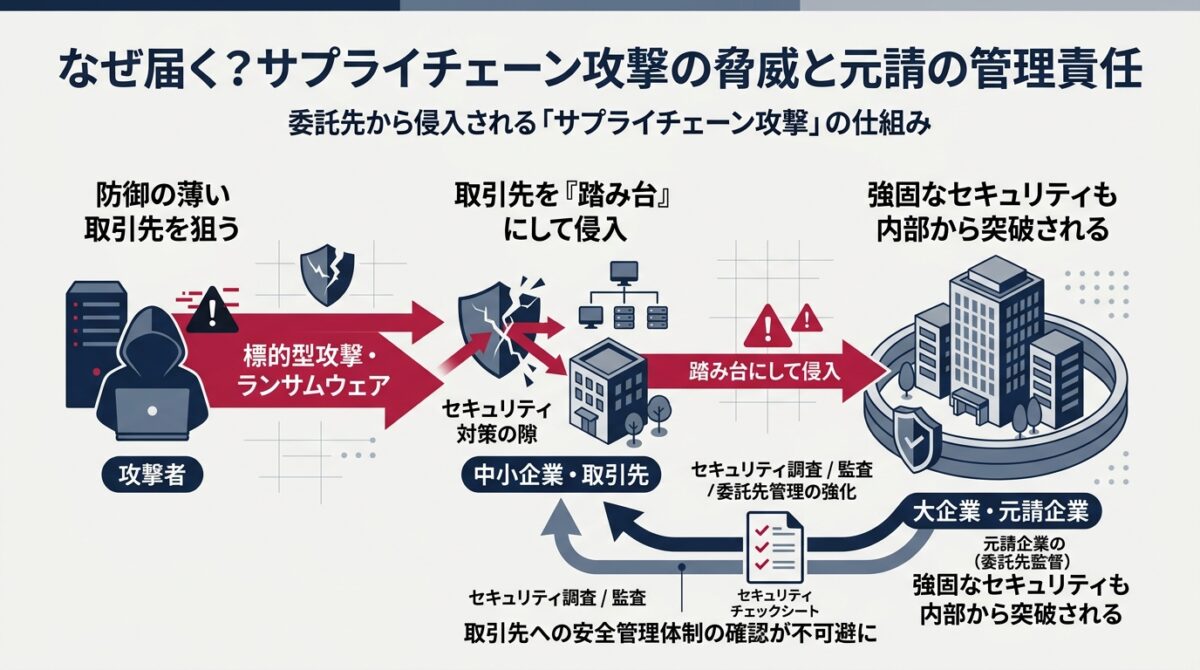
編集長:カナメ実は元請企業側も、発注先からの情報漏洩やランサムウェア感染によって自社システムが停止する「サプライチェーン攻撃」の恐怖に直面しています。自社の株主や顧客に対する監督責任を果たすため、取引先管理を義務付けられている背景があります。
理不尽とも思える厳しいチェックシートの送付には、企業法務やサイバーセキュリティの世界における構造的な変化が背景にあります。
単なる「元請からの無理難題」と捉えるのではなく、彼らが置かれている立場と法的な背景を正しく理解することが、冷静かつ的確な回答作成への第一歩と言えるでしょう。
大手企業が取引継続を盾にチェックシートを課す法的・経営的背景
大手企業が調査票を課すのは株主・顧客への安全配慮義務と監督責任があるため
- 個人情報保護法や各種業界ガイドラインにより、元請企業には委託先・再委託先に対する監督義務が法的に課されている。
- 大手の上場企業は、サプライチェーン全体のリスク管理体制を有価証券報告書等で開示する義務を負っている。
- 経済産業省やIPAも「サプライチェーン強化に向けたセキュリティ対策評価制度」を推進しており、取引先管理は業界標準要件となっている。
大企業が取引先に対して詳細なセキュリティ調査票の提出を求める最大の理由は、法的な委託先監督義務の厳格化に他なりません。
改正個人情報保護法においては、個人データの取り扱いを外部に委託する場合、委託元は委託先に対して必要かつ適切な監督を行わなければならないと明確に規定されています。これは一次請けのみならず、二次請けや再委託先に対しても同様に及ぶ責任と解釈されます。
そのため、元請企業の調達部門やセキュリティ統括部門は、社内規定に基づき「安全基準を満たしていない企業とは新規契約・契約更新を行えない」という厳格な統制ルールを敷かざるを得ない状況にあります。
決して嫌がらせで書類を送りつけているのではなく、元請企業自身の自己防衛とガバナンス維持のための不可避な手続きであることを認識しておくことが重要です。
防御の甘い中小企業を踏み台にする「サプライチェーン攻撃」の恐怖
大企業本体が強固でも取引先経由で侵入される事例が多発している
- 攻撃者はセキュリティが強固な大手企業を直接狙わず、防御が手薄な関連会社やサプライヤーを最初の標的にする。
- 取引先企業がマルウェアやランサムウェアに感染し、共有ネットワークやVPNを通じて元請企業の基幹システムへ被害が拡大する。
- 過去の重大インシデントでは、中小サプライヤー1社の停止により完成車メーカーや大手流通の全工場が操業停止に追い込まれた事例も存在する。
サイバー犯罪者の攻撃手法は、近年極めて巧妙化かつ組織化しています。
大手企業本体は巨額のIT予算を投じて監視センター(SOC)や高度な脅威検知(EDR)を配備しているため、正面からのサイバー攻撃で突破することは容易なことではありません。
そこで攻撃者が目をつけたのが、業務上密接に接続されているサプライヤーや業務委託先を「踏み台」として悪用するサプライチェーン攻撃です。
踏み台攻撃の典型的な侵入ルート
取引先が日常業務で使用しているメールアカウントが乗っ取られ、正規の業務連絡を装って元請企業の担当者へウイルス付きファイルが送付されるケースが代表的な手口として挙げられます。
信頼関係がある取引先からのメールであるため、元請側の社員も警戒せずに添付ファイルを開いてしまい、結果として大企業の内部ネットワーク全体が暗奪される結果を招きます。
このような事業停止リスクを現実に経験した大手企業各社は、サプライチェーンを構成するすべてのパートナー企業に対して、一定水準以上のセキュリティ防壁を要求せざるを得なくなっているのです。
虚偽回答(とりあえず「対応済み」)が引き起こす最悪の法的損害賠償リスク
調査票への虚偽記載は契約解除・損害賠償・信用失墜のトリプルパンチを招く
- 未対応の項目を「対応済み」と偽って回答することは、商取引における重大な信義則違反に該当する。
- 万が一自社を起点とする情報漏洩やシステム侵害が発生した場合、虚偽申告が発覚して巨額の賠償請求を受ける法的リスクがある。
- 正直に「未対応」と記載して是正計画を添えた場合よりも、嘘をついて発覚した場合のペナルティの方が圧倒的に重い。
調査票を前にした中小企業の現場で最もやってしまいがちな致命的な誤りが、「未対応と書くと契約を切られそうだから、とりあえず『対応済み』にしておこう」という安易な虚偽回答です。
この行為は、ビジネスにおいて極めて破滅的なリスクを孕んでいます。
セキュリティ調査票への回答内容は、単なるアンケートではなく、取引基本契約書に付随する「セキュリティ特約」や「表明保証」と同等の法的拘束力を持つ文書として扱われます。
| 回答の対応スタンス | 平常時の評価 | インシデント発生時の法的責任 | 取引関係への影響 |
|---|---|---|---|
| 虚偽回答(未対応を偽装) | 一時的に通過するが証跡提出で破綻 | 重過失・契約違反で巨額損害賠償の対象 | 即時の取引停止およびブラックリスト化 |
| 正直な申告+是正計画書 | 一部の追加確認が入るが誠実と評価 | 軽減措置が考慮され賠償責任が限定 | 改善達成を通じて長期的な信頼関係を構築 |
もし自社がランサムウェアに感染し元請企業に被害が及んだ際、フォレンジック調査によって調査票の回答が虚偽であったことが白日の下に晒されることになります。
そうなれば「故意または重過失による契約違反」と判定され、保険の適用外となるばかりか、巨額の損害賠償を請求される事態に発展しかねません。
「未対応は正直に申告し、是正計画でカバーする」ことこそが、自社を法的に守る唯一絶対の正道なのです。
- 大手企業が調査票を送る背景には、個人情報保護法に基づく委託先監督義務とサプライチェーン攻撃への強い危機感がある。
- 中小企業を踏み台にして元請の基幹システムを麻痺させる攻撃が急増しており、取引先管理の厳格化は不可避となっている。
- 審査落ちを恐れた虚偽回答は、万が一の事故時に契約解除と巨額賠償請求を招くため、絶対に避けて正直な申告を貫く必要がある。
大手元請が本当に見ている「必須クリア項目」と「許容される項目」
 男性
100項目以上もあるチェックシートのすべてに対応するのは不可能です。大手が「ここだけは絶対に譲れない」と考えているラインはどこにあるのでしょうか?
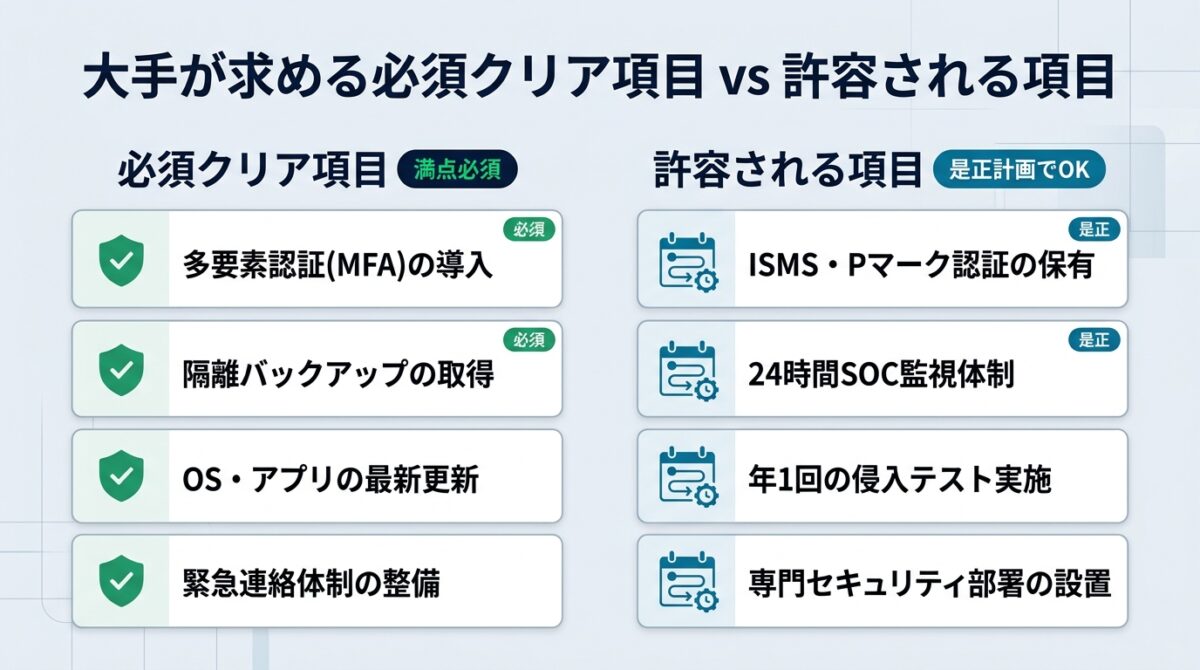
編集長:カナメ全項目を満点で回答できる中小企業など存在しないことを元請も理解しています。大手が絶対に妥協しないのは「侵入とデータ破壊を防ぐ最低限の基本防壁」であり、それ以外の高度な運用は是正計画で十分に合格ラインを突破できます。
膨大な設問が並ぶセキュリティ調査票ですが、元請企業の審査担当者がチェックする重み付けは決して均一ではありません。
「ここができていなければ即刻取引停止の検討に入る絶対防壁」と、「中小企業の実情を考慮して是正計画があれば問題視されない猶予項目」を明確に切り分けることが重要です。
即座に取引停止リスクを招く「大手が妥協しない絶対必須の5大防御ライン」
大手が絶対に妥協しないのは「自社への侵入を踏み台化させない」ための基礎対策
- ① 多要素認証(MFA)の導入: クラウドサービスやリモートアクセスにおけるID・パスワードのみの運用は即座に危険視される。
- ② 隔離・オフラインバックアップ: ランサムウェアに同時暗号化されない世代管理・外部バックアップの存在。
- ③ OSおよびセキュリティソフトの自動更新: サポート期限切れOSの排除と最新パッチの迅速な適用体制。
- ④ アクセス権限の最小化と退職者アカウントの即時削除: 共有アカウントの禁止と定期的な棚卸し。
- ⑤ インシデント発生時の緊急連絡体制: 事故発生時に元請へ何時間以内に報告できるかの連絡フロー。
元請企業のセキュリティ審査において、不備があると即座に改善勧告の対象となるのが、上記に挙げた5大防御ラインです。
これらに共通しているのは、「大企業の内部ネットワークに侵入される直接の引き金になる要素」であるという点です。
| 必須クリア項目 | 元請が求める合格水準 | 中小企業における現実的な実装例 |
|---|---|---|
| 多要素認証(MFA) | 外部接続するすべてのシステムで二要素以上の認証を実施 | Microsoft 365やGoogle Workspaceの標準MFAを全社員に義務化 |
| 隔離バックアップ | 本番環境と切り離された復旧用バックアップの保持 | クラウドの不変性バックアップ機能や外付けHDDの定期オフライン保管 |
| OS・定義ファイル更新 | サポート終了製品の非利用と月次のセキュリティ更新 | Windowsの自動更新を有効化し、ウイルス対策ソフトを常時最新化 |
| 退職者・権限管理 | 退職者のアカウントが即座に無効化され、管理者権限が特定個人に限定 | 退職日当日のアカウント停止チェックリスト運用、共用IDの廃止と個別付与 |
| 緊急連絡体制 | 事故発生時に元請への一次報告手順が文書化 | 異常検知後○時間以内に元請窓口へ連絡するという緊急時規定 |
これらの5大項目については、費用をかけずに設定変更や運用ルールの見直しだけで実現できるものも多数存在しているのが特徴です。
調査票に回答する段階で未対応のものがあれば、回答期日までに急ぎ設定を完了させるか、最優先の是正計画として組み込むことが不可欠と言えるでしょう。
中小企業なら「未対応+是正計画」で十分に合格ラインを突破できる項目群
- 24時間365日のリアルタイムログ監視(SOC)や高度な脅威検知(EDR)の配備。
- 年1回以上の専門業者によるペネトレーションテスト(疑似侵入テスト)の実施。
- 役員・全従業員を対象とした年複数回の標的型攻撃メール訓練の外部委託。
- 入退室管理における生体認証システムや厳格な共連れ防止セキュリティゲートの設置。
一方で、大企業の調査票には「24時間有人監視体制はあるか」「外部専門家による脆弱性診断を定期受審しているか」など、自社基準をそのまま転記した過度な要求項目が紛れ込んでいますが、中小企業が完璧に実装することを元請側も想定していません。
元請企業の審査部門の本音
審査担当者が知りたいのは「自社の要求を頭ごなしに無視していないか」「リスクを認識して身の丈に合った代替手段を講じているか」という姿勢です。
高度な運用項目については、無理に「はい」と答える必要は一切ありません。
「現在未対応ですが、次年度予算策定時に導入を検討しており、当面は端末ごとのログ自動収集と週次確認でリスクを低減しています」といった是正計画を添えることで、審査上は問題なく条件付き合格を勝ち取ることができます。
ISMS(ISO27001)やPマークは本当に必須なのか?認証なしでの実質的証明法
| 認証規格 | 取得費用・期間の目安 | 中小企業の実質的な対応要否 |
|---|---|---|
| ISMS(ISO27001) | 150万〜300万円(約半年〜1年) | 基本不要(自社セキュリティ基本方針と運用開示で代替) |
| プライバシーマーク | 100万〜200万円(約半年〜1年) | 個人情報非受託なら不要(社内規程の提出で十分クリア) |
第三者認証がなくても「自社セキュリティ基本方針」の提示で代替できる
- 調査票に「ISMSまたはプライバシーマークを取得しているか」という設問があっても、未取得=即失格ではない。
- 認証取得には高額な費用と膨大な事務負担がかかるため、中小企業では未取得が一般的である。
- 「同等の安全管理措置を実施している」ことを証明する社内規定文書のコピー提出で元請の審査をパスできる。
調査票の冒頭で頻出するISMSやPマークの取得有無についても、未取得だからといって取引資格を失うわけではありません。
第三者認証の本来の役割は、「細かいチェックを省略して信頼できるパスポート」に過ぎません。
実務的な代替証明のポイント
自社で定めたセキュリティ基本方針書と、PC設定台帳などのエビデンスをセットで提示することが信頼獲得の最短ルートです。
パスポートを持っていなくても、個別の安全管理措置が自社基準でしっかりと文書化されており、求めに応じてそのエビデンスを開示できれば、大手の審査基準を十二分にクリアできます。
- 大手が絶対に妥協しない必須クリア項目は、多要素認証・隔離バックアップ・OS更新・退職者管理・緊急連絡体制の5つである。
- SOC有人監視や侵入テストといった高度要件は、中小企業の実情に合わせて「代替措置+是正計画」で回答すれば問題ない。
- ISMSやPマークの未取得を理由に取引停止となるケースは極めて稀であり、社内セキュリティ基本方針と運用の開示で実質代替が可能である。
「未対応」でも取引を切られない!説得力のある是正計画書(改善報告)の書き方
 女性
未対応の項目について、単に「いいえ」と書くだけでは不合格になりそうです。取引先が納得してくれる是正計画書は、具体的にどう書けばよいでしょうか?
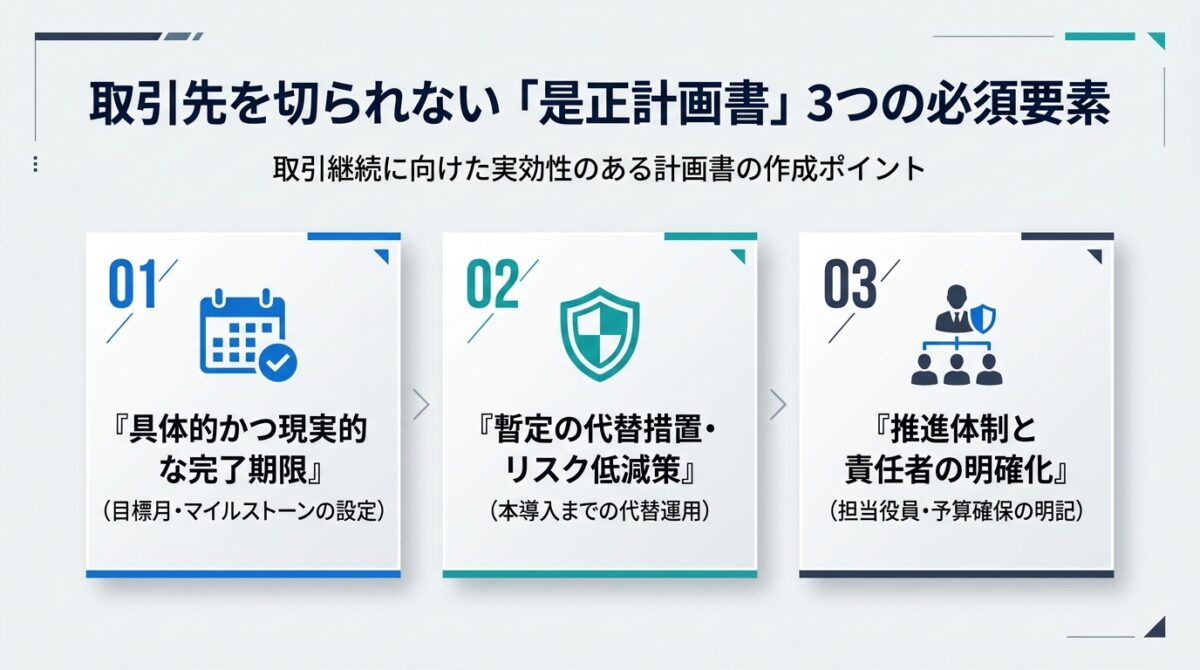
編集長:カナメ是正計画書で最も大切なのは「目標時期」「それまでの暫定的な代替策」「実行責任者」の3点を具体的に書き切ることです。リスクを放置せず能動的にコントロールしている姿勢を示すことで、元請の審査担当者から高い信頼を得られます。
セキュリティ調査票の「いいえ(未対応)」欄の横にある自由記述欄こそが、中小企業が信頼を勝ち取る最大の武器です。大企業を納得させる記述のフレームワークと回答テンプレートをマスターしましょう。
大手企業のセキュリティ審査担当者が納得する「是正計画書」の3大必須要件
是正計画書には「期限」「暫定策」「責任体制」の3要素を必ず盛り込む
- ① 具体的かつ現実的な完了期限: 「速やかに」のような曖昧な表現は不可。「202X年○月末までに導入完了」と期日を明記。
- ② 本導入までの暫定的な代替措置: 本格システム導入までの間、人的運用や既存設定でリスクをどう低減しているかの提示。
- ③ 推進体制と責任者の明確化: 「誰が責任を持って予算化・推進しているのか」を示す役職名と決裁状況の記載。
審査担当者が最も警戒するのは「その場しのぎで放置する企業」です。「【現状の課題】→【暫定的な代替運用】→【恒久対策の導入期日と推進担当】」という3ステップで記述することで、実効性の高い計画として承認されます。
【設問別テンプレート】未導入項目を誠実に説明する書き方と代替措置の実例
- 設問① EDR(エンドポイント検知・対応)ツールの導入有無
- 設問② 社内ネットワークにおけるUTM(統合脅威管理)の設置有無
- 設問③ 定期的な従業員向け標的型攻撃メール訓練の実施有無
- 設問④ 個人所有端末の業務利用(BYOD)の禁止と制御
実務で特につまずきやすい頻出設問について、大企業の審査部門に好印象を与える回答テンプレートを用意しました。
| 頻出の未対応設問 | NGな回答例 | 推奨される是正計画テンプレート(合格ライン到達) |
|---|---|---|
| EDRツールの導入 | 「高額なため未導入です。」 | 「現在全社端末へのEDR導入は未対応ですが、次期IT予算での導入に向けて製品選定を進めております(責任者:総務部長)。代替措置としてWindows Defenderの最新定義ファイル自動更新を集中管理し、USBメモリ等の接続禁止を社内規程にて徹底しております。」 |
| UTMの設置 | 「ルーターのみで運用しています。」 | 「専用UTM機器の導入は未完了ですが、○月末までに拠点ルーターへのセキュリティ機器導入を決定し手配調整中です。暫定措置として業務用PCのファイアウォールを全台有効に固定し、不要なポートの閉鎖および外部アクセス遮断設定を完了させております。」 |
| 標的型攻撃メール訓練 | 「外部訓練は未実施です。」 | 「外部委託訓練は未実施ですが、自社作成マニュアルを全従業員に配布し半期ごとの社内会議で実例共有を行っております。次年度よりIPA無償教材を活用した社内訓練を実施し、年1回以上の実地訓練体制を確立する予定です。」 |
| BYOD利用 | 「私用スマホを使うこともあります。」 | 「私用PCでの社内システム接続は規程により完全禁止しております。私用スマホでの業務メール閲覧は○月末までに会社支給端末へ完全移行する計画です。それまでは端末へのデータ保存を禁止し、画面ロックと二要素認証を必須条件として誓約書を徴収しております。」 |
単に突っぱねるのではなく、代替策を講じ前進している姿勢が伝わることが肝要です。
証跡エビデンスの添え方と次回の調査票を楽にする社内台帳の構築
説得力を引き上げるエビデンス添付と台帳化
- 調査票の回答欄だけでなく、関連する社内規定や設定画面のキャプチャを別添資料として添付する。
- スプレッドシート等に「標準設問と自社の公式回答集」を作成し、次回以降はコピペで即答できる体制を整える。
- 自社で抱え込まず、IPAの「サイバーセキュリティお助け隊サービス」等の公的支援を賢く頼る。
社内セキュリティ基本方針書(PDF)やPC設定画面のキャプチャを根拠資料として添えるだけで、相手の審査担当者は「管理レベルが高く信頼できる」と確信し即座に承認を出します。また、一度作成した回答を「セキュリティマスター回答台帳」として整備しておけば、他社からの調査票もコピペで迅速に完了できます。
まとめ:セキュリティ調査票は中小企業が取引先からの信頼と要求水準をクリアする武器になる
調査票を「営業の強力な差別化ツール」へと転換する
- セキュリティ調査票は、他の中小競合企業にとっても等しく高い参入障壁となっている。
- 競合他社が回答に窮して脱落する中、誠実な回答と是正計画を迅速に提出できる企業は絶大な信頼を獲得できる。
- セキュリティ投資を「コスト」ではなく「大手取引を継続・拡大するための営業投資」と位置付ける。
大手取引先から届くセキュリティ調査票は煩雑な負担に感じられますが、競合他社も同様に頭を抱え取引停止の危機に瀕しています。
セキュリティ対策は、単なる防御のためのコストではありません。大手企業と対等に渡り合い、強固なサプライチェーンの座を勝ち取るための営業上の武器なのです。
本記事で解説した合格ラインの考え方と是正計画テンプレートを活用し、自信を持って調査票に立ち向かってください。
よくある質問
女性セキュリティ調査票の回答期日に間に合いそうにありません。どうすればよいですか?
編集長:カナメ無断遅延が最も信用を損ねます。受領直後に元請へ連絡し「精度の高い回答提出のため○月○日まで延長願いたい」と申し出れば、1〜2週間の猶予は快く認めてもらえるケースが大半です。
男性「未対応」の項目が多い場合、具体的に何割くらいまでなら取引継続を認められますか?
編集長:カナメ一概に「○割」という数字の基準はありません。重要なのは項目の質です。多要素認証や隔離バックアップといった致命的な侵入・破壊リスク(必須5大防壁)が守られていれば、それ以外の高度な運用が未対応で全体の3〜4割が「いいえ」であっても、明確な是正計画と代替措置が示されていれば取引停止になることはまずありません。
本記事で解説しているセキュリティ調査票の要求水準や是正計画の書き方は実務的知見に基づく情報提供を目的としており、個別の契約継続を法的に保証するものではありません。各社の基準や判定ルールは業界規制により異なります。実際の回答作成や契約締結にあたっては、自社の法務担当者やセキュリティ専門家にご相談の上、最終決定を行ってください。
コメント