 女性
事務所のルーターは何年も前に設置したきり壊れずに動いていますが、通信がつながっているなら買い替える必要はないのでしょうか?
 編集長:カナメ
物理的にインターネットへつながっていても、中身のソフトウェアがサポート切れになっていれば無防備な扉を開け放しているのと同じです。機器の老朽化によるセキュリティ破綻は、故障と違って目に見えないため放置されやすい重大リスクと言えます。
多くの企業で「インターネットが問題なく使えているから」「壊れるまで使い続けるのが経済的」という判断が下されがちです。しかし、サイバー犯罪グループはインターネット上を常時巡回し、ファームウェアが古いルーターや既知の欠陥を抱えた機器を自動検出して侵入の足がかりにしています。
本記事では、社内ルーターがランサムウェア侵入の温床にされる技術的背景から、自社機器のサポート期限(EOL/EOS)を調べる3ステップ、既知の脆弱性を狙う最新のサイバー攻撃手口、そして単体ルーターからUTM一体型へ安全にリプレイスする実践手順まで徹底的に解説します。
この記事でわかること
- 警察庁統計で判明した「ランサムウェア侵入経路の約6割がネットワーク機器」という実態
- メーカー保証が切れたサポート終了(EOL/EOS)ルーターに潜む致命的リスク
- 型番シリアルから自社のサポート期限を今すぐ特定する具体的な確認手順
- 管理画面のWAN公開や初期パスワード放置が招くDNS改ざんと踏み台攻撃の手口
- 業務を止めずに低コストで完了できるUTM一体型ゲートウェイへの刷新4ステップ
侵入経路No.1!古い社内ルーターがランサムウェアの温床になる理由
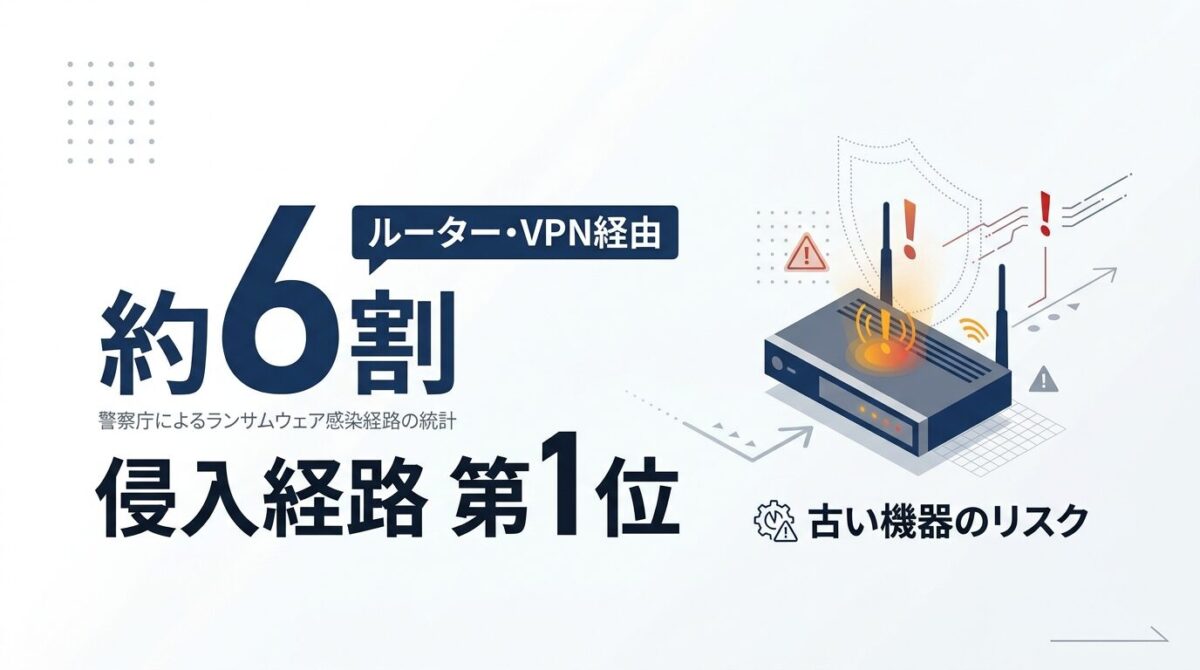
警察庁統計に見る「ネットワーク機器経由の侵入が約6割」という衝撃
サイバー攻撃と聞くと「怪しいメールの添付ファイルを開いて感染する」というイメージを抱く方が多いかもしれません。しかし、近年の国内被害統計はその認識が過去のものであることを明確に示しています。
警察庁が発表した最新のサイバー空間をめぐる脅威の情勢等統計によると、ランサムウェア被害を受けた企業・団体のうち、感染経路が判明した事案の約60%(過半数以上)が「VPN機器やルーターなどのネットワーク境界機器」からの侵入でした。
不審メール経由の侵入を大きく上回り、ネットワーク機器が最大の侵入経路として定着しています。
| ランサムウェア感染経路(警察庁調査) | 割合(構成比) | 攻撃者が悪用した主な弱点 | 現場で起きていた実態 |
|---|---|---|---|
| 第1位:VPN機器・社内ルーター | 約60%(最多) | 機器の脆弱性・ファームウェア未更新・サポート終了 | 数年放置された拠点ルーターから社内侵入 |
| 第2位:リモートデスクトップ(RDP) | 約15% | ポート開放の放置・ID/パスワードの総当たり | 外部から直接社内PCへ不正ログイン |
| 第3位:標的型メール・不審メール | 約12% | 悪意ある添付ファイル・フィッシングリンク | 社員がうっかりファイルを実行して感染 |
| 第4位:その他・外部委託先経由 | 約13% | 委託先ネットワークのセキュリティ設定不備 | 取引先の回線を経由したサプライチェーン攻撃 |
社内のパソコンにどれほど強力なアンチウイルスソフトを入れていても、社屋の「玄関ドア」であるルーターが破られてしまえば、ネットワーク内部のすべての資産が丸裸になってしまいます。
ファームウェア更新が止まったサポート切れ(EOL)機器の危険性
なぜ社内ルーターがこれほど容易に突破されてしまうのでしょうか。その根底にあるのが「サポート切れ(EOL: End of Life / EOS: End of Support)」の問題です。
ルーター内部で動作している基本ソフトウェア(ファームウェア)には、時間の経過とともに世界中の研究者やハッカーによって新たな欠陥(脆弱性)が次々と発見されます。サポート期間中であればメーカーから修正パッチが配布されますが、EOLを迎えた機器には一切のパッチが提供されません。
サポート切れのルーターを使い続けるということは、「鍵穴の壊れた扉を放置し、泥棒に対してどうぞお入りくださいと案内している状態」に他なりません。
- ゼロデイ脆弱性の無防備化:新たな攻撃手法が公開されても、防御するための修正プログラムが存在しません。
- メーカー問い合わせの終了:不具合や通信障害が発生しても、メーカーからの技術支援や故障交換を受けられなくなります。
- セキュリティ基準への違反:取引先の監査や公的ガイドラインにおいて「EOL機器の利用禁止」が明記されるケースが増加。
通信ができているからといって古い機器を使い続ける行為は、コスト削減ではなく致命的な経営リスクの抱え込みであると認識すべきでしょう。
工場出荷時パスワード・管理画面のWAN公開という致命的設定ミス
古いルーターを運用している企業で極めて頻繁に見られるのが、初期設定時の初歩的なミスが長年放置されているケースです。
ルーターの管理画面へアクセスするためのパスワードが「admin / admin」などの初期値のままになっていたり、インターネット側(WAN側)から誰でも管理画面を開ける設定になっていたりする事例が後を絶ちません。
攻撃者は専用の探索プログラムを用いて、日本国内のIPアドレス範囲に対して一斉に管理画面へのアクセスを試みます。
| 危険なルーター設定項目 | 発生している具体的な状態 | 攻撃者による悪用の手口 | 推奨される正しい設定 |
|---|---|---|---|
| 管理者パスワードの初期値放置 | ユーザー名「admin」、パスワード「admin」や「1234」 | 辞書攻撃ツールで1秒以内にログイン成功 | 16文字以上の英数記号混在パスワード |
| リモート管理(WANアクセス)の許可 | インターネット側から誰でも管理画面URLを開ける | 世界中から管理画面を直接攻撃される | 社内LANからのアクセスのみに完全制限 |
| 不要なポート開放(UPnP)の有効化 | 内部機器の要求で自動的にポートが開放される | 社内の監視カメラやNASが外部公開される | UPnP機能を無効化し手動管理を徹底 |
| 古い暗号化方式(WEP/WPA)の利用 | Wi-Fi通信の暗号化に脆弱な規格を使用 | 電波を傍受され数分でパスワードを解読 | WPA2-EnterpriseまたはWPA3への移行 |
前回の記事「Microsoft 365のセキュリティ初期設定」でも解説した通り、クラウドとネットワーク機器の両面で初期設定を見直すことが組織防衛の鉄則となります。
自社のルーターは大丈夫?サポート期限(EOL/EOS)の調べ方
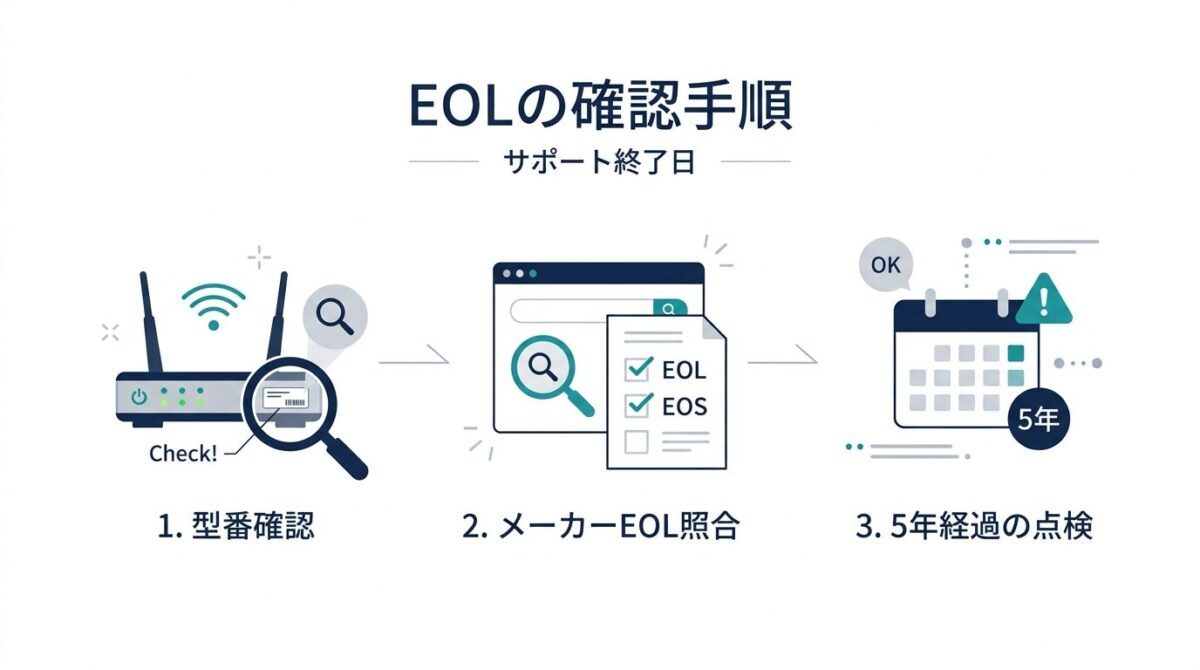
機器の型番確認からメーカーEOL公開情報の照合手順
自社のルーターがすでにサポート切れになっているかどうかは、専門知識がなくても3つのステップで簡単に確認できます。
まずはオフィスの壁際や配線ラックに置かれているルーター本体を確認し、背面の銘板シールに記載されている「正確な型番(モデル名)」をメモすることから始めましょう。
確認の具体的な進め方は以下の通りです。
- ステップ1:本体銘板シールの確認:ルーター本体の底面または背面に貼られているシールから「型番(例: NVR510, WXR-1750DHP等)」を確認。
- ステップ2:メーカーサポートページの検索:Googleなどの検索エンジンで「型番 + サポート終了(またはEOL)」と入力して検索します。
- ステップ3:ソフトウェア保守終了日の照合:メーカー公式の製品ライフサイクル表と照らし合わせ、「ファームウェア提供終了日」を確認。
もし自社の型番がメーカーの「サポート終了製品一覧」に掲載されていた場合は、すでにセキュリティパッチの提供が止まっている危険なサインとなります。
リース・保守契約の満了時期とハードウェア耐用年数の目安
自社で機器を直接購入したのではなく、オフィスの回線契約やOA機器のリース契約に付随してルーターを導入した企業も多いはずです。
リース契約が5年や7年で更新されているにもかかわらず、「機器本体は10年前の旧型モデルがそのまま置かれていた」という事例が中小企業で頻発しています。保守業者が機器の刷新を提案してくれない場合もあるため注意が必要です。
ネットワーク機器の寿命と耐用年数の一般的な基準を整理しました。
| 機器の寿命・管理基準 | 年数の目安 | 理由と現場で生じるリスク | 企業が取るべきアクション |
|---|---|---|---|
| 法定耐用年数(税法上の基準) | 5年(器具及び備品・通信機器) | 税務上の減価償却期間の基準 | 帳簿上の減価償却完了を確認 |
| ハードウェア推奨交換サイクル | 4年〜5年 | 電源ユニットやコンデンサの経年劣化による突然死 | リプレイス計画の策定と予算確保 |
| メーカーソフトウェアサポート(EOS) | 販売終了から約3年〜5年 | 新たな脆弱性への修正パッチ提供が停止 | 期日前の新機種選定と移行完了が必須 |
| 危険水域(即時廃棄レベル) | 導入から7年以上経過 | 既知の脆弱性が多数放置され侵入リスクが極大 | 即刻リプレイスを実施すべき状態 |
導入から5年以上が経過しているルーターは、故障の有無にかかわらず「寿命を迎えている」と判断するのが賢明な選択と言えます。
主要メーカー(ヤマハ、バッファロー、シスコ、フォーティネット等)のEOL情報リンク
国内の中小企業で広く採用されている代表的なネットワーク機器メーカーのサポート情報公開状況を一覧にまとめました。
各社とも自社のWebサイト上でサポート終了機種のリストや、脆弱性情報を公開しています。定期的なブックマーク確認を推奨します。
| メーカー名 | 中小企業向けの代表的な製品シリーズ | EOL・サポート情報の確認ポイント |
|---|---|---|
| ヤマハ(Yamaha) | RTXシリーズ(RTX1200/RTX830等)、NVRシリーズ | 「生産終了品一覧」にて修理受付・ファーム提供期日を明示 |
| バッファロー(Buffalo) | VRシリーズ、WSR/WXRシリーズ(法人・個人向け) | 「サポート終了製品一覧」およびセキュリティ情報ポータル |
| シスコ(Cisco Meraki) | Meraki MXシリーズ、Cisco Catalystルーター | 「End-of-Life Policy」にてハード・ソフトサポート終了日を公表 |
| フォーティネット(Fortinet) | FortiGateシリーズ(40F/60F/70F等) | 「Product Life Cycle」にてFortiOSのサポート終了日を網羅 |
これらの公式情報を確認し、自社の機器がサポート対象外になっていないかを年1回は棚卸しする体制を整えておくことが大切です。
放置厳禁!ファームウェア更新を怠る中小企業を襲うサイバー攻撃
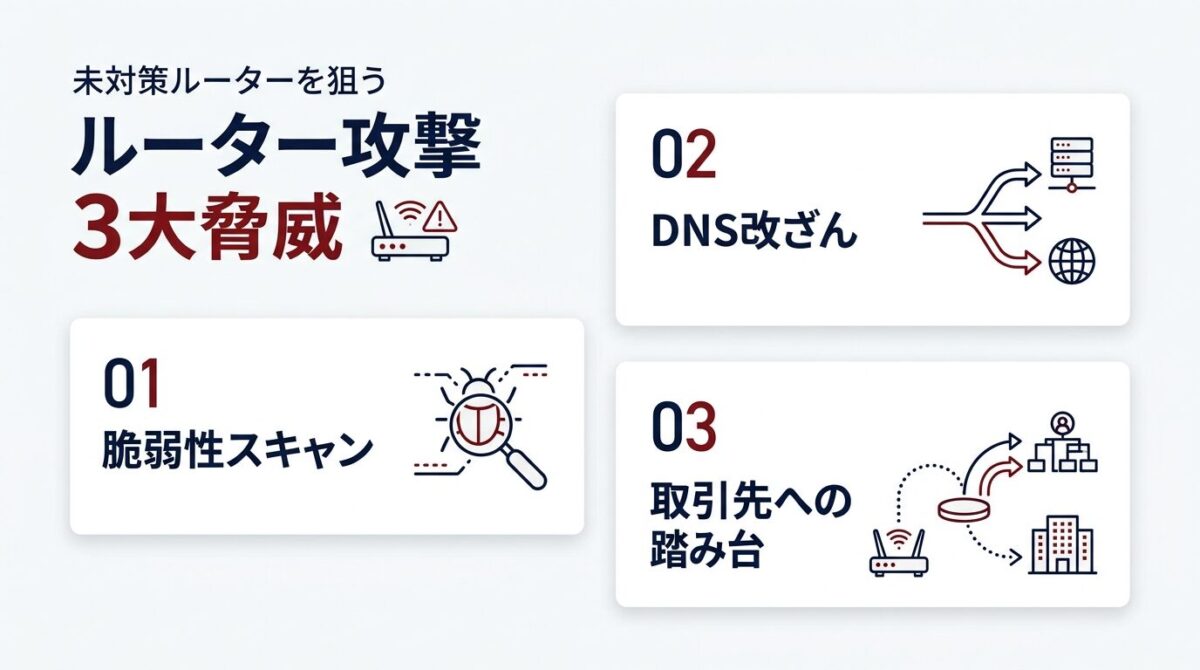
既知の脆弱性(CVE)を突いた自動スキャンと侵入のメカニズム
「うちは地方の小さな会社だから、わざわざハッカーに狙われるはずがない」という思い込みは重大なセキュリティリスクを孕んでいます。
近年のサイバー犯罪者は、特定の企業を狙って手動で攻撃を仕掛けるのではなく、インターネット全体に向けて「既知の脆弱性(CVE識別番号が付与された欠陥)を持つ機器」を自動検索するロボット(ボットネット)を稼働させています。
未対策のルーターを外部に公開していると、以下のようなプロセスで機械的に侵入されてしまいます。
- ステップ1:自動スキャンによる探索:攻撃ボットがインターネット上のIPアドレスを順次スキャンし、応答のあったルーターの型番とファームウェアバージョンを照合。
- ステップ2:既知のエクスプロイトコードの送信:修正パッチが当たっていない古いバージョンであることを検知すると、公開されている攻撃プログラム(エクスプロイト)を自動送信します。
- ステップ3:管理者権限の奪取とバックドア設置:ルーターの制御権を奪い、攻撃者専用の秘密の通信トンネル(バックドア)を構築。
この一連の作業はすべてプログラムによって全自動で行われるため、企業規模や知名度に関係なく、「ただ古いルーターを置いていたという理由だけ」で標的にされるのです。
ルーター乗っ取りによるDNS改ざんと社内マルウェア拡散
ルーターの制御権を奪われた場合、次に発生するのが「社内ネットワークの通信乗っ取り」です。
攻撃者はルーター内部の「DNS(ドメインネームシステム)設定」を書き換えます。これにより、社員がブラウザで「Google」や「自社の取引先サイト」にアクセスしようとした際、本物そっくりの偽サイト(フィッシング詐欺サイトやウイルス配布サイト)へ強制的に誘導されます。
パソコン側では正規のURLを入力しているにもかかわらず、ルーターの段階で悪意あるサーバーへ誘導されるため、社員が異変に気づくことは困難です。
- 社内端末へのマルウェア一斉感染:偽のセキュリティ警告やアップデート画面を表示させ、ウイルスをダウンロードさせます。
- 業務メールや認証情報の盗聴:社外とやり取りする通信がすべて攻撃者のサーバーを経由し、IDやパスワードが筒抜けに。
- 社内サーバーへのラテラルムーブメント:ルーターを踏み台にして、社内LANのファイルサーバーや基幹システムへ侵入範囲を拡大していくのが典型的な手口です。
ルーターを侵害されるということは、社内LANの安全圏そのものが崩壊することを意味すると言えるでしょう。
取引先へのサイバー攻撃の踏み台にされるサプライチェーンリスク
ルーター乗っ取り被害の恐ろしいところは、自社が被害者になるだけでなく「加害者」に仕立て上げられてしまう点にあります。
攻撃者は乗っ取ったルーターを「踏み台(中継地点)」として悪用し、そこから大手企業や官公庁に対してサイバー攻撃や迷惑メールの大規模送信を仕掛けるケースが後を絶ちません。
捜査機関や被害企業からIPアドレスを追跡された結果、自社が攻撃元として特定され、重大な信用失墜や取引停止に追い込まれる事態が実際に発生しています。
| 踏み台化による被害・損失 | 具体的な影響と企業の受ける打撃 | 回避するための必須対策 |
|---|---|---|
| 取引先からの損害賠償請求 | 自社を踏み台にした攻撃で取引先に障害が生じた場合の責任追及 | セキュリティ保険への加入と安全管理体制の証明 |
| サプライチェーンからの排除 | 大手取引先のセキュリティ監査で不合格となり契約打ち切り | SECURITY ACTION二つ星等の公的宣言と機器刷新 |
| 警察や公的機関からの事情聴取 | 犯罪インフラとして自社ルーターが差し押さえられ業務停止 | ログの定期確認とファームウェアの即時更新 |

「自社には盗まれるような機密情報はない」と考えている企業であっても、踏み台としての悪用リスクから逃れることはできません。
コスパ最強の入れ替え術:単体ルーターからUTM一体型への移行ステップ
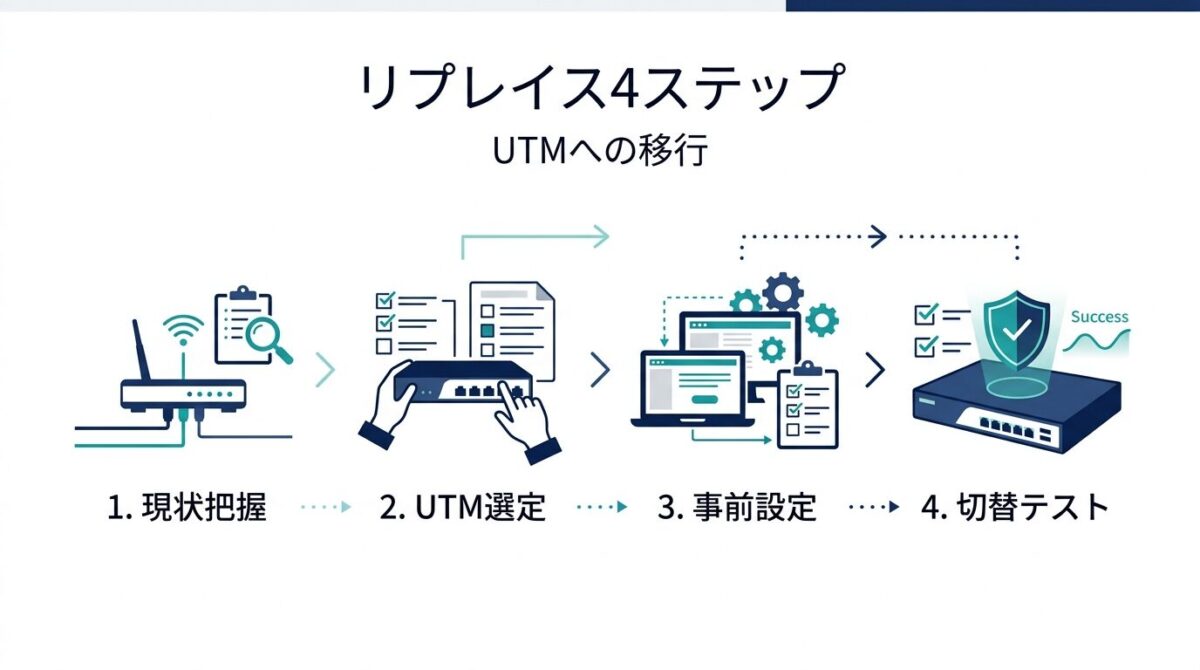
なぜ市販ルーターではなく「UTM(統合脅威管理)」への刷新が必要なのか
古いルーターのリプレイスを検討する際、家電量販店で売られている数千円〜数万円の「市販ブロードバンドルーター」を買い直すだけでは不十分です。
従来の市販ルーターは「通信の行き先(IPアドレスやポート番号)」を振り分ける機能しか持っていません。通信の中身にマルウェアが潜んでいないか、社内から不正な外部サーバーへ情報が送信されていないかを検査する能力は備わっていません。
現在の中小企業ネットワークにおいて標準的な選択肢となっているのが「UTM(Unified Threat Management: 統合脅威管理)」機器の導入です。
| セキュリティ機能・防御項目 | 一般的な市販ルーター | UTM(統合脅威管理)アプライアンス |
|---|---|---|
| ルーティング・NAT機能 | ◯(基本機能として搭載) | ◯(高性能ルーターとして動作) |
| 不正侵入検知・防御(IPS/IDS) | ×(攻撃通信を素通りさせる) | ◯(脆弱性を狙う攻撃パケットを自動遮断) |
| ゲートウェイアンチウイルス | ×(端末側の対策に完全依存) | ◯(社内に入る手前の回線上でウイルスを検知・駆除) |
| Webフィルタリング・C2通信遮断 | △(簡易URLブロックのみ) | ◯(詐欺サイトや攻撃指令サーバーへの通信を即座にブロック) |
| 最新シグネチャの自動更新 | △(手動ファーム更新が必要) | ◯(クラウドから最新の脅威定義を常時自動配信) |

ルーターとセキュリティ機能を1台に集約できるUTMを導入することで、管理の手間と機器コストを最小限に抑えながら強固な多層防御を実現できます。
中小企業が無理なく導入できるUTM機器の選び方と費用相場
UTMを導入するにあたり、自社の規模(接続台数)に合った機器を選定することが極めて重要です。
自社のオフィスの同時接続台数(PCだけでなく社員のスマホやネットワーク複合機、Wi-Fi機器も含む)を過小評価して安価すぎるモデルを選ぶと、業務中のインターネット速度が極端に低下する原因となります。
中小企業における代表的なUTM機器の選び方と費用相場の目安をまとめました。
| 企業規模・接続台数 | 推奨される代表的モデル | 導入費用・月額相場(目安) | 特徴と運用のポイント |
|---|---|---|---|
| 小規模(〜15台程度) | FortiGate-40F / WatchGuard T25 | 月額 1万〜2万円(または一括30万〜50万円) | 小型静音設計でオフィス内に直接設置可能 |
| 中規模(15〜50台程度) | FortiGate-60F / Check Point 1500 | 月額 2万〜4万円(または一括50万〜80万円) | テレワークVPNと高速通信を両立する標準モデル |
| 中堅規模(50〜100台以上) | FortiGate-70F / Cisco Meraki MX | 月額 4万〜8万円(または一括80万〜150万円) | 複数拠点のクラウド一元管理や冗長化に対応 |

補助金制度を賢く利用することで、初期費用を大幅に抑えながら最新のUTM環境を整備することが可能です。
ひとり情シスでも業務を止めない安全なルーター入れ替え4ステップ
「ルーターを交換する際、オフィスのインターネットが何時間も止まるのではないか」「設定ミスでメールが届かなくなったら困る」と不安に感じる担当者は少なくありません。
事前に設定を完了させた上で、業務終了後の夜間や休日に物理配線を切り替える段取りを踏めば、業務影響をゼロに抑えて安全にリプレイスを完了できます。
安全確実な入れ替え手順は以下の4ステップです。
- ステップ1:ネットワーク設定情報の事前棚卸し:プロバイダの接続ID・パスワード(PPPoE/IPoE情報)、固定IP設定、社内LANのIPアドレス体系を現行ルーターから控えます。
- ステップ2:新機器の事前コンフィグ作成:新しいUTM機器に通電し、パソコンと直接LANケーブルで接続して事前にネットワーク設定とセキュリティポリシーを投入。
- ステップ3:業務時間外での物理配線切替:終業後または休日に旧ルーターからLAN/WANケーブルを抜き、新機器の所定ポートへ挿し替えます。
- ステップ4:インターネット疎通と業務システム疎通確認:社内PCからWebサイトの閲覧、業務メールの送受信、ファイルサーバーへのアクセスが正常に行えるかテストして完了。
万一通信が復旧しない場合に備え、「ケーブルを元の旧ルーターに戻せば即座に現状復帰できる状態」を維持しながら作業を進めることがトラブル防止の鍵となります。
まとめ:見えないインフラこそ最大の隙!定期的な機器診断と刷新を進めよう
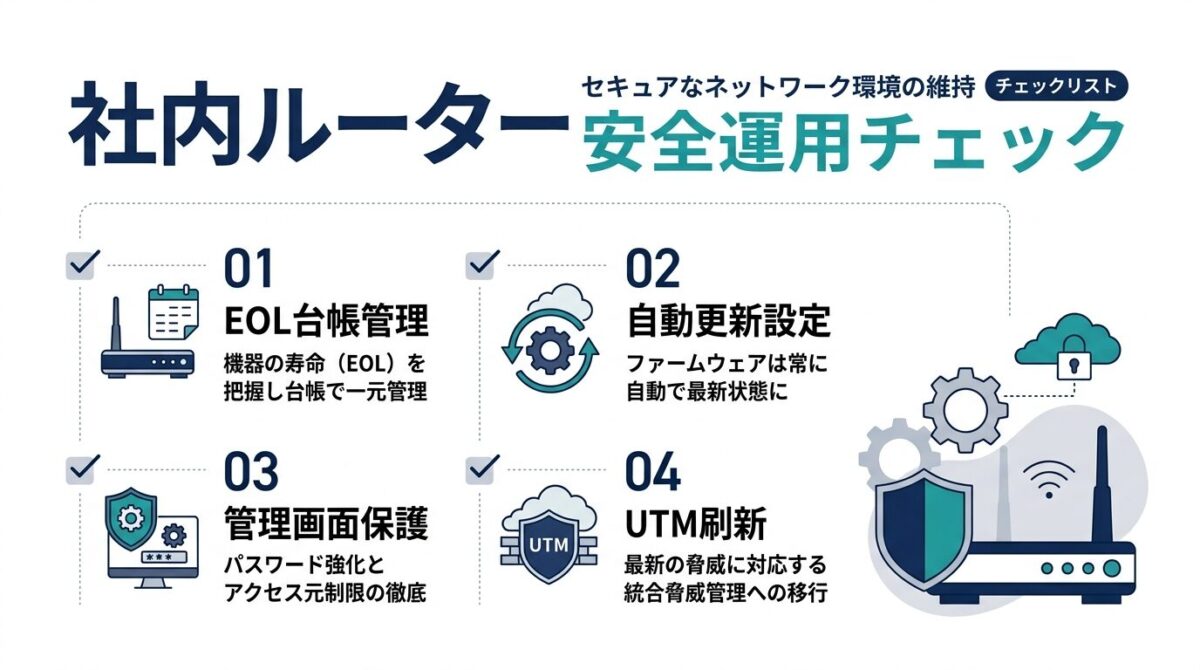
社内ルーター脆弱性対策とEOL見直しの総括
社内ルーターは、一度設置すると何年も存在を忘れられがちな「見えないインフラ」です。しかし、攻撃者にとっては最も手軽に侵入できる最大の攻撃対象となっています。
- 現実の直視:ランサムウェア侵入の約6割がネットワーク境界機器経由であり、古いルーターの放置は致命的。
- EOL期日の確認:導入から5年以上経過している機器はサポート期限(EOS/EOL)をメーカーサイトで即座に確認する。
- 管理画面の防御:初期パスワードの変更とWAN側管理アクセスの遮断を本日から徹底する。
- UTMへの移行:単なるパケット通過ルーターから、通信の中身を精査するUTM一体型ゲートウェイへの刷新を進める。
「故障していないから大丈夫」という考えを改め、企業の防犯インフラとして定期的な機器診断と計画的なリプレイスを推進してください。
中小企業の社内ルーター脆弱性放置防止とEOLリプレイス運用定着
社内に専任のネットワークエンジニアがいない場合、無理をして自社だけで機器の選定や配線切り替えを進める必要はありません。
実績のある外部の情シス代行サービスやIT導入支援事業者へ相談すれば、自社のトラフィックに応じた最適なUTMの選定から、事前設定、休日の切替作業、導入後の24時間死活監視までをワンストップで委託可能です。


安全なネットワーク環境を整え、大切な企業情報と取引先からの信頼をサイバー脅威から守り抜きましょう。
本記事に掲載しているネットワーク機器の仕様、EOL情報、警察庁統計データ、費用相場等は2026年時点の公開情報に基づき作成しています。各メーカーの製品サポート期間やファームウェア提供方針は随時更新されますので、リプレイスの際は各ベンダーやシステムインテグレーターへ必ず最新の適合状況をご確認ください。
コメント