 女性
うちは従業員50名ほどの中小企業だからサイバー攻撃とは無縁だと思っていましたが、もしランサムウェアに感染したら実際いくらかかるのでしょうか?
 編集長:カナメ
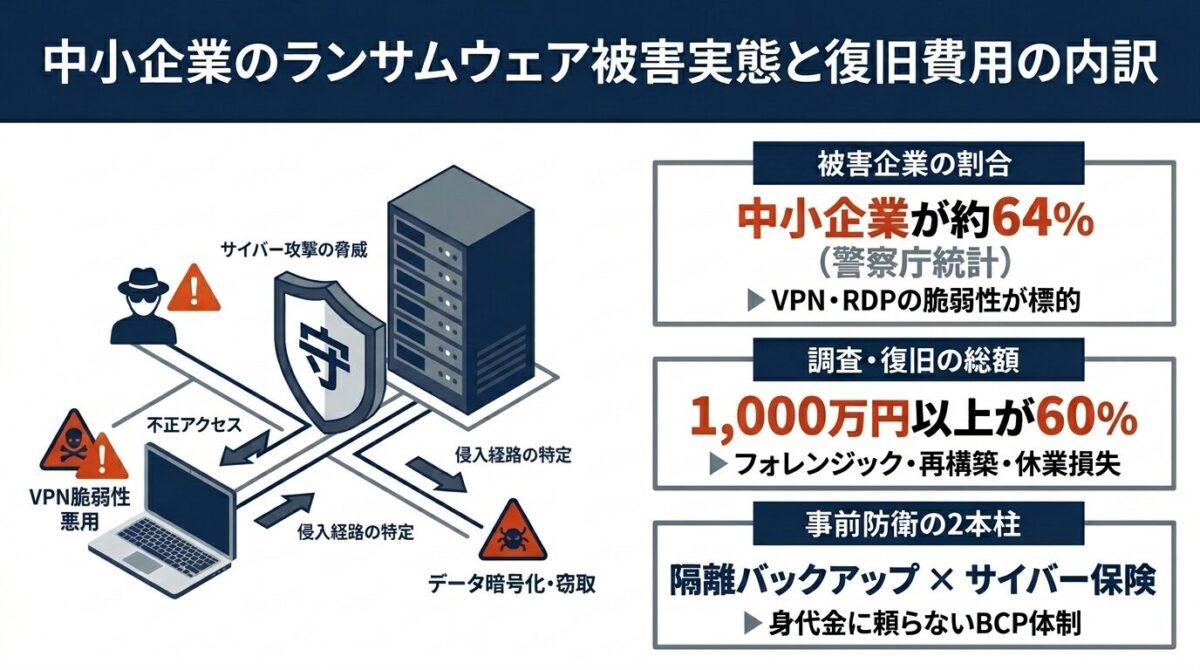
警察庁の統計では被害報告の約3分の2が中小企業です。身代金を1円も払わなくても、侵入経路を特定するフォレンジック調査だけで約300万〜400万円、サーバー再構築や休業による利益損失を含めると総額1,000万〜3,000万円規模の実費が発生するケースが珍しくありません。
「ランサムウェアは大企業が狙われるもの」という認識は過去のものとなりました。近年は大手企業の強固な防衛網を避け、取引先である中小企業のVPN機器やリモートデスクトップの弱点を突いて侵入するサプライチェーン攻撃が急増しています。
本記事では、警察庁の行政統計、IPA(情報処理推進機構)の公的調査、およびJNSA(日本ネットワークセキュリティ協会)の損害額調査レポートに基づき、中小企業におけるランサムウェア被害の実態と復旧費用の詳細な内訳を解説します。
あわせて、身代金支払いが解決にならない理由や、万が一の感染時に会社を倒産危機から守る「3-2-1隔離バックアップ」と「サイバーセキュリティ保険」の設計基準を実務目線で整理しました。
この記事でわかること
- 警察庁統計に見る中小企業のランサムウェア被害割合(約64%)と2大侵入経路
- 取引先の大企業を巻き込むサプライチェーン攻撃の構造と損害賠償リスク
- 初動・フォレンジック調査やシステム再構築など1,000万円を超える復旧費用の内訳
- 二重恐喝(88.9%)の実態と、身代金を支払っても解決しない法的・実務的理由
- 3-2-1オフラインバックアップとサイバー保険による事前BCP防衛策
中小企業を直撃するランサムウェアの被害件数と最新の感染経路
 女性
なぜ大企業ではなく、私たちのような中小企業ばかりがランサムウェアの被害に遭っているのでしょうか?
編集長:カナメ攻撃者は特定の企業だけを狙うのではなく、インターネット上に公開されているVPN機器やリモートデスクトップの未修正の脆弱性を自動ツールで無差別に探索し、防御が手薄な企業へ侵入しているからです。
警察庁が公表している最新の情勢資料から、中小企業が直面している被害規模と侵入経路の統計データを確認していきましょう。
警察庁の最新統計で見る中小企業の被害割合と侵入経路
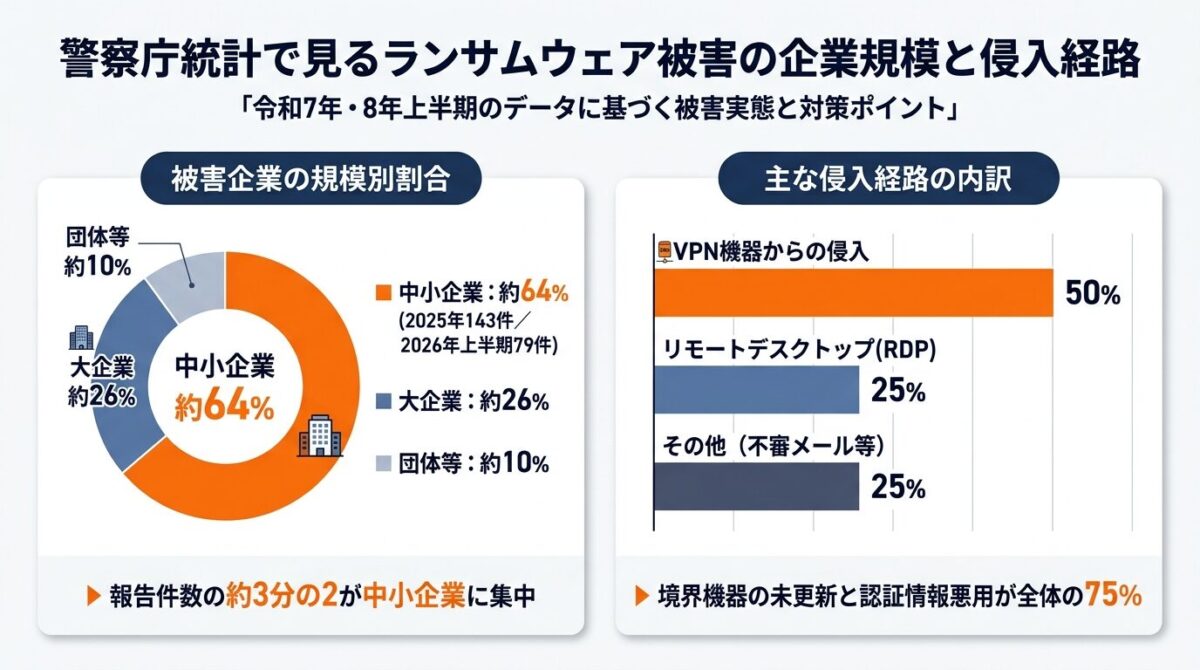
国内のランサムウェア被害報告の約64%は中小企業に集中している
警察庁の令和8年版警察白書および令和8年上半期の情勢資料によると、国内で都道府県警察に報告されたランサムウェア被害件数は2025年通年で226件であり、そのうち中小企業が143件(63.3%)を占めています(出典: 警察庁 令和8年版警察白書)。
さらに2026年上半期(1〜6月)の被害報告件数は123件(前年同期比約6%増)と半期集計で過去最多を記録し、そのうち中小企業は79件(約64%)にのぼりました(出典: SQAT 警察庁令和8年上半期レポート解説)。
| 統計項目・期間 | 全体件数(有効回答) | 中小企業の内訳・主要経路 | 大企業・団体等の内訳 |
|---|---|---|---|
| 2025年通年 被害報告件数 | 226件 | 中小企業:143件(63.3%) | 大企業:64件 / 団体等:19件 |
| 2026年上半期 被害報告件数 | 123件(半期過去最多) | 中小企業:79件(約64%) | 大企業:31件 / 団体等:13件 |
| 2026年上半期 侵入経路内訳 | 有効回答36件 | VPN機器:18件(50%)+RDP:9件(25%) | その他(不審メール等):9件(25%) |
統計データから読み解く2つの重要傾向
- 中小企業が標的になりやすい背景:専任の情報システム担当者が不在(ひとり情シス・兼任情シス)で、ネットワーク機器の保守管理やログ監視まで手が回らない企業が狙われています。
- 二重恐喝(ダブルエクストーション)の常態化:2025年に手口が確認された153件のうち136件(88.9%)は、データを暗号化するだけでなく、事前に機密情報や個人情報を盗み出して「金銭を支払わなければ公開する」と脅す二重恐喝でした。
VPN機器の脆弱性とリモートデスクトップ(RDP)の弱点
侵入経路の75%を占めるVPN・リモートデスクトップの3大欠陥を塞ぐ
警察庁の2026年上半期調査(侵入経路の有効回答36件)では、VPN機器からの侵入が18件(50%)、リモートデスクトップ(RDP)からの侵入が9件(25%)を占め、この2つのリモートアクセス経路だけで全体の75%に達しています(出典: 警察庁 ランサムウェア被害防止対策)。
「怪しいメールの添付ファイルを開かない」という従来の社員教育だけでは、ネットワーク境界の機器を狙う現代の侵入型ランサムウェアは防げません。警察庁は以下の3つの侵入原因を明確に区別して対策するよう求めています。
VPN・RDPから侵入を許す3つの原因と対策
- ソフトウェアの脆弱性放置:VPN装置やOSの修正プログラム(セキュリティパッチ)が未適用のまま放置され、既知の脆弱性を突かれて管理者権限を奪取されるケースです。
- 窃取・漏洩した認証情報の悪用:ダークウェブ等に流出したID・パスワードの使い回しや、初期設定のままの簡易なパスワードが突破されるケースであり、多要素認証(MFA)の未導入が致命傷となります。
- 公開設定・権限管理の不備:本来外部に公開すべきでないRDPポート(3389番など)がインターネットから直接アクセス可能な状態で放置され、総当たり攻撃(ブルートフォース攻撃)を受けるケースです。
取引先を踏み台にするサプライチェーン攻撃の脅威
自社が被害者になるだけでなく、発注元の大企業へ被害を広げるリスクに注意
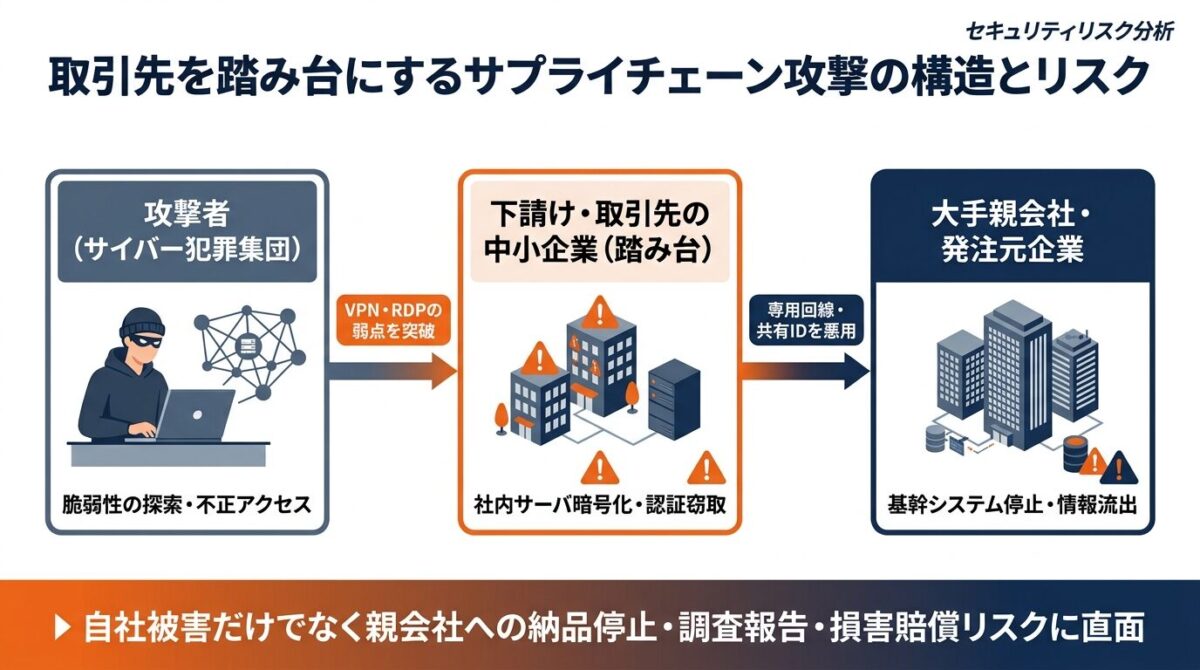
中小企業の経営者が最も警戒すべきなのが、自社が「サプライチェーン攻撃の踏み台」として悪用される事態です。
24時間体制のSOC(セキュリティ監視)やEDRを導入している大手企業を正面から突破するのは困難なため、攻撃者はまず取引関係にある下請けの中小企業や部品メーカー、外部委託先のネットワークへ侵入します。そして中小企業側の社内サーバーを暗号化しつつ、取引先と繋がっている専用回線や共有アカウント、やり取りしていたメール履歴を悪用して大手親会社の基幹システムへの侵入を図るのです。
サプライチェーン攻撃の踏み台にされた中小企業が直面する3大リスク
- 発注元企業の生産停止と納品遅延:自社の受発注システムや工場ラインが停止することで、親会社への部品供給やサービス提供がストップし、サプライチェーン全体の操業停止を引き起こす懸念があります。
- 安全性証明(フォレンジック調査報告書)の提出要求:取引を再開する条件として、親会社から「端末の安全が確認されたことを示す外部専門機関の調査報告書」の提出を求められるケースも少なくありません。
- 契約解除や損害賠償請求への発展:取引基本契約や秘密保持契約(NDA)のセキュリティ条項に違反し、重大な過失(VPNの放置等)によって親会社へ実害を与えたと判断された場合、取引停止や損害賠償請求に発展する恐れがあります。
【中小企業のランサムウェア被害実態と侵入経路のポイントまとめ】
- 被害の約3分の2が中小企業:2025年通年で63.3%(143件)、2026年上半期で約64%(79件)を中小企業が占めている。
- VPNとRDPが侵入の75%:VPN機器(50%)とリモートデスクトップ(25%)の脆弱性・認証不備が最大の侵入口となっている。
- 二重恐喝とサプライチェーン波及:88.9%が情報窃取を伴う二重恐喝であり、取引先への説明責任やフォレンジック調査が避けられない。
では、実際にランサムウェアに感染してしまった場合、調査や復旧にどれくらいの費用がかかるのか、具体的な費目別の相場と試算モデルを見ていきましょう。
復旧費用の内訳と総額相場!1,000万円を超える実費と身代金リスク
 男性
もし感染してしまった場合、身代金を払わなければ費用はあまりかからないのでしょうか?
編集長:カナメいいえ、身代金を一切支払わなくても、原因特定の調査やシステムの再構築、法的報告、さらに業務停止による利益損失によって、被害組織の6割で1,000万円以上の費用が発生しています。
警察庁の2026年上半期調査(有効回答35件)では、調査および復旧にかかった費用の総額が「1,000万円以上」となった組織が21件(60%)、そのうち「1億円以上」に達した組織が4件(約11%)ありました。また、JNSAが公表した2025年版調査でも、直近2年間のランサムウェア被害金額は平均6,019万円、中央値3,800万円と報告されています(出典: JNSA インシデント損害額調査レポート別紙2025年版)。
原因究明と情報漏洩を確認するフォレンジック調査費用
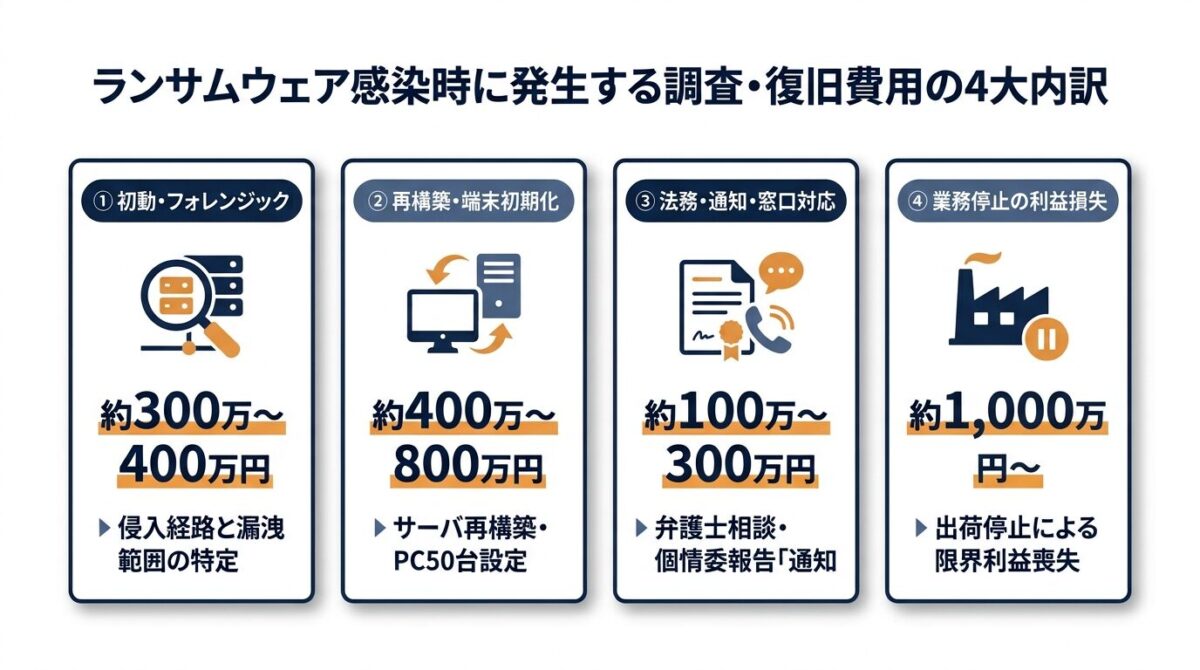
PC・サーバー数台規模でも初動対応とフォレンジック調査で約300万〜400万円が目安
ランサムウェア感染が発覚した直後に発生する大きな専門費用が、外部のセキュリティ専門会社へ依頼する「初動対応支援」と「デジタルフォレンジック調査」です。
警察庁の統計にある通り88.9%の事案が情報窃取を伴う二重恐喝であるため、バックアップからデータを戻せたとしても、「攻撃者がいつ・どこから侵入し、顧客や取引先の個人情報を外部へ持ち出した形跡があるか」をディスクやログから解析しなければ、個人情報保護委員会への報告や取引先への安全宣言ができません(出典: JNSA インシデント損害額調査レポート第2版)。
| 費目区分 | JNSA調査に基づく金額目安 | 主な実施内容と見積もり上の注意点 |
|---|---|---|
| 初動対応+フォレンジック調査 | 概ね300万〜400万円(PC・サーバー数台規模) | 端末隔離支援、証拠保全、侵入経路・情報流出範囲の特定(PC単体72万〜180万円/台、サーバー120万〜300万円/台) |
| サーバー・業務システム再構築 | 数百万円〜数千万円(規模により変動) | 汚染されたサーバー・Active Directory基盤の再構築、業務アプリ環境のデータ復元 |
| PC端末の初期化・初期設定 | 10台で約20万円〜 / 50台で約100万〜110万円〜 | OSクリーンインストール、初期設定(キッティング)。端末買い替え代は別途発生 |
| 法律相談・通知・窓口対応 | 弁護士相談:30万〜100万円 / DM通知1万人:約130万円 | 個人情報保護委員会への報告文作成、取引先対応、本人通知郵送費(コールセンター設置時は3ヶ月700万〜1,000万円) |
フォレンジック調査を依頼する際の実務上の注意点
- 調査報告書の作成期間:専門家がログやディスクイメージを解析して最終報告書をまとめるまでには、通常2週間〜1ヶ月程度の期間を要します。
- 悪質な調査・復号業者への警戒:「独自技術で暗号化を解読できる」と安易に謳って高額な着手金を要求し、裏で攻撃者に身代金を支払って復号しようとする仲介業者や、中身のない報告書を出す業者には十分注意が必要です。
サーバー・PC端末の入れ替えとシステム再構築コスト
バックドアの残存を防ぐためのサーバー再構築とPC初期化に数百万円を要する
一度ランサムウェアの侵入を許したネットワークでは、目に見える暗号化ファイル以外にも、攻撃者が遠隔操作用のバックドア(不正プログラム)や不正な管理者アカウントを潜伏させている可能性が否定できません。
そのため、原因調査と並行して、汚染されたサーバーやActive Directory(認証基盤)を一からクリーンな状態で再構築し、社内PCを初期化(キッティング)または必要に応じてリプレイスする作業が発生します。
システム復旧・再構築で発生する主な実費項目
- サーバー・ネットワーク再構築費用:業務システムやファイルサーバーの再構築、VPN機器の最新機種へのリプレイスやEDR導入などで、中小規模でも300万〜800万円前後のITベンダー費用がかかります。
- PC端末の初期化・再設定費用:JNSAの参考データでは、PC10台程度の初期化・初期設定で約20万円〜、PC50台規模では約100万〜110万円〜の作業費が発生し、保守期限切れ等で端末自体を買い替える場合はさらに機器購入費が上乗せされます。
業務停止に伴う売上機会損失と取引先への補償費用
10営業日の出荷・業務停止で失われる限界利益と総予算モデルを試算
外部業者へ支払う調査・復旧費用以上に企業の体力を奪うのが、システム停止期間中の「利益損失(得られるはずだった限界利益の喪失)」と「法務・通知対応コスト」です。警察庁の2026年上半期調査(有効回答48件)でも、復旧までに「1ヶ月未満」が23件、「回答時点で復旧中」が13件と、多くの企業が長期の業務制限を強いられています。
実務上の予算感を把握するため、従業員50名・月商5,000万円(月20営業日・変動費率60%=限界利益率40%)・PC50台の中小企業が、実質10営業日にわたって通常の受注・出荷を停止した場合の損害額試算モデルをまとめました。
| 損害・費用の内訳項目 | 想定試算額(従業員50名・10営業日停止の例) | 算出根拠と実務上の備考 |
|---|---|---|
| ① 初動・フォレンジック調査一式 | 約400万円 | サーバー・主要PCの証拠保全と情報漏洩有無の調査報告書作成 |
| ② サーバー再構築・PC初期化および入替 | 約900万円 | 業務サーバー再構築(500万円)+PC20台入替(300万円)+50台初期設定(100万円) |
| ③ 弁護士相談・個情委報告・通知対応等 | 約500万円 | 弁護士費用(100万円)+取引先・本人通知対応(200万円)+緊急超過人件費(200万円) |
| ④ 業務停止による限界利益の喪失 | 約1,000万円 | 10営業日分の減少売上2,500万円 × 限界利益率40%(1日あたり100万円の利益喪失) |
| ⑤ 取引先への損害賠償・補償(仮置き) | 約500万円 | 納期遅延や踏み台被害で法的責任・補償が認められた場合の想定額(契約上限により変動) |
| 想定される損害・対応費用の合計 | 約3,300万円 | 直接の外部支出(①〜③)だけで約1,800万円、停止損失等を含めると3,000万円超 |
経営者が押さえておくべき損失試算の2つの視点
- 売上減少と限界利益喪失の区別:月商5,000万円の企業が10営業日(半月)止まると売上は2,500万円減少しますが、仕入・材料費などの変動費(60%)を除いた「失われた限界利益(固定費や営業利益を賄う原資)」は
2,500万円 × 40% = 1,000万円(1営業日あたり100万円)となります。 - 直接支出だけでも約1,800万円のキャッシュアウト:取引先への賠償が発生しないケースであっても、調査・再構築・法務対応(①〜③)の直接支出だけで約1,800万円、休業による利益喪失(④)を合わせると約2,800万円規模の財務ダメージが生じます。
身代金を払っても暗号化が解除されない理由と二重恐喝の罠
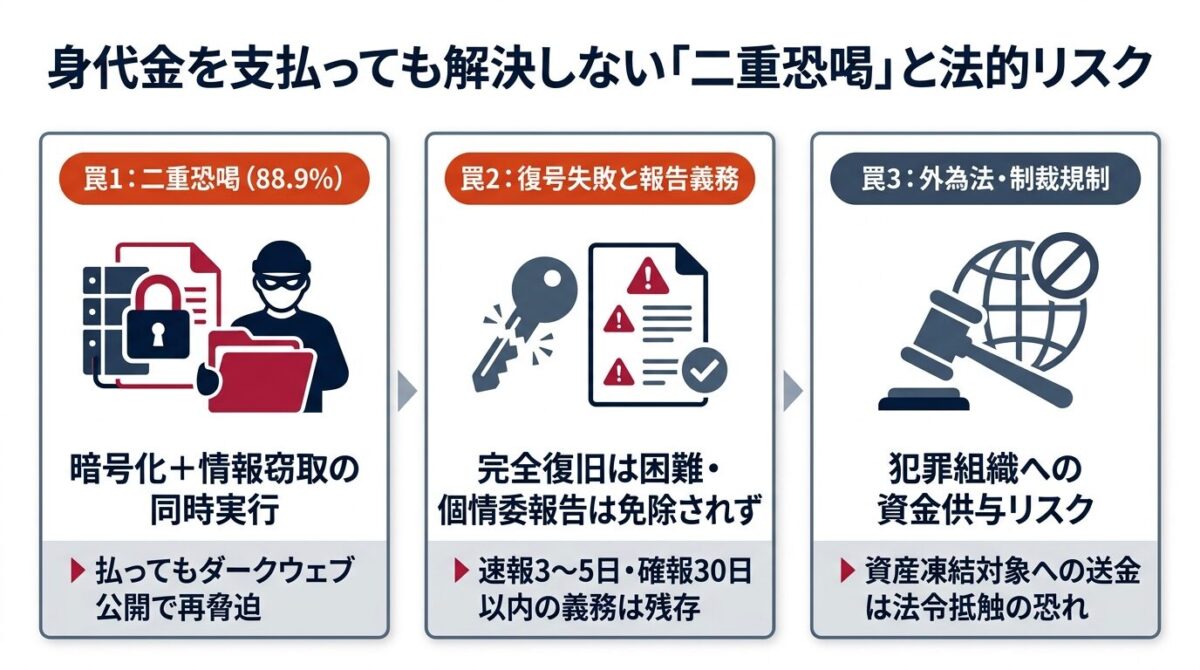
身代金を支払ってもデータ復号の保証はなく、二重恐喝の格好の標的にされる
復旧や再構築に1,000万円以上かかる現実を前にすると、「攻撃者が要求する身代金を払って復号ツールを受け取った方が早いのではないか」という誘惑に駆られる経営者も少なくありません。実際にSNS上でも、グローバル調査で身代金を支払った企業の多くがシステムやデータを完全に復旧できていない統計を見て衝撃を受ける声が上がっています。
警察庁やIPA、JNSAが一致して「身代金の支払いは厳に慎むべき」と警告する実務上の理由は以下の3点にあります(出典: IPA ランサムウェア被害から学ぶ教訓集)。
身代金支払いが解決にならない3つの決定的理由
- 復号キーが届かない・データが破損して戻らない:犯罪グループに暗号資産を送金しても連絡が途絶えたり、渡された復号ツールの品質が悪くデータベースが破損して業務システムが立ち上がらなかったりする事例が多発しています。
- 二重恐喝(88.9%)による追加要求と再攻撃:「復号キーの代金」を支払うと、攻撃者から「金を払う交渉に応じる企業」としてリスト化され、今度は「盗み出した機密情報をダークウェブで公開されたくなければさらに支払え」と二度、三度と恐喝が繰り返されるでしょう。
- 調査・再構築・報告の費用は1円も減らない:仮に身代金を払って一部のファイルが戻ったとしても、侵入経路の特定(フォレンジック調査)、バックドアを除去するためのサーバー再構築、および個人情報保護委員会への報告・本人通知の費用はそのまま全て発生します。
反社会的勢力への資金供与懸念と外為法等の制裁規制リスク
外為法の資産凍結措置への抵触リスクと個人情報保護委員会への法定報告義務
身代金の支払いは、単なる経済的損失にとどまらず、法規制やコーポレートガバナンス上の重大なリスクを引き起こします。
日本国内では身代金支払いそのものを一律に処罰する単一の法律こそありませんが、財務省は外国為替及び外国貿易法(外為法)に基づき、北朝鮮やロシア関連等を含む国際的な制裁対象団体・個人に対する支払いや暗号資産の移転を許可制(原則不許可の資産凍結措置)として厳しく規制しています(出典: 財務省 経済制裁措置及び対象者リスト)。攻撃者の背後に制裁対象組織がいた場合、「業務復旧のためだった」という弁明では規制を免れず、重大な法令違反や社会的信用の失墜を招く恐れがあります。
インシデント発生時に必ず遵守すべき2つの公的手続き
- 個人情報保護委員会への報告期限(速報3〜5日・確報30日):個人データが保存されたサーバーが暗号化(滅失・毀損)されたり、外部流出のおそれが生じたりした場合、個人情報保護法に基づき、事態を知ってから速やかに(概ね3〜5日以内)速報を提出し、原則30日以内(不正アクセス等の場合は60日以内)に確報を提出する法的義務があります(出典: 個人情報保護委員会 漏えい等の対応とお知らせ)。
- 警察への相談と無料復号ツールの確認:警察庁は、被害発生時に都道府県警察のサイバー犯罪相談窓口へ通報・相談するよう案内しており、既知の一部のランサムウェアについては国際プロジェクト(No More Ransom等)の無料復号ツールが利用できる可能性も示しています。
ランサムウェアで身代金を支払った企業の実例と法的リスク(※順次公開予定)
【復旧費用の内訳と身代金リスクのポイントまとめ】
- 被害組織の6割が1,000万円超:初動・フォレンジック調査(約300万〜400万円)と再構築・PC初期化だけで1,000万円を超えやすい。
- 停止日数が利益損失を直撃:月商5,000万円の企業で10営業日停止すると、約1,000万円の限界利益が失われ総額3,000万円規模の打撃となる。
- 身代金支払いは百害あって一利なし:二重恐喝(88.9%)や外為法制裁リスクがある上、支払っても調査費や個情委への報告義務は消えない。
では、数千万円規模の突発的な費用負担と業務停止から自社を守り抜くために、平時にどのような備えをしておくべきか、具体的な防衛策を確認していきましょう。
企業の倒産危機を防ぐ!サイバー保険と事前BCP対策の具体策
 女性
数千万円もの復旧費用や休業損失を自社だけで抱えるのは困難です。事前にどう備えればよいでしょうか?
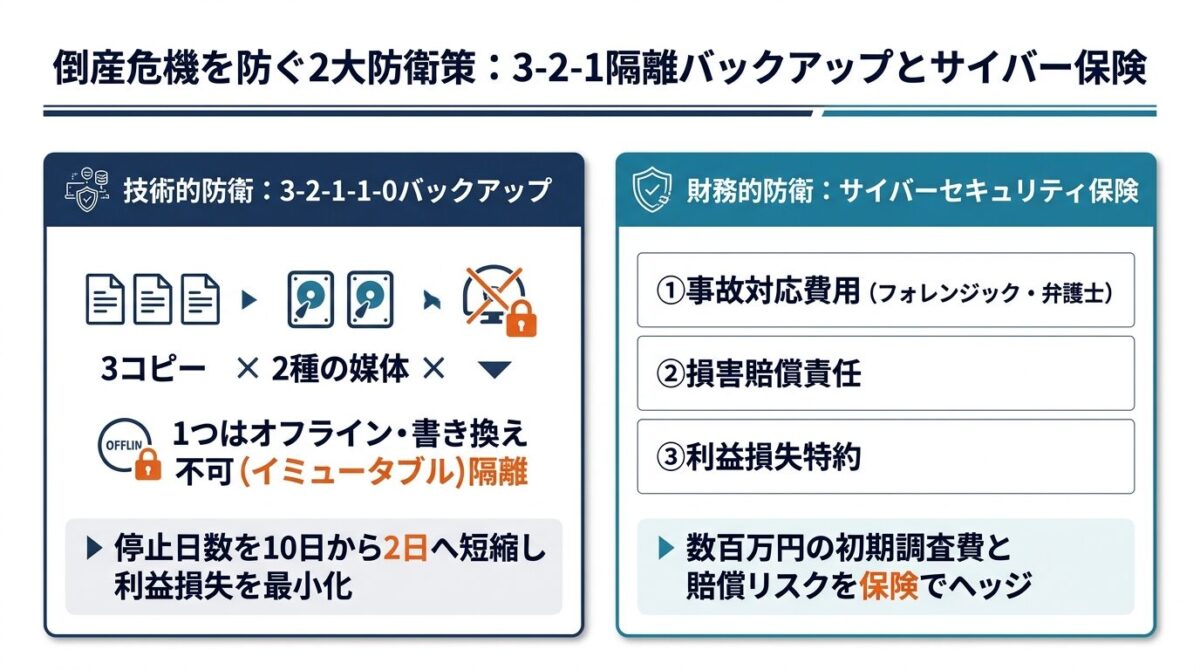
編集長:カナメ損害額を最小化する要は、高額なフォレンジック調査費や賠償金をカバーする「サイバーセキュリティ保険」と、停止日数を10日から2日へ短縮する「3-2-1オフラインバックアップ」の2本柱です。
身代金を払わずに自力で事業を再開し、かつキャッシュアウトを抑えるための具体的な2大防衛策を解説します。
サイバー保険の補償範囲と自己負担を軽減する特約の選び方
事故対応費用(フォレンジック・弁護士)の限度額と「利益損失特約」の有無を確認する
中小企業がランサムウェア感染時に直面する資金繰りの危機を防ぐ上で、最も有効な財務的ヘッジ手段が「サイバーセキュリティ保険(サイバーリスク保険)」です。
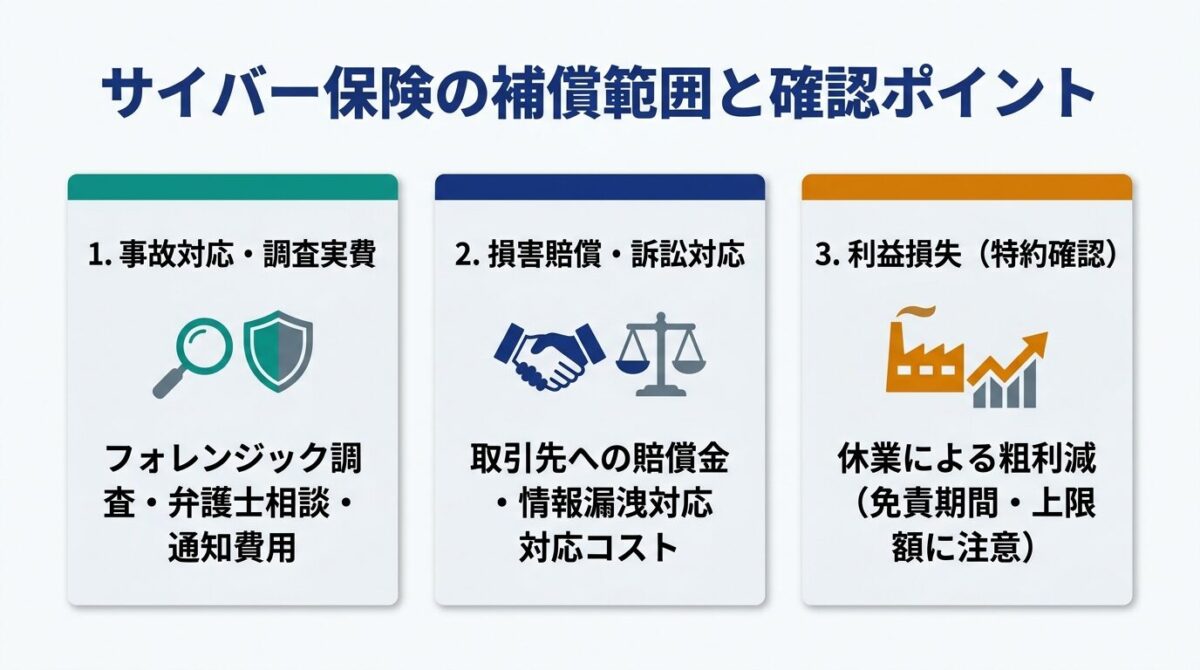
たとえば東京海上日動のサイバーリスク保険の商品案内では、第三者への「損害賠償責任(最大10億円)」と、原因調査や法務対応をカバーする「事故対応費用(最大5億円)」を基本の柱とし、オプション特約として営業停止に伴う「利益損失(最大1億円)」や「営業継続費用(最大1億円)」を設定できる構成になっています(出典: 東京海上日動 サイバーリスク保険)。
| 費用・損害の区分 | サイバー保険での補償可否 | 契約・見積もり時に確認すべき重要ポイント |
|---|---|---|
| 初動・フォレンジック調査費用 | 補償対象(事故対応費用) | 費目別のサブミット(個別上限額)で300万〜500万円の調査費が枠内に収まるか確認 |
| 弁護士相談・通知・窓口設置費 | 補償対象(事故対応費用) | 保険会社の事前承認条件や、提携専門ベンダ(緊急対応窓口)の紹介有無を確認 |
| 取引先・顧客への損害賠償金 | 補償対象(賠償責任補償) | 法的賠償責任だけでなく、見舞金や原因調査報告書の提出費用が含まれるか確認 |
| 業務停止による利益損失 | 特約で対象(利益損失補償) | 基本契約には含まれない場合が多いため、休業損失・営業継続費用特約の付帯有無を確認 |
| 攻撃者への身代金支払い | 原則対象外(国内保険) | 国内のサイバー保険では身代金そのものの支払いは補償対象外として設計するのが前提 |
サイバー保険の加入・見直しで失敗しない3つのチェックリスト
- フォレンジック調査費用の個別限度額(サブミット):保険全体の支払限度額が1億円であっても、「原因調査費用は300万円まで(または縮小支払割合80%)」といった内枠制限が設けられている商品があるため、調査費用の実勢相場(300万〜500万円)をカバーできる設計か確認しましょう。
- 利益損失・営業継続費用特約の付帯:先ほどの試算モデルにある通り、10営業日の停止で1,000万円の限界利益が失われるため、製造業や卸売業などシステム停止が売上減に直結する業種では利益損失特約の付帯が推奨されます。
- 事故発覚時の連絡順序(事前承認ルール):保険会社へ連絡する前に自社判断で調査会社と高額契約を結んでしまうと、保険金支払いの対象外となる場合があるため、必ず「第一報は保険会社の24時間緊急窓口へ入れる」手順を社内BCPに明記しておきましょう。
3-2-1ルールに基づくオフライン・イミュータブルバックアップ
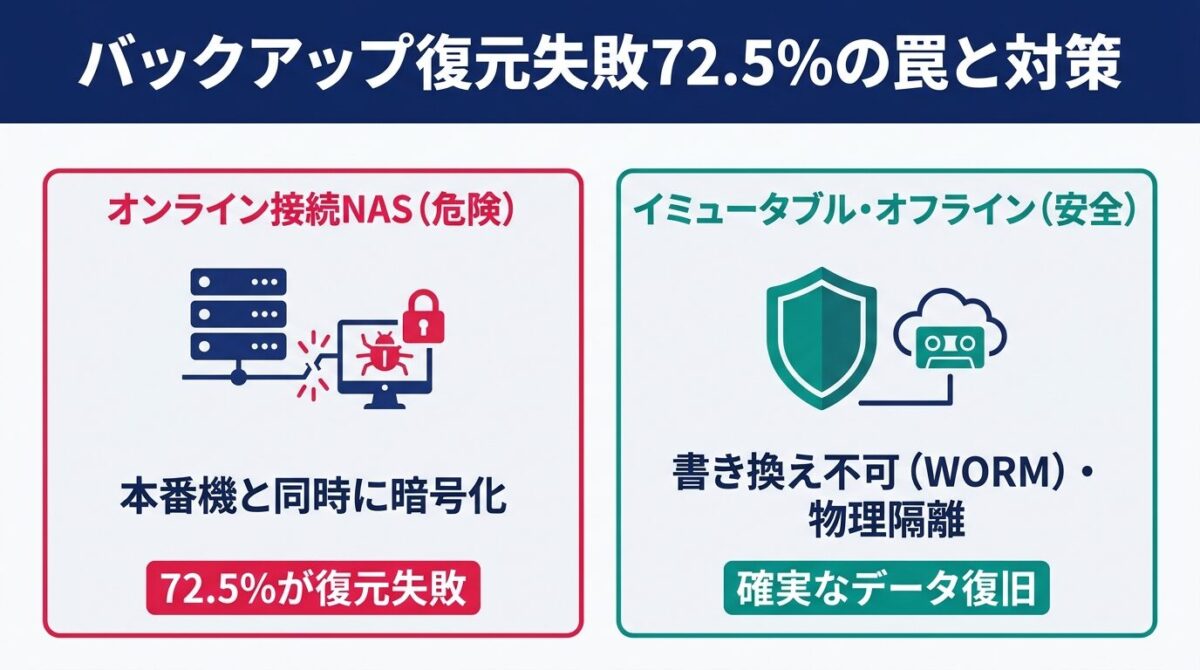
72.5%が陥る「バックアップ同時暗号化」を防ぎ、停止日数を劇的に短縮する
サイバー保険で調査費用を賄えても、業務データが失われたままでは事業を再開できません。警察庁の2026年上半期調査において、バックアップを取得していた被害組織の72.5%(40件中29件)が「バックアップから復元できなかった」と回答している事実は極めて重要です(出典: SQAT 警察庁令和8年上半期レポート解説)。
なぜバックアップがあったのに復元できなかったのかというと、本番サーバーと同じネットワーク上に常時接続されたNASや共有フォルダ、あるいは同じ管理者IDでログインできるクラウドに保存していたため、攻撃者にバックアップデータごと暗号化・削除されてしまったからです。これを防ぐには、JNSAおよび警察庁が推奨する「3-2-1ルール+オフライン(またはイミュータブル)隔離」を徹底する必要があります。
| バックアップ設計項目 | 中小企業における推奨設計基準 | ランサムウェアによる同時暗号化を防ぐ実務ポイント |
|---|---|---|
| 3つのデータコピー保持 | 本番データ1つ + バックアップ2つ | 本番サーバー障害とバックアップ破損が同時に起きても復旧できる冗長性を確保 |
| 2種類の異なる媒体 | 内蔵ストレージ + 外付け媒体/クラウド | 同一OSや同一ファイルシステムの脆弱性による一括暗号化を防止 |
| 1つの隔離保管(最重要) | オフライン分離 または イミュータブル保存 | 取得後にネットワークから物理的に切り離すか、管理者でも削除不能なWORM領域に保存 |
| RPO / RTOと復元訓練 | 例:RPO(許容消失)24時間 / RTO(目標復旧)2日 | 四半期に1回はバックアップから実際に業務アプリと認証基盤が立ち上がるか復元演習を実施 |
BCPとして機能するバックアップ運用の2大原則
- オフライン隔離とイミュータブル(書き換え不可)保管の徹底:テープや外付けHDDを取得後に物理的に取り外す「エアギャップ(オフライン保管)」、またはクラウドストレージのオブジェクトロック機能等を用いて「管理者権限が乗っ取られても一定期間は絶対に上書き・削除できない(イミュータブル)」設定を導入しましょう。
- 停止日数を10日から2日に減らせば800万円の利益を守れる:先ほどの従業員50名の試算モデルでは、1営業日あたりの限界利益喪失は100万円でした。隔離バックアップと定期的な復元テストによって復旧期間(RTO)を10営業日から2営業日へ短縮できれば、それだけで800万円の利益損失を防げる計算になります。
まとめ:中小企業のランサムウェア被害実態と復旧費用の内訳を踏まえた防衛策
「侵入させない境界管理」「2日で戻せる隔離バックアップ」「調査費を賄う保険」の3点セットを整える
中小企業のランサムウェア被害実態と、1,000万円を超える復旧費用の内訳および事前対策を解説しました。
IPAの調査では、緊急時のインシデント対応体制や手順を準備している中小企業は一部実施を含めても39.8%にとどまっています(出典: IPA 中小企業における情報セキュリティ対策に関する実態調査)。被害が起きてから対応業者や手順を探し始めると、初動の遅れから停止期間が長期化し、数千万円規模のキャッシュアウトと信用失墜に直面してしまいます。
明日から社内情シス・経営陣で着手すべき3つのアクション
- 境界機器(VPN・RDP)の即時総点検:侵入経路の75%を占めるVPN装置とリモートデスクトップについて、最新パッチの適用、多要素認証(MFA)の強制、不要な公開ポートの閉鎖を今すぐ実施する。
- 3-2-1オフライン・イミュータブルバックアップの構築:本番ネットワークや同一の管理者権限から切り離された隔離バックアップを確保し、実際に業務システムが復元できるか定期的にテストする。
- サイバーセキュリティ保険と緊急連絡網の整備:初動のフォレンジック調査費用(300万〜400万円目安)と賠償リスク、休業による利益損失をカバーできる保険を設計し、有事の第一報窓口(保険会社・警察・専門ベンダ)を社内手順書に明記する。
よくある質問
- ランサムウェアの身代金を支払えばデータは本当に復旧できますか?
-
身代金を支払ってもデータが元通り復旧する保証は一切ありません。警察庁やIPAも警告している通り、復号プログラムが届かない・データが破損していて復元できないケースが多発しているほか、近年の被害の88.9%を占める二重恐喝では、支払い後に「盗んだ情報を公開されたくなければ追加で支払え」と再度脅迫される危険があります。
- ランサムウェア感染時のフォレンジック調査費用や復旧費用の相場はいくらですか?
-
JNSAの調査データでは、PC・サーバー数台規模の初動対応およびフォレンジック調査だけで概ね300万〜400万円、システム再構築やPC端末の初期化、法的対応を含めると総額1,000万円以上となるケースが被害組織の60%(警察庁2026年上半期統計)を占めています。さらに業務停止による利益損失を含めると数千万円規模の負担となるため、事前の備えが重要です。
- 中小企業のサイバー保険でランサムウェアの調査費用や損害賠償は補償されますか?
-
多くのサイバーセキュリティ保険では、外部専門機関によるフォレンジック調査費用、弁護士相談費用、個人情報保護委員会への報告・通知費用(事故対応費用)、および取引先や顧客に対する法的な損害賠償責任が補償対象となります。ただし、業務停止による利益損失はオプション特約となる場合が多く、身代金そのものは原則補償されないため、加入時に事故対応費用の限度額と特約の有無を確認しておくことが大切です。
本記事は、警察庁・IPA・個人情報保護委員会・財務省等の公的資料およびJNSA・損害保険各社の公開データに基づき、一般的な情報セキュリティ実務およびBCP対策の解説として作成したものです。個別のインシデント対応、法的判断、保険契約の補償条件につきましては、必ず各保険会社の最新約款をご確認の上、弁護士・情報処理安全確保支援士等の専門家や所轄の警察・公的機関へご相談ください。

コメント