 女性
「セキュリティソフトは導入しているけれど、実際に攻撃された時に誰が何を判断すべきか決まっていない」
「大がかりな技術訓練ではなく、経営陣や総務も巻き込んで半日でできる机上演習のやり方を知りたい」
 編集長:カナメ
「その危機感は極めて的確です。警察庁のデータでも、初動での連絡網の不備や報告の遅れが被害を拡大させた事例が後を絶ちません。今回はIPAの最新ガイドラインに準拠し、明日からそのまま使える実践シナリオと机上演習の進め方を徹底解説しますね。」
多くの企業では、高額なUTMやEDRを導入して「対策完了」と安心しがちです。しかし、実際に端末が暗号化されたり身代金要求画面が表示された瞬間、現場の担当者は「誰に電話すべきか」「回線を抜いて業務を止めてよいのか」で立ち尽くす事態に陥ります。
SNS上でも『障害対応訓練で本当にネットワークを止めようとしたら役員から「業務を止めるな!」と激怒された』という現場SEの生々しい悲鳴や、『机上演習で社長に「身代金を支払うか」と聞いたら即答で「払って済むなら払う」と言われて全員が凍りついた』といった実例が後を絶ちません。
本記事では、経済産業省やIPAの公的指針に基づき、コストをかけずに社内リソースだけで実施できる机上演習のタイムテーブル、実践的なランサムウェアシナリオ、演習後のBCPマニュアル改訂手順までを網羅しました。
この記事でわかること
- なぜ中小企業に「技術訓練」ではなく「机上演習(TTX)」が必要なのか
- 半日(約3時間)で完結する机上演習のタイムスケジュールと事前準備
- そのまま使える実践シナリオ(ランサムウェア感染・身代金要求・取引先報告)
- 経営層と現場が激論になりやすい「3大意思決定ポイント」と正解基準
- 演習の成果を社内規定・BCP(事業継続計画)へ落とし込む改善手順
訓練していない体制は役に立たない!インシデント初動演習の重要性
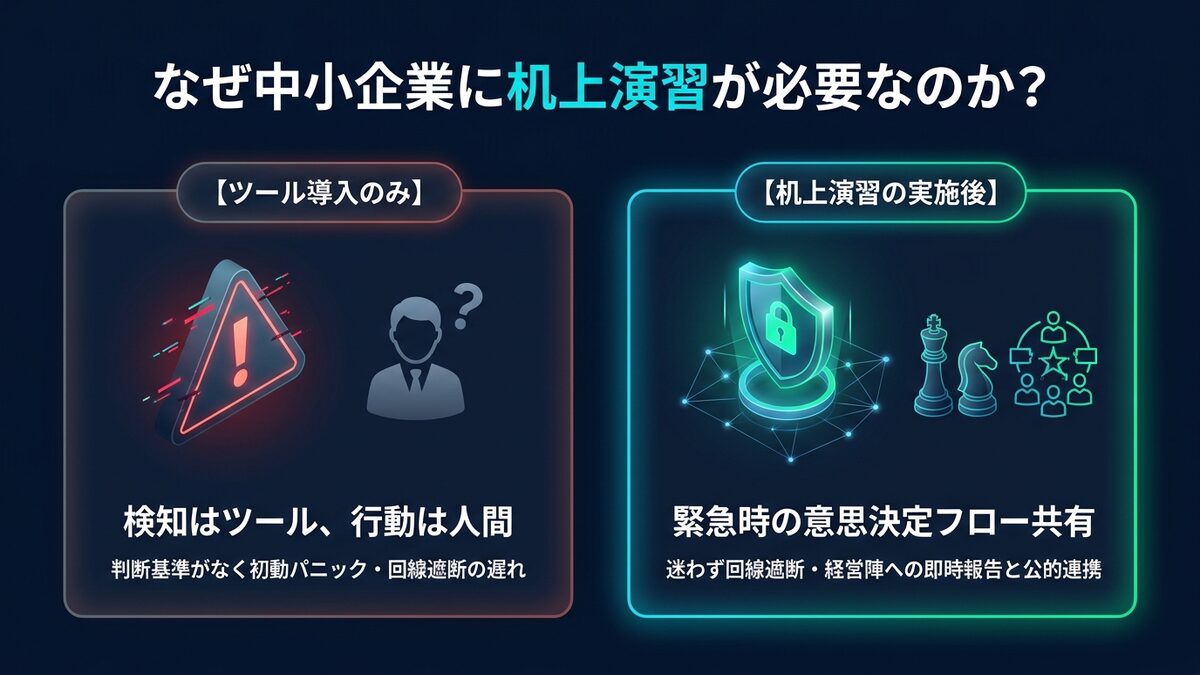
ツール導入だけでは防げない「初動パニック」の正体
ファイアウォールやセキュリティ監視ツールは「異常の検知」を行いますが、検知した後の「判断と行動」を行うのは人間に他なりません。
実際のインシデント現場では、マニュアルが机の引き出しに眠っていても、以下のような初動パニックが確実に発生してしまいます。
現場で必ず起きる初動の混乱例
- 怪しい警告が出たが、自分のミスと思われるのが怖くて上司への報告を数時間ためらう。
- 感染拡大を防ぐための「基幹サーバー停止」を、売上への影響を恐れて情シスが独断で決断できない。
- 経営陣の携帯電話が休日や夜間に繋がらず、外部ベンダーや警察への相談が丸一日遅れる。
これらの混乱は、技術的なスキルの不足ではなく「緊急時の役割分担と意思決定フローを実際に声に出して確認したことがない」ために起こる必然の結果と言えます。
実機を止めない「机上演習(TTX)」が中小企業に最適な理由
大企業のような「疑似攻撃パケットを流してサーバーを止める大規模な実技演習」は、中小企業にとって業務停止リスクや外注コスト(数十万円〜数百万円規模)が高すぎて現実的ではありません。
そこで推奨されるのが、会議室やオンラインでシナリオを読み合わせながら議論する「机上演習(TTX:Tabletop Exercise)」です。
机上演習(TTX)の3大メリット
- 業務への影響ゼロ: 実環境のネットワークやPCを一切停止させずに実施可能。
- 準備コストが最小: 特別な機材は不要で、紙の資料と会議室(またはWeb会議)だけで成立。
- 非IT部門を巻き込める: 専門的なコマンド操作がないため、経営層・総務・法務・広報が対等に参加可能。
IPA(情報処理推進機構)でも、中小企業向けに「セキュリティインシデント対応机上演習教材」を無償公開しており、これらを活用すれば外部コンサルタントを雇わずに自社だけで本格的な演習を進められます。(出典: IPA)
経営層・総務・現場の「温度差」を埋める唯一の手段
インシデント対応で最も致命的なボトルネックとなるのが、情シス担当者と経営陣の間の認識のズレに他なりません。
情シスは「被害拡大を防ぐために即座に全拠点のネットワークを遮断したい」と考えますが、経営陣は「今月の出荷が止まれば億単位の違約金が発生する」と遮断を拒むケースが散見されます。
机上演習は、平時の落ち着いた環境の中で「最悪の事態が発生した際、会社として何を最優先にするのか(人命・法令遵守・取引先の保護・事業継続)」を共通認識としてすり合わせる絶好の機会となるはずです。
半日でできる!中小企業向け机上演習(TTX)の準備ステップ
演習の参加者(ロール)とファシリテーターの選定
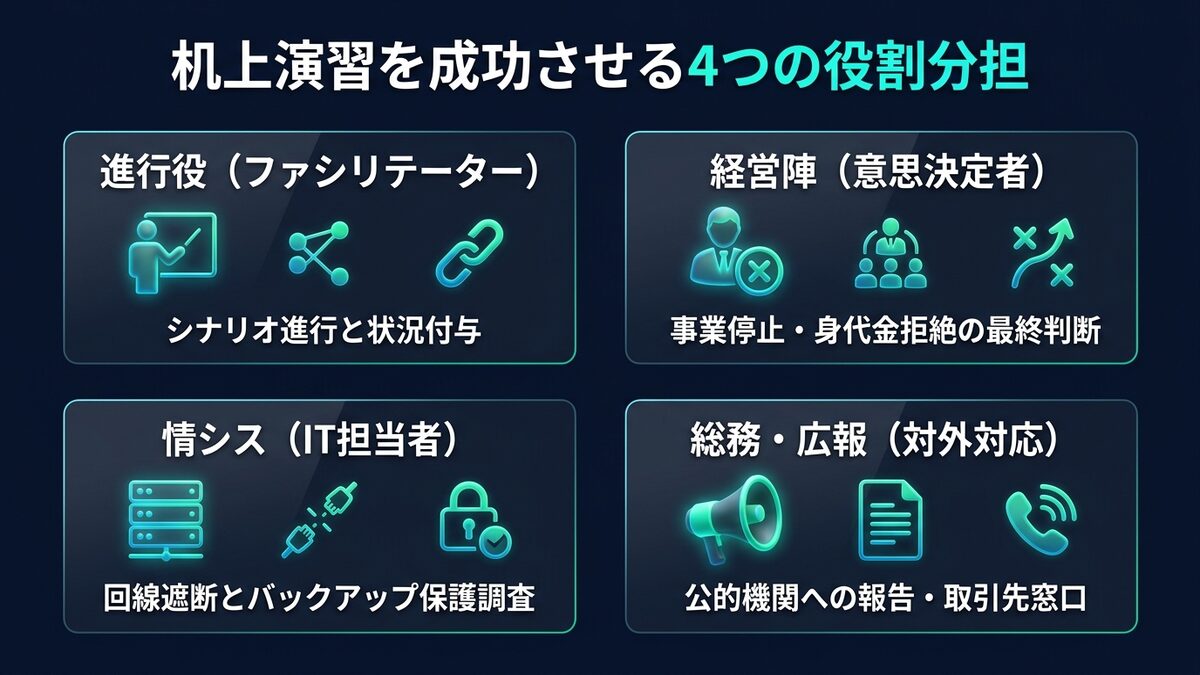
机上演習を成功させるためには、IT部門だけで完結させず、適切なメンバーを招集することが不可欠です。推奨されるチーム編成は以下の通りとなります。
- ファシリテーター(進行役・状況付与役) 総務部長や情シスリーダーが担当。シナリオを読み上げ、追加のトラブル(インジェクト)を投入して議論を促します。
- 経営層(意思決定者) 社長または担当役員。事業停止の是非、身代金の支払拒否、対外公表の判断を下します。
- 情シス・IT担当(技術調査役) 端末の隔離手順、バックアップの保護状況、専門ベンダーへの連絡手順を確認します。
- 総務・法務・広報(連絡・法務対応役) 個人情報保護委員会への報告、警察への通報、取引先への第一報通知文案を検討します。
3時間で完結する推奨タイムテーブル
一般的な中小企業が半日で実施できるタイムスケジュール例を整理しました。
机上演習(TTX)標準タイムテーブル(計180分)
- 13:30〜13:50(20分): オープニング・座学(演習の目的と前提ルールの共有)
- 13:50〜14:40(50分): フェーズ1:発覚と初動対応(端末隔離、社内連絡、経営報告)
- 14:40〜14:50(10分): 休憩
- 14:50〜15:40(50分): フェーズ2:被害拡大と対外対応(公的機関報告、取引先連絡、身代金対応)
- 15:40〜16:00(20分): フェーズ3:復旧方針の決定(バックアップ確認、事業再開判断)
- 16:00〜16:30(30分): 振り返り(AAR)(課題の洗い出しとマニュアル改訂の宿題決め)
準備すべき最小限の持ち物と事前配布資料
演習当日に手元に用意しておくべき資料は以下の3点のみです。
机上演習に必要な事前準備リスト
- 自社の現行緊急連絡網(夜間・休日の連絡先が書かれたシート)
- 利用中のセキュリティベンダー・保守会社の緊急窓口連絡先
- IPAの「机上演習教材スライド」または自社用のシナリオペーパー
「立派なBCPマニュアルがないから演習ができない」と考える必要はありません。むしろ「今の連絡網で実際に電話がつながるか」を試すこと自体が訓練の最大の目的と言えるでしょう。
そのまま使える実践シナリオ例:ランサムウェア感染発覚と身代金要求
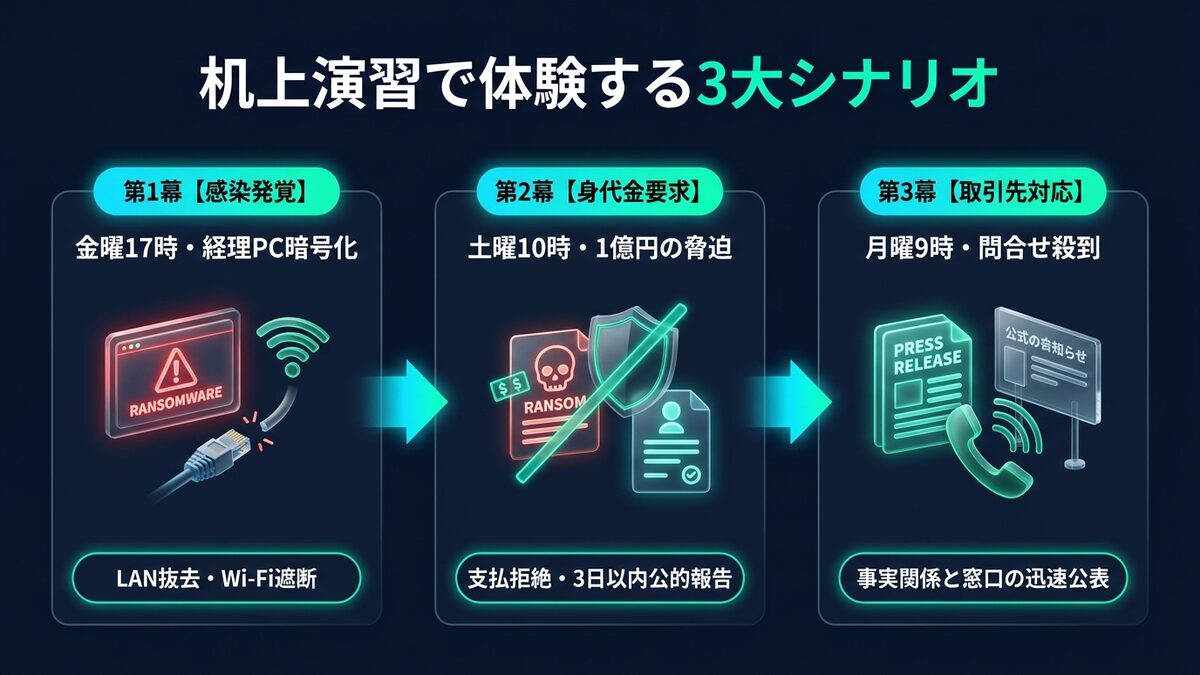
フェーズ1:【金曜17時】経理PCの暗号化と画面警告の発覚
【状況設定】
金曜日の夕方17時、経理部門の社員から「共有フォルダのファイルが開けなくなり、画面に英語の警告メッセージが表示された」と情シス担当者に電話が入った場面を想定します。
討議すべき重要論点
- 情シスは経理社員に対して、電話口でまずどんな指示を出すべきか?(電源を切るのか、LANケーブルを抜くのか)
- 情シス不在の場合、周囲の社員でネットワーク遮断ができる手順は周知されているか?
- 社長が社外で会食中の場合、誰がどのように第一報を伝えるか?
模範対応の基準
電源OFFはメモリ上の証拠(フォレンジックデータ)が消去されるリスクがあるため、「LANケーブル抜去またはWi-Fi切断」が鉄則となります。また、休日に入る前に全社端末の一斉点検またはVPN回線の一時停止を行うかどうかの判断が求められるでしょう。
フェーズ2:【土曜10時】バックアップ暗号化と「1億円」の身代金要求
【状況設定】
翌朝、専門ベンダーと調査に入ったところ、社内のファイルサーバーだけでなく、同一ネットワーク上にあったNASのバックアップデータまで暗号化されていた状況を想定します。攻撃者からは「48時間以内に1億円相当のビットコインを支払わなければ、盗み出した顧客データをダークウェブに公開する」と脅迫メッセージが届いている局面です。
討議すべき重要論点
- 身代金を支払うべきか?支払わない場合の事業継続はどうなるか?
- 取引先に対して「いつ」「誰が」「どのような文面で」インシデントを通知すべきか?
- 警察庁や個人情報保護委員会への法定義務報告はどのタイミングで行うか?
模範対応の基準
警察庁および公的機関の指針では、身代金の支払いは断固拒絶することが大原則です(支払っても復号される保証はなく、犯罪組織の資金源となるため)。個人情報漏えいのおそれがある場合、個人情報保護法に基づき「概ね3〜5日以内の速報」が法的に義務付けられています。(出典: 個人情報保護委員会)
フェーズ3:【月曜9時】取引先からの問い合わせ殺到と事業復旧の判断
【状況設定】
週明けの月曜日、取引先から「メールが届かないが御社で何かトラブルが起きているのか?」と問い合わせが相次ぐ事態を想定します。受注システムは停止しており、業務を手作業に切り替えるか、業務自体を一時停止するかの決断を迫られている局面です。
討議すべき重要論点
- 対外的な公表(ホームページへの掲載、プレスリリース)をいつ出すか?
- システムが復旧するまでの間、伝票発行や出荷業務を紙ベースなどの代替手段で継続できるか?
- 安全が確認されていない状態でPCの利用を再開して二次被害が起きないか?
模範対応の基準
隠蔽や報告の遅れは、後の信用失墜や取引停止を招く最大の要因に他なりません。「調査中であっても事実関係と相談窓口を速やかに公表する」という対外公表方針を平時に決定しておく必要があります。
演習後にやるべきこと:BCPマニュアルの改訂と社内連絡網の更新
演習直後の振り返り(AAR:After Action Review)の進め方
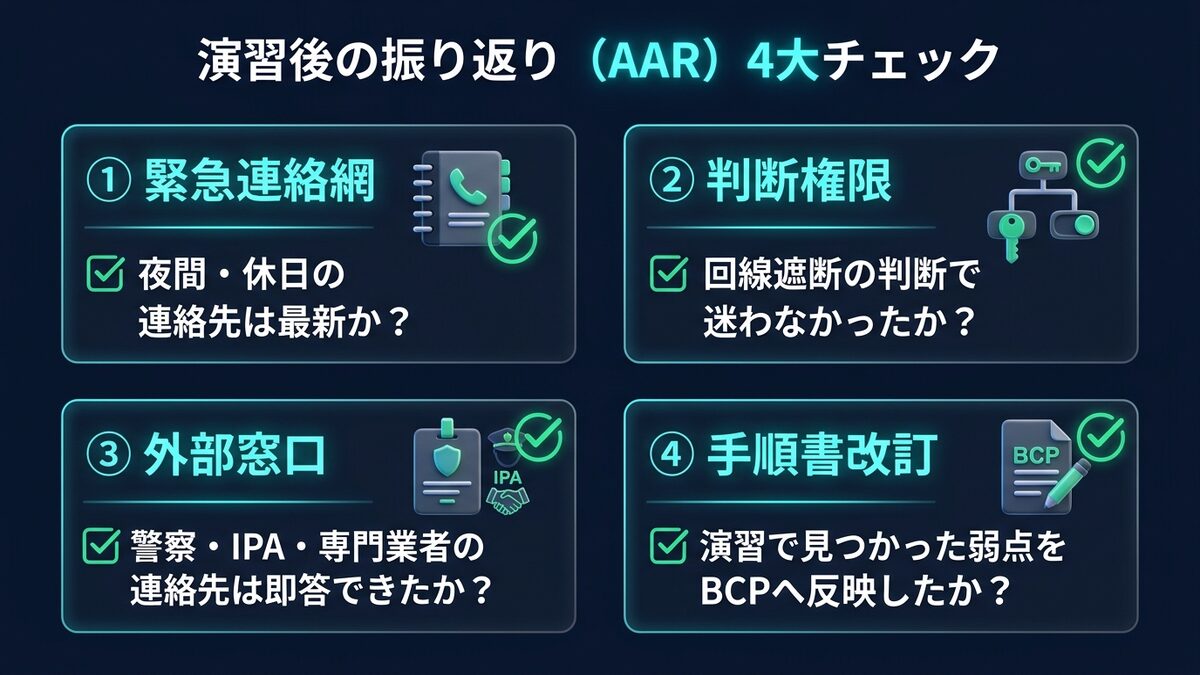
演習が終わったら、記憶が鮮明なうちに必ず全員で振り返り(AAR)を行います。
犯人探しをするのではなく、「仕組みの弱点」を見つけ出すことが真の目的です。
AARで確認すべき4つの問い
- 何が想定通りにできて、何が想定通りに動かなかったか?
- 連絡網に記載されていた電話番号やメールアドレスは最新だったか?
- 「誰が判断するか」が曖昧で、議論が停滞した箇所はどこか?
- 外部の専門機関(警察・IPA・フォレンジック業者)の窓口は把握できていたか?
浮かび上がった課題の優先順位付けと改善アクション
演習で見つかったすべての課題を一度に解決しようとすると頓挫してしまいます。まずは以下の優先度で改善に着手するのが賢明です。
- 緊急連絡網の更新(即日〜1週間) 退職者の削除、最新の携帯電話番号の反映、夜間休日の副連絡経路(緊急用ビジネスチャット等)の確立。
- 初動フローカードの配布(1ヶ月以内) 「不審な画面が出たらLANを抜く」「電源は切らない」「ここに電話する」の3ステップを書いたラミネートカードを全PC付近に配置。
- バックアップの隔離設計(3ヶ月以内) ネットワークから切り離されたイミュータブル(不変)ストレージやオフラインバックアップの導入。
まとめ:中小企業のサイバー攻撃初動訓練!机上演習シナリオとBCP連携で信用を守る
サイバー攻撃を受けた際、最も企業の価値を傷つけるのは「攻撃を受けた事実」そのものではなく、「パニックに陥り、取引先への報告が遅れ、隠蔽を疑われる初動の不手際」です。
年1回、半日の机上演習を実施しておくだけで、いざという時に経営陣から担当者までが落ち着いて正しい初動を取ることができます。まずはIPAの無料教材をダウンロードし、次回の役員会議や部門長会議の半日を使って最初の机上演習を計画してみてはいかがでしょうか。
よくある質問
- 机上演習(TTX)は年に何回くらい実施するのが適切でしょうか?
-
中小企業であれば「年1回」の定期開催を基本とし、組織変更や役員の交代があった直後に短時間の連絡網確認を行う運用が最も現実的で効果的です。
- 自社にIT専門の情シス担当者がいない場合でも机上演習はできますか?
-
十分に可能です。机上演習の主眼は技術解析ではなく「誰に連絡し、誰が事業停止や警察への相談を決断するか」という意思決定の確認にあるため、総務担当者や外部の保守ベンダーを交えて実施できます。
- 演習で参加者が意見を出さず、静まり返ってしまうのが心配です。
-
ファシリテーターが「正解をテストする場ではなく、今のマニュアルの穴を見つける場である」と事前に宣言し、判断に迷うグレーな状況(例:あと1時間で出荷締切だが全回線を抜くべきか)を意図的に提示すると活発な議論が生まれます。
本記事で解説している机上演習の手順およびシナリオ例は、公的機関の公表資料に基づく一般的なモデルケースです。実際のサイバーインシデント発生時の被害規模や法的責任、復旧手順は個別事案によって異なります。緊急時には警察庁サイバー犯罪相談窓口や管轄の個人情報保護委員会、契約中の専門フォレンジック事業者へ速やかにご相談ください。

コメント