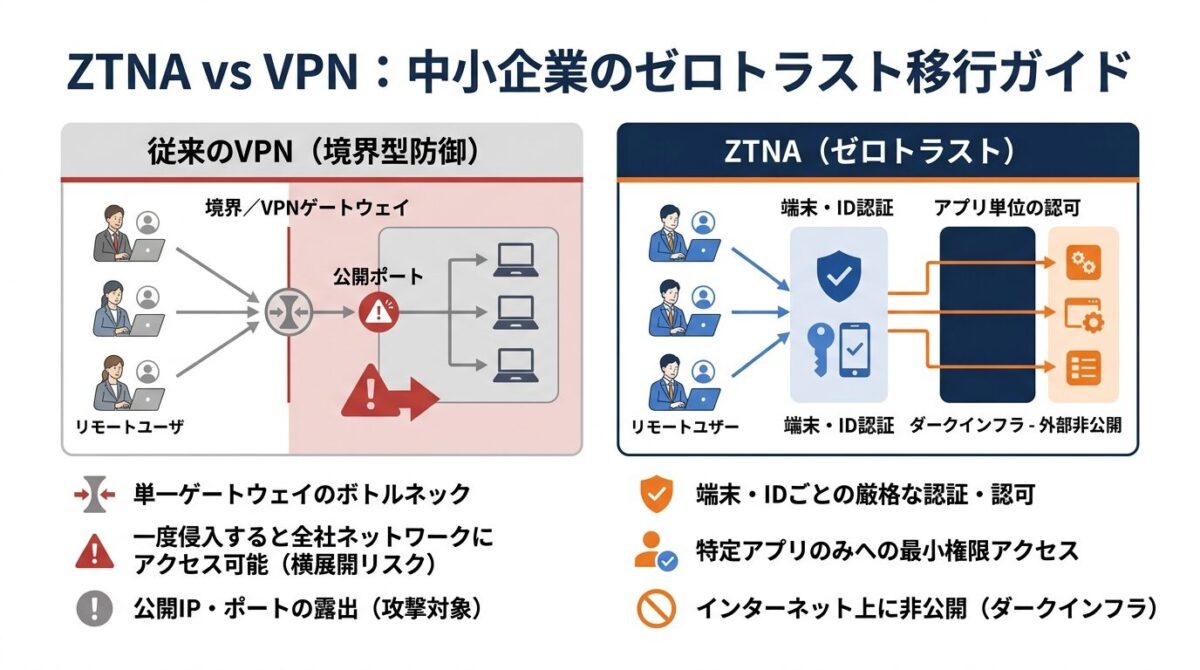
リモートワークの定着やクラウドサービスの普及に伴い、オフィスと社外の境界線だけで守る従来のVPN(仮想プライベートネットワーク)は、セキュリティ面でも通信速度の面でも限界を迎えています。警察庁の統計でもランサムウェア被害の主要な侵入経路としてVPN機器の脆弱性が挙げられており、一度社内ネットワークへ侵入されるとファイルサーバーや基幹システムへ横展開(ラテラルムーブメント)されるリスクが絶えません。
一方で、ゼロトラストの考え方に基づくZTNAを導入すれば、ネットワーク全体ではなく「許可された特定のアプリケーションのみ」へ最小権限でアクセスを制御できます。さらに、インターネット上に待ち受けポートを公開しない仕組み(ダークインフラ化)により、外部からのスキャン攻撃や不正侵入の入り口そのものを大幅に減らすことが可能です。
 女性
「VPNの通信が遅くてWeb会議が途切れる」「VPN機器の脆弱性ニュースを見るたびに自社が狙われないか不安になる」と悩んでいませんか?
 男性
今のVPNルーターをいきなり全廃するのは業務が止まりそうで怖いですが、既存のVPNを残したまま一部アプリだけZTNAへ並行移行することはできるのでしょうか?
 編集長:カナメ
もちろん可能です!まずは負担の少ないクラウドSaaSや社内Webアプリからスモールスタートし、業務を1秒も止めずに安全にVPNの公開ポートを閉鎖していく具体的な手順と、中小企業向けの低コスト製品比較を詳しく解説していきますね。
この記事でわかること
- 従来のVPN(境界型防御)が抱える脆弱性リスクと通信遅延の構造的な原因
- ZTNAとVPNの決定的な違い(アプリ単位の最小権限認可・端末検証・ダークインフラ)
- 中小企業が初期費用ゼロ・月額数百円から導入できる主要ZTNA製品(Cloudflare One・Tailscale・Twingate等)の比較と費用相場
- 既存VPNと並行稼働しながら安全に完全移行する3ステップロードマップ
なぜ今VPNからZTNAなのか?境界型防御の限界と決定的な違い
企業のリモートアクセス環境において、長年標準として使われてきたVPNからZTNA(Zero Trust Network Access)への移行が急速に進んでいます。その背景には、単なる技術のトレンドではなく、従来の「社内は安全・社外は危険」という境界型防御(ペリメータモデル)が現代のクラウド業務環境や高度化するサイバー攻撃に対応できなくなったという構造的な問題が存在します。ここでは、VPNが抱える3つの限界と、それを克服するZTNAの3つの決定的な違いを体系的に整理しましょう。
VPN機器の脆弱性を狙うサイバー攻撃と横展開の危険性
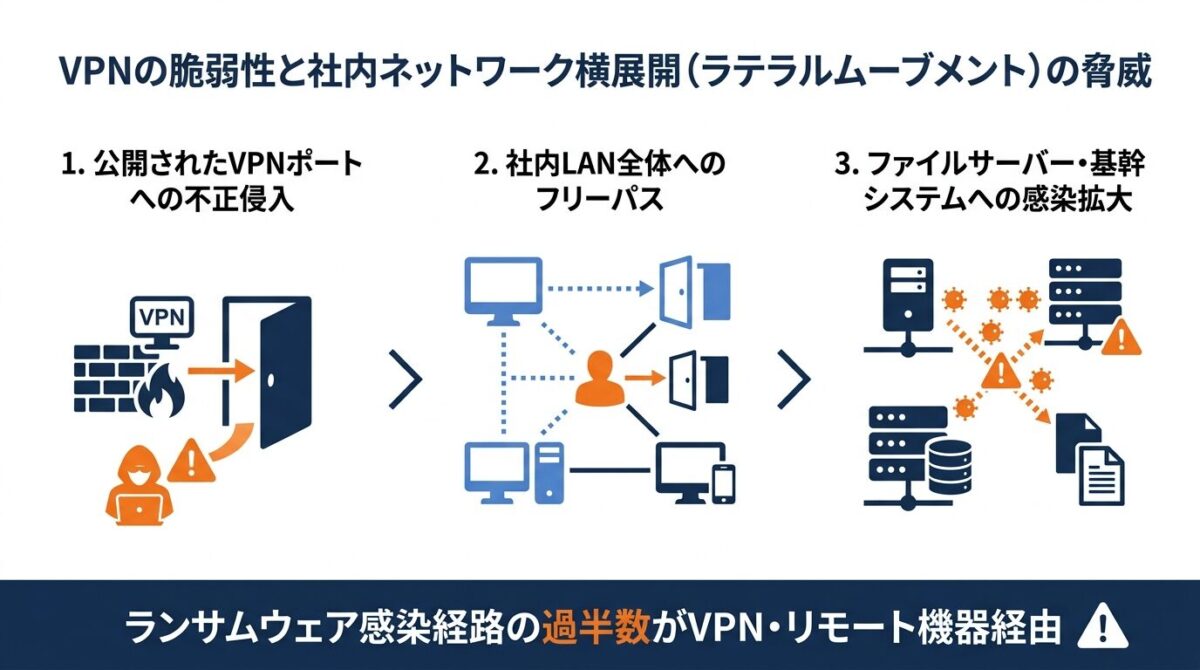
従来のVPNが抱える最大のリスクは、インターネット上に公開されたVPNゲートウェイの脆弱性が狙われやすく、一度突破されると社内ネットワーク全体への広範なアクセスを許してしまう点にあります。
VPNは本来、離れた拠点や外出先の端末を「社内LANの延長線上」として接続する技術です。そのため、IDとパスワード(あるいは証明書)による入口の認証さえ通過すれば、原則として社内サブネット全体への到達が可能になります。米国土安全保障省サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA「Modern Approaches to Network Access Security」)の共同ガイドラインでも、VPN機器の既知の脆弱性悪用やセッション乗っ取りが企業ネットワーク全体への侵害に直結する危険性が強く警告されています。
攻撃者がフィッシングや脆弱性悪用によってVPNの認証を突破すると、社内のファイルサーバーやActive Directory、バックアップサーバーを次々と探索して感染を広げる「ラテラルムーブメント(内部横展開)」を実行します。警察庁のサイバー空間をめぐる脅威の情勢調査においても、国内のランサムウェア被害における初期侵入経路の過半数がVPN機器やリモートデスクトップなどの外部公開機器を経由している実態が報告されているのです。
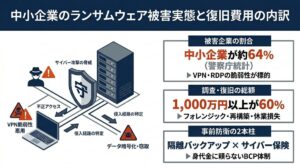
また、中小企業においては専任のセキュリティ担当者が不在であるケースも多く、VPN機器の緊急ファームウェア更新(パッチ適用)が間に合わないまま放置されやすいという運用面の課題も深刻です。万が一ランサムウェアに感染した場合の調査フォレンジック費用や事業停止による損害については、中小企業のランサムウェア被害実態と復旧費用の内訳や対策を解説(※順次公開予定)でも詳しく分析していますが、数千万円規模の致命的な被害につながる前に「侵入される入り口」と「侵入後の到達範囲」を切り離す設計への転換が求められます。
多要素認証(MFA)をVPNに導入していても、VPN機器自体のOS脆弱性(認証バイパスやリモートコード実行など)を突かれた場合には不正侵入を防ぎきれないケースがある点に注意してください。
テレワーク普及によるVPN回線の通信速度低下と帯域逼迫
セキュリティ上の脅威に加えて、現場の社員や情報システム部門を悩ませているのが、テレワーク時の通信速度低下とWeb会議の遅延です。
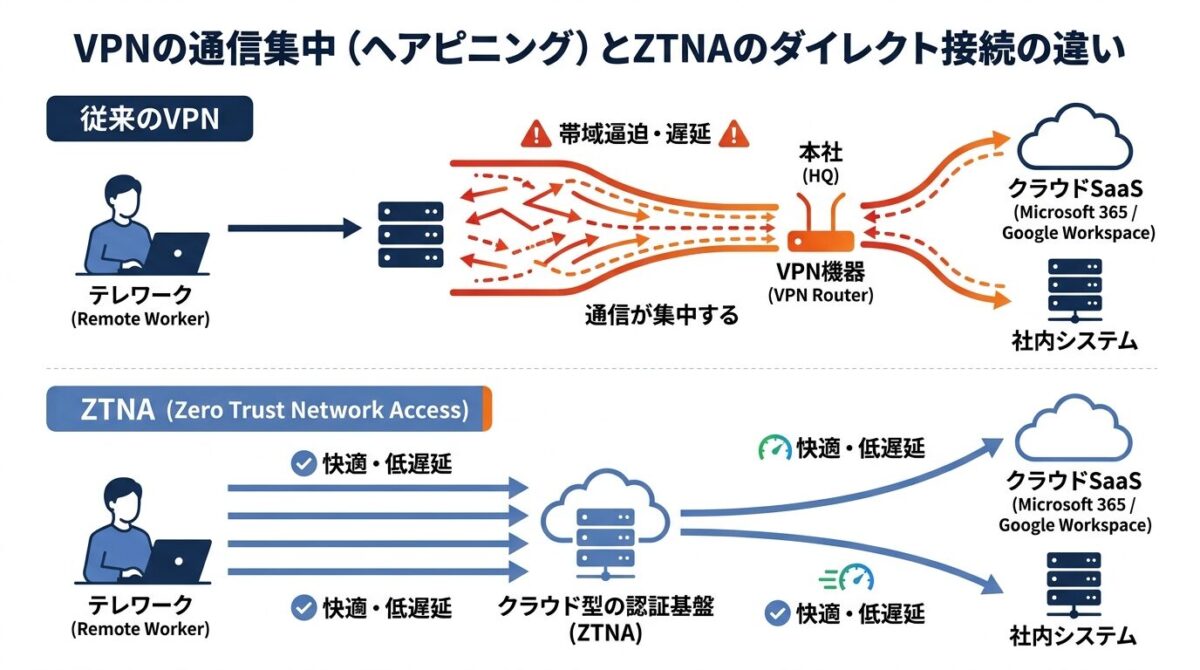
従来のリモートアクセスVPNでは、社外の端末からクラウドサービス(Microsoft 365やGoogle Workspace、Boxなど)へアクセスする際にも、すべての通信を一度本社のVPNルーターへ集約してからインターネットへ折り返す「ヘアピニング(通信の集中折り返し)」と呼ばれる構成が一般的でした。この構成では、外出先や自宅から接続する社員が増えるほど本社側のインターネット回線とVPN装置のセッション処理能力がボトルネックとなり、通信帯域が激しく逼迫してしまいます。
結果として、「オンライン商談中にZoomやTeamsの音声が途切れる」「大容量の設計データや動画ファイルの共有に何十分もかかる」といった業務上のストレスが常態化するでしょう。回線増強や上位モデルのVPNルーターへの買い替えには数十万円から数百万円の設備投資が必要となるため、ハードウェアの性能上限に縛られない通信アーキテクチャへの見直しが不可欠となっています。
クラウドサービス利用拡大に伴う境界型ネットワークの破綻
業務データの保管場所が社内サーバーからクラウドSaaSへと移行したことで、「社内ネットワークの境界線さえ守れば安全である」という前提そのものが成立しなくなっている点も見逃せません。
米国立標準技術研究所が策定したゼロトラストの国際的な標準指針(NIST SP 800-207「Zero Trust Architecture」)では、企業の情報資産がオンプレミスと複数のクラウドに分散し、従業員や業務委託先が多様な場所・端末からアクセスする現代において、ネットワーク上の位置(社内LANにいるかどうか)だけで暗黙の信頼を与えるべきではないと定義されています。
営業支援システム(CRM)やクラウド会計、ビジネスチャットなど、日々の業務の大半がインターネット上のクラウドで完結する環境では、わざわざ本社LANへトンネルを張るVPNは実態に合いません。独立行政法人情報処理推進機構の資料(IPA「ゼロトラスト導入指南書」)でも指摘されているとおり、守るべき境界を「オフィスのネットワーク」から「個々のユーザー・端末・アプリケーション」へと再定義することがゼロトラスト移行の出発点となります。
ネットワーク全体ではなくアプリケーション単位で認可する仕組み
ここから、ZTNAとVPNの決定的な違いを3つの側面に分けて見ていきましょう。1つ目の最大の違いは、アクセスを許可する単位が「ネットワーク全体(IPサブネット)」ではなく「個別のアプリケーション(リソース単位)」である点です。
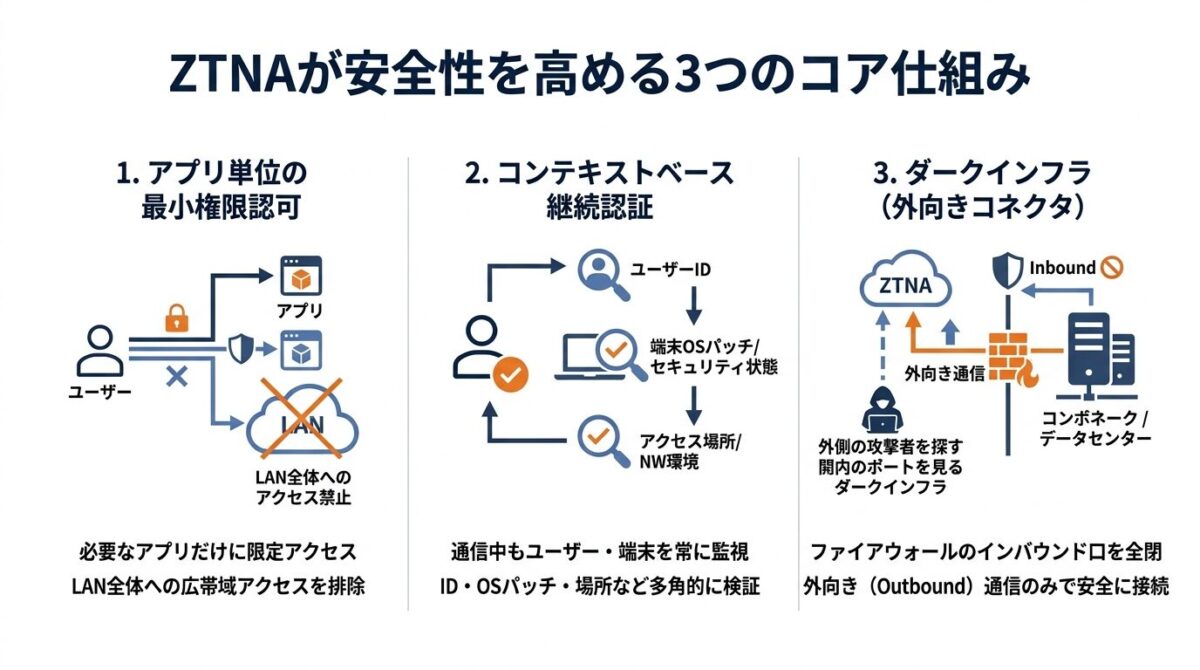
ZTNAでは、ユーザーが認証を通過したとしても社内LAN全体には接続させません。「営業部のAさんには顧客管理Webアプリ(ポート443)のみ」「経理部のBさんには会計サーバーのみ」「外部の保守ベンダーには指定サーバーのSSH接続のみ」というように、業務に必要な最小限のアプリケーションへの通信経路だけをピンポイントで仲介します。
| 比較項目 | 従来の企業向けVPN(境界型防御) | ZTNA(ゼロトラスト型アクセス) |
|---|---|---|
| アクセス許可の対象 | 社内ネットワーク全体(IPサブネット単位) | 明示的に許可された個別アプリケーションのみ |
| 認証・検証の基準 | 主にID・パスワード・固定証明書(接続時のみ) | ID+端末の健全性・OS状態・場所(継続的に検証) |
| インターネット上の入口 | 固定グローバルIPと待ち受けポートを常時公開 | 社内コネクタからの外向き通信のみで公開ポートゼロ |
| クラウド通信の経路 | 本社VPNルーターを経由し帯域が逼迫しやすい | クラウドエッジ経由で各SaaS・アプリへ直接最適化 |
| 侵入後の横展開リスク | 同一ネットワーク内の他サーバーを探索されやすい | 他サーバーはネットワーク上で不可視(横展開を遮断) |
| 初期導入・機器コスト | 専用ルーター機器の購入・更改・パッチ適用が必要 | クラウドサービス型が中心で専用ハードウェア不要 |
このように、許可されていない社内の他サーバーやPC端末はユーザーから存在すら見えない(IPアドレスのスキャンも届かない)状態になるため、万が一社員の端末がマルウェアに感染したりアカウント情報が窃取されたりしても、社内全域へのラテラルムーブメント(横展開)を構造的に食い止めることが可能です。
端末の安全性や位置情報を検証するコンテキストベース認証
2つ目の違いは、アクセス要求のたびに「誰が(ID)」「どの端末で(デバイス姿勢)」「どのような状況で(コンテキスト)」接続しているかを多角的に検証するコンテキストベース認証にあります。
従来のVPNは「一度ログインしてトンネルが確立されれば、切断するまで信頼し続ける」という静的な仕組みでした。これに対してZTNAは、Microsoft Entra IDやGoogle WorkspaceなどのID管理基盤(IdP)と連携し、アクセス要求のたびに以下のような条件を動的にチェックします。
- ユーザー本人の多要素認証(MFA)が正しく完了しているか
- 会社が承認・管理している端末(クライアント証明書やMDM登録がある端末)か
- 端末のOSバージョンが最新であり、EDRやウイルス対策ソフトが稼働しているか
- 普段と異なる不審な国・地域(海外IPなど)からのアクセスではないか
もし接続中に端末のセキュリティ設定が無効化されたり、権限が変更されたりした場合には、セッションの途中であっても即座にアクセスを遮断できます。個人の私物端末(BYOD)からの不正な情報持ち出しや、盗まれたパスワードだけを使ったなりすましログインを防ぐうえで非常に有効な仕組みといえるでしょう。
インターネットにポートを公開しないダークインフラの安心感
3つ目の決定的な違いは、社内のファイアウォールやルーターにおいて「インターネット向けのインバウンド(待ち受け)ポートを一切開放しない」というダークインフラ(Outbound-onlyコネクタ)の仕組みです。
従来のVPNルーターは、外出先の社員からの接続を受け付けるために、固定グローバルIPアドレスと特定のポート(TCP 443番やUDP 500/4500番など)を常時インターネットへ公開しておく必要がありました。これは言い換えれば、世界中の攻撃者や自動スキャンツール(Shodanなど)に対して「ここに社内への入り口があります」と看板を出しているのと同じ状態です。
一方、Cloudflare AccessやTwingate、Tailscaleなどの最新ZTNAでは、社内サーバーやNASの近くに軽量なソフトウェア「コネクタ」をインストールし、社内側からZTNAのクラウド基盤へ向けて「外向き(アウトバウンド)の暗号化トンネル」を張ります。外向きの通信しか使わないため、社内ルーターのインバウンドポートはすべて閉鎖(ポート開放ゼロ)にできるのが強みです。外部の攻撃者からは社内システムの存在自体が完全に隠蔽されるため、VPN機器のゼロデイ脆弱性を突くポートスキャン攻撃やDDoS攻撃の対象から外れるという大きな安心感が得られます。
- 従来のVPNは公開ポートの脆弱性が狙われやすく、侵入後の社内横展開(ラテラルムーブメント)や通信集中の遅延が課題となっている
- ZTNAは「ネットワーク全体」ではなく「許可されたアプリ単位」で最小権限アクセスを付与し、他サーバーを不可視化する
- IDだけでなく端末のOS状態や管理証明書を確認するコンテキスト認証と、公開ポートをゼロにするダークインフラで安全性を高める
中小企業でも無理なく導入できる主要ZTNA製品比較とコスト感
「ゼロトラストやZTNAは大企業が数千万円かけて導入するもの」というイメージを持たれがちですが、現在は従業員10名〜100名規模の中小企業が初期費用ゼロ・月額数百円から手軽に導入できるクラウド型ZTNAサービスが充実しています。ここでは、X(旧Twitter)上の情シス担当者の口コミ調査や各社の公式公開価格をもとに、中小企業が選びやすい主要製品と予算設計の目安を確認していきましょう。
Cloudflare OneやTailscaleなど低コストで始められる製品比較
当サイトがX(旧Twitter)上の情シス担当者・エンジニアによるZTNA導入に関する実在ポスト10件を独自に調査・分類したところ、「大企業向けのフル機能SASE(Zscaler等)は高価で手が出ないが、Cloudflare AccessやTailscale、Entra Private Accessなら中小企業や少人数チームでも低コストでポート開放を廃止できた」という実践的な評価が多数を占めていました。
実際にVPNからZTNAへ切り替えたエンジニアの生の声を見てみましょう。
自分とこはもう外部にポートは解放してないっすね。。cloudflareのZTNAに切り替えましたわ。 (出典:X(旧Twitter)@cheki_ 氏のポスト)
さらに、従来のSSL-VPN機器の脆弱性対応に限界を感じて移行した事例も報告されています。
自宅にZTNAとして Microsoft Entra Private Access を導入した もともと自宅にリモートアクセス用のVPNはなかった(FortigateのSSL-VPNを一時期使っていたが危なすぎてやめた・・)が不在時のPC/NWトラブルで家族が困ることが最近何度かありニアリアルタイムで脆弱性対応が必要なパブリックIPを持つ従来のVPNではなくZTNA導入を決めた (出典:X(旧Twitter)@taisama9 氏のポスト)
これらの一次情報からも分かるとおり、現場の技術者は「パブリックIPと公開ポートを持ち、リアルタイムな脆弱性パッチ対応に追われるSSL-VPNの運用リスク」を嫌い、ポート開放不要のクラウドZTNAへ移行しています。一方で、製品選びを誤ると「オーバースペックで費用が高すぎる」という失敗も起きやすいため、自社の利用目的に合った軽量ZTNAを選ぶことが重要です。
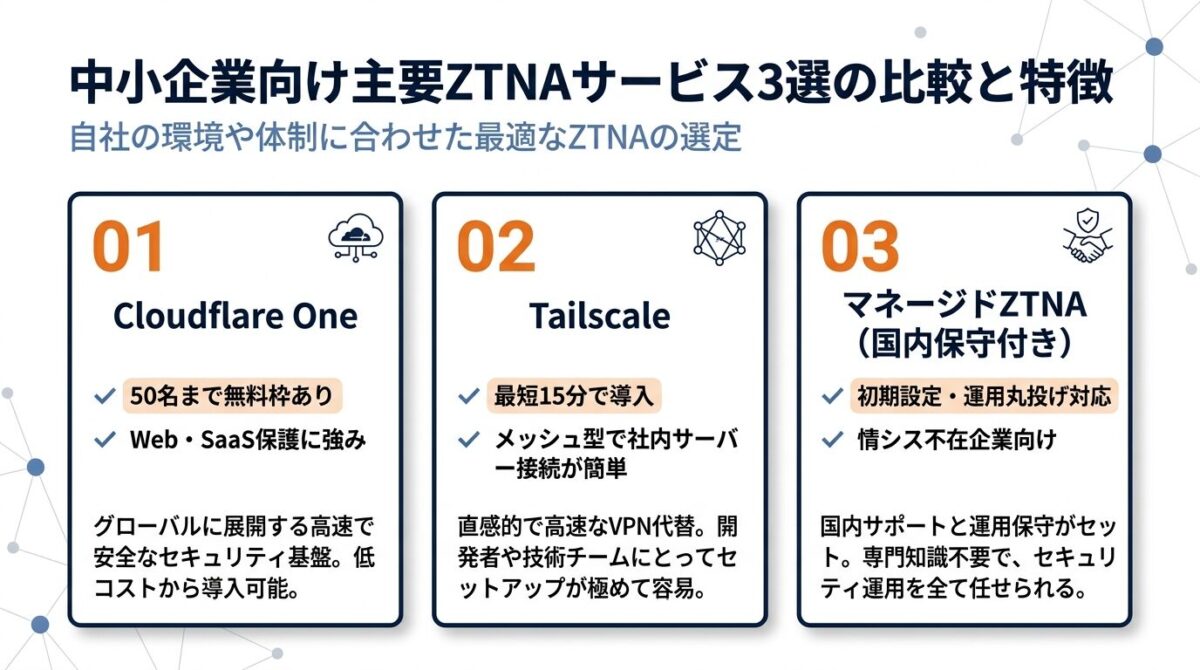
中小企業が導入しやすい代表的な4つのZTNAサービスについて、2026年10月時点の公式公開価格(1米ドル=150円換算の参考値)と特徴を比較表にまとめました。
| サービス名 | 主な特徴と強み | 公式公開価格(1ユーザー月額) | 無料枠・契約上の注意点 | 向いている中小企業のタイプ |
|---|---|---|---|---|
| Cloudflare One(Access) | 社内Webアプリ・SSH等のブラウザ経由アクセスに強み。SWG/DNS保護も統合可能 | Free:0ドル / Pay-as-you-go:7ドル(約1,050円) | 50ユーザーまで無料枠あり。高度なログ保持やサポートは有料版 | 50名以下でコストを抑えて社内WebやSaaS統制から始めたい企業 |
| Tailscale | WireGuardベースの高速P2Pメッシュ接続。最短15分で社内NASやサーバーへ接続 | Standard:8ドル(約1,200円) / Premium:18ドル(約2,700円) | Personal無料枠は非商用。ビジネス利用はStandard以上を推奨 | ファイルサーバー(NAS)や開発環境への接続を簡単に構築したい企業 |
| Twingate | 既存ネットワーク構成を変えずにコネクタ導入だけでリソース単位の制御を実現 | Teams:5ドル(約750円) / Business:10ドル(約1,500円) | Starter枠は5名まで。Entra IDやEDR連携はBusinessプラン以上 | 既存の社内IPやDNS構成を維持したまま素早く脱VPNしたい企業 |
| Cisco Secure Access | ZTNAとクラウドVPN(VPNaaS)を併用でき、Web保護まで一元管理が可能 | 個別見積もり(パートナー経由) | ユーザー型契約は原則最低50ユーザーから。複数年契約が標準 | 従業員50名以上で国内ベンダーの構築・保守支援を受けたい企業 |
各サービスには明確な得意領域があります。社内Webシステムや業務SaaSのアクセス制御を中心に、まずはライセンス費用ゼロで試したい50名以下の企業には「Cloudflare One(Cloudflare Access)」が有力な選択肢となります。一方、社内のWindowsファイルサーバー(SMB)やNAS、リモートデスクトップ(RDP)への接続が多く、ネットワーク知識が浅い担当者でも直感的に設定したい場合は「Tailscale」や「Twingate」が非常に扱いやすい設計です。
すでにMicrosoft 365 Business PremiumやEntra ID P1/P2を全社導入している企業であれば、追加アドオンで利用できる「Microsoft Entra Private Access」も、既存のID・条件付きアクセスポリシーをそのまま流用できるため有力な候補になります。
初期費用ゼロで月額数百円から運用できる予算設計の目安
中小企業がVPNの更改(リプレース)とZTNAへの移行をコスト面で比較する際は、単なる月額ライセンス料だけでなく「ハードウェア購入費」「保守・パッチ運用の人件費」を含めた3年間の総所有コスト(TCO)で試算することが大切です。
たとえば従業員30名規模の中小企業で比較してみましょう。従来の法人向けVPNルーター(UTM一体型など)を導入・更改する場合、機器本体と初期構築費用で40万〜80万円程度、さらに年間のライセンス・ハードウェア保守費用として年10万〜20万円前後がかかります。これに加えて、脆弱性が発表されるたびに情報システム担当者が夜間や休日にファームウェア更新作業を行う見えない人件費が発生するのです。
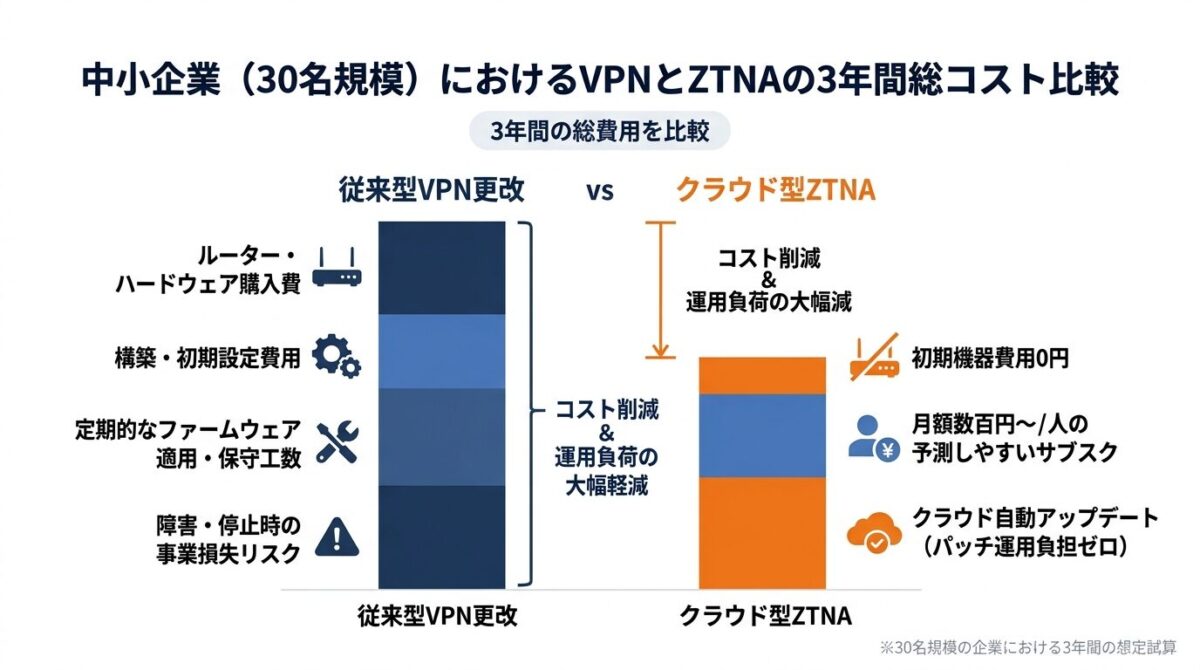
これに対し、クラウド型のZTNA(月額5〜8ドル/ユーザーのプラン)を30名で契約した場合、専用ハードウェアの購入費は0円となります。月額ランニングコストは全社合計で月2万2,500円〜3万6,000円(年間約27万〜43万円)程度に収まり、クラウド基盤側のアップデートはベンダーが自動で行うため、機器のパッチ適用負担もなくなります。さらにCloudflare Oneの無料枠(50ユーザーまで)を活用してスモールスタートすれば、ライセンス費用を抑えながら検証を進めることも可能です。
| コスト項目 | 従来型VPNルーター更改(オンプレミス機器) | クラウド型ZTNA導入(1名あたり月額750〜1,200円想定) |
|---|---|---|
| 初期ハードウェア機器費用 | 約30万〜60万円(ルーター本体・予備機) | 0円(既存の社内サーバーや小型PCをコネクタに活用可能) |
| 初期設計・構築作業費 | 約20万〜40万円(外部ベンダー委託時) | 0円〜30万円(自社設定なら0円、導入支援委託時は別途) |
| 3年間の月額・保守費用合計 | 約30万〜60万円(機器保守・年間ライセンス) | 約81万〜130万円(30名分のクラウドサブスクリプション) |
| 脆弱性パッチ適用の運用負荷 | 高(年数回の緊急ファームウェア更新・再起動) | 低(クラウド基盤とコネクタの自動アップデートで省力化) |
| 従業員増減への柔軟性 | 同時接続数の上限により上位機器への買い替えが必要 | 1アカウント単位で即座に追加・削減が可能(無駄なし) |
ただし、ZTNAの導入予算を組む際には「ライセンス単価×人数」以外に、以下の周辺要素もあらかじめ確認しておくと予算超過を防げます。
- ID管理基盤(IdP)のライセンス:Google WorkspaceやMicrosoft Entra IDなど、SAML/OIDC連携や多要素認証が使えるプランを契約しているか
- コネクタ稼働用の環境:社内LAN側に置くコネクタソフトを動かすための既存サーバー、仮想マシン(VM)、または小型PCが用意できるか(冗長化のため2台推奨)
- 監査ログの保存期間:無料プランや最安プランではアクセスログの保持期間が24時間〜数日間に制限される場合があるため、セキュリティ監査で数ヶ月分のログ保管が必要か
- X上の情シス現場でも、公開ポートの維持リスクを避けてCloudflare AccessやTailscale等の軽量ZTNAへ移行する動きが広がっている
- 中小企業向けZTNAは1ユーザーあたり月額約5〜8ドル(約750〜1,200円)が相場であり、50名まで無料のプランも存在する
- 3年間の総コスト(TCO)で比較すると、ハードウェア購入費ゼロ・パッチ運用負荷ゼロのZTNAはVPN更改と比べても十分に現実的な予算で運用できる
既存VPNからZTNAへの安全な3ステップ移行ロードマップ
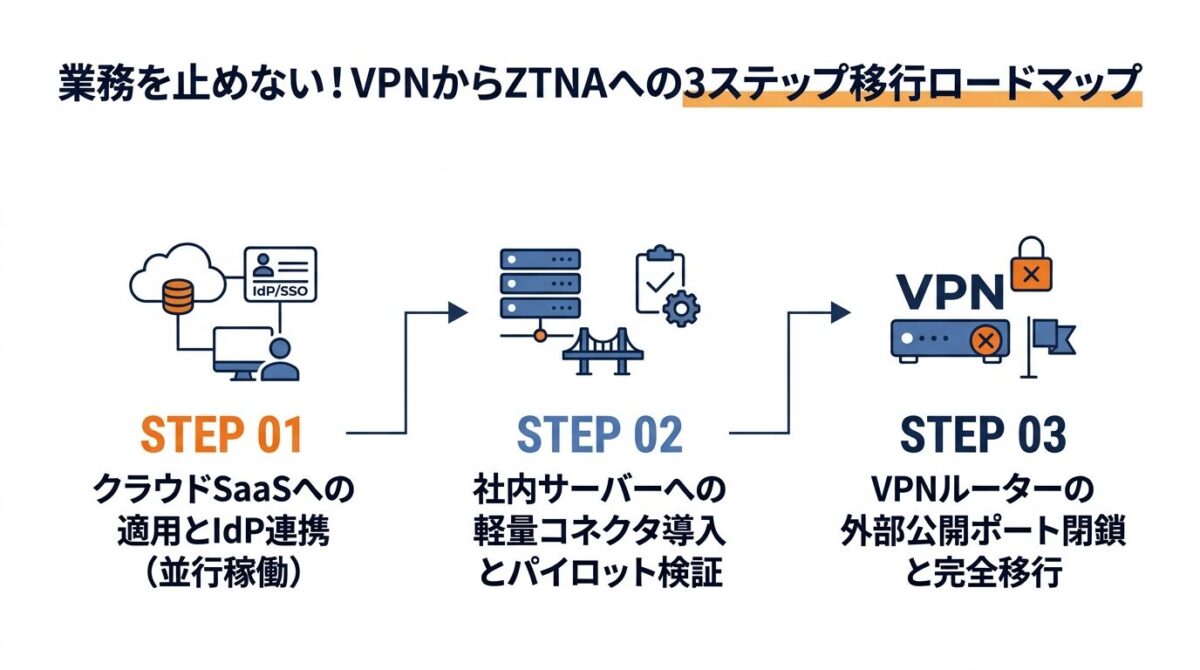
VPNからZTNAへの移行で失敗しないための鉄則は、「いきなり明日から全社のVPNを止める(ビッグバン移行)」のではなく、「既存のVPNを残したまま、重要度の高いシステムや特定の部署から段階的にZTNAへスライドさせる(並行稼働)」ことです。NISTのゼロトラスト指針でも、既存インフラと共存しながら段階的に移行するアプローチが推奨されています。ここでは、中小企業が業務を止めずに安全に移行を完了させる3ステップのロードマップを解説しましょう。
ステップ1:重要クラウドSaaSへのZTNA適用と並行稼働
最初のステップ(目安期間:2〜4週間)は、現状の通信の棚卸しとID管理基盤(IdP)の整理、そしてWebブラウザ経由で利用する社内システムやクラウドSaaSへのZTNA適用です。
まずは「誰が・どの端末から・社内のどのサーバー(またはポート)へ接続しているか」をリストアップしましょう。そのうえで、Microsoft Entra IDやGoogle WorkspaceなどのIdP側で部署グループ(営業・経理・開発・外部委託など)を整理し、多要素認証(MFA)を有効化します。
準備が整ったら、既存のVPNはそのまま稼働させた状態で、まずは依存関係がシンプルな「社内Webアプリ(勤怠管理や社内ポータルなど)」や「外部委託先がアクセスする特定サーバー」をZTNAの保護対象に設定してください。情報システム部門や一部のパイロット部署(5〜10名程度)にZTNAクライアントを導入し、以下の項目をテストします。
- 許可された社員が、VPNを接続しなくてもZTNA経由でスムーズに業務システムへアクセスできるか
- 許可されていない他部署の社員や、条件を満たさない未承認端末からのアクセスがポリシー通りにブロックされるか
- Web会議(ZoomやTeams)と併用した際に、従来のVPNのような通信遅延や切断が解消されているか
並行稼働の期間中は、「ZTNA側でアクセスを拒否されたユーザーが、古いVPNに繋ぎ直せば裏道としてアクセスできてしまう」という状態になりがちです。ZTNAへの移行が完了したアプリケーションや部署から順番に、古いVPN側のファイアウォール許可ルールを狭めていくことが重要なポイントとなります。
ステップ2:社内オンプレミスサーバーへのコネクタ導入
第2のステップ(目安期間:1〜2ヶ月)では、対象範囲を全社員へ広げるとともに、社内LANにあるオンプレミスのファイルサーバー(NAS・Windows Server)や基幹業務システム、リモートデスクトップ環境へZTNAコネクタを導入します。
社内ネットワーク内のサーバーや仮想マシンにZTNAのコネクタ(軽量ソフトウェア)をインストールすると、コネクタが外向き通信(TCP/UDP 443等)でZTNAクラウド基盤と暗号化トンネルを確立します。このとき、単一障害点(SPOF)を防ぐために、別々の物理マシンまたは仮想マシンに2つのコネクタを入れて冗長化構成にしておくと、片方のサーバー再起動時にも業務が止まりません。
| 移行フェーズ | 主な実施作業と対象システム | 目安期間 | 次ステップへ進む完了判定基準 |
|---|---|---|---|
| ステップ1:基盤整備と並行稼働 | 通信棚卸し、IdP(MFA・部署グループ)整理、社内Webアプリでの少人数テスト | 2〜4週間 | パイロット社員がVPNなしで対象Webアプリを利用でき、拒否ルールが正常動作すること |
| ステップ2:社内サーバーへの拡大 | 社内LANへの冗長化コネクタ導入、ファイルサーバー(NAS)・基幹系への全社展開 | 1〜2ヶ月 | 全社員および外部委託先の日常業務がリモートアクセスVPNなしで完結すること |
| ステップ3:公開ポート閉鎖と撤去 | 残存通信ログの確認、ルーターの外部公開ポート閉鎖、VPNアカウント・証明書の失効 | 2〜4週間 | ファイアウォールのインバウンド開放ポートがゼロになり、不要VPN機器が停止していること |
なお、社内に古いレガシー業務ソフト(特殊な動的ポートを使うクライアント・サーバー型システムなど)がある場合や、工場・支社間を常時接続する「拠点間通信(サイト間VPN)」がある場合は、無理にすべてを一度にZTNA化する必要はありません。拠点間通信は拠点間IPsec-VPNとして分離管理し、社員や外部委託先が外から繋ぐ「リモートアクセスVPN」を優先してZTNAへ置き換えるだけでも、ランサムウェアの侵入リスクは大幅に低減できます。
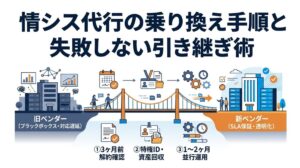
もし社内にネットワーク設定やIdP連携を行える専任担当者がいない場合や、既存のIT保守業者から「うちは従来のVPNしか対応できない」と言われた場合は、ゼロトラスト対応に強いITアウトソーシングへ切り替えるのも一つの手です。ベンダー選定や安全な引き継ぎ手順については、情シス代行の乗り換え手順と失敗しないベンダー変更の引き継ぎ術(※順次公開予定)で詳しく解説していますのであわせて参考にしてください。
ステップ3:VPNルーターの外部公開ポート閉鎖と完全移行
最終ステップ(目安期間:2〜4週間)は、リモートアクセスVPNの停止と、インターネットに公開していた待ち受けポートの完全閉鎖です。実は、移行プロジェクトにおいて最も重要かつ見落とされやすいのがこの「後片付け(撤去)」の工程といえます。
社員全員がZTNAを使うようになっても、ルーターのVPN機能と公開ポートがオンのまま放置されていれば、攻撃者はその古いVPNポートを突いて社内へ侵入できてしまいます。CISAのガイドラインでも「使われていないがインターネットに露出したままのVPNゲートウェイ」が重大な侵害原因になっていると指摘されています。以下のチェックリストをすべて満たしたことを確認したうえで、公開ポートを閉鎖しましょう。
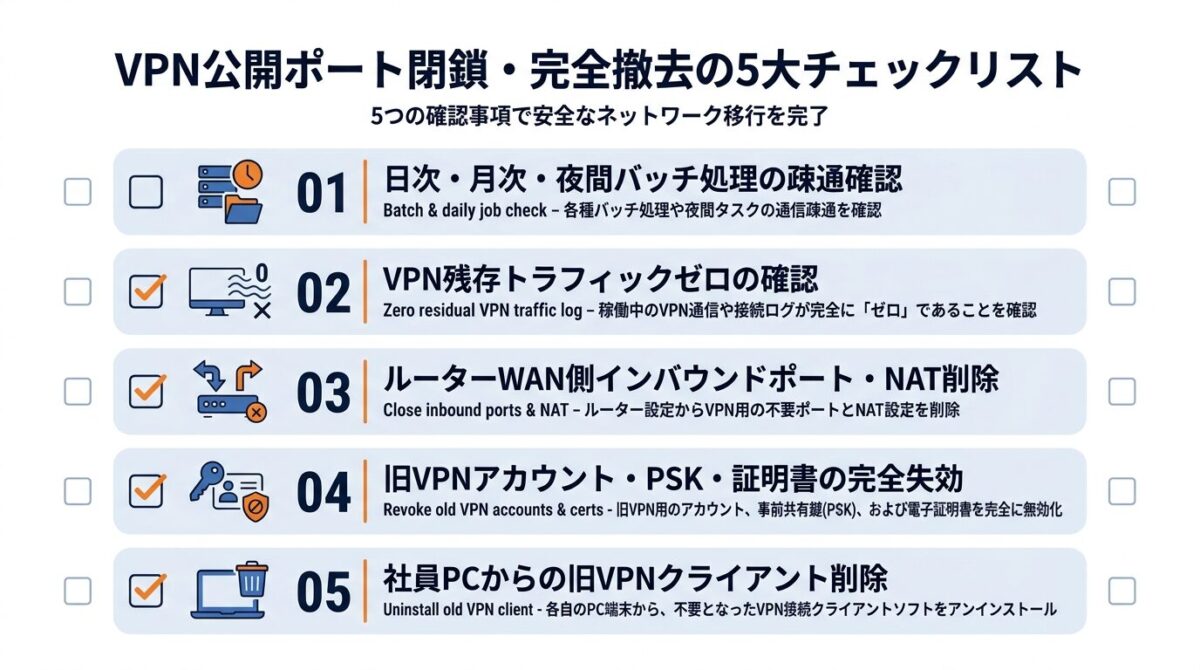
- 日次業務だけでなく、月末・月初処理や夜間の自動バッチ処理もVPNなしで問題なく稼働しているか
- VPNルーターの通信ログを1〜2週間監視し、正規社員や外部委託先からの残存トラフィックがゼロになっているか
- ファイアウォール/ルーターのWAN側設定で、VPN用のインバウンド公開ポートおよびNAT転送ルールを削除したか
- 旧VPN機器に登録されていたローカルアカウント、事前共有鍵(PSK)、クライアント証明書をすべて失効・削除したか
- 社員のPC端末から古いVPNクライアントソフト(FortiClient等)や接続プロファイルをアンインストールしたか
また、1人社長や少人数法人で専任の情シスを置かずにセキュリティ基盤を維持するコツについては、ひとり情シスや少人数企業のIT外部委託とセキュリティ運用ガイド(※順次公開予定)でも紹介しているとおり、導入後の「退職者アカウントの即時停止」や「四半期に1回のアクセス権限棚卸し」をルール化しておくことで、ゼロトラストの安全性を長く保つことが可能です。
まとめ:ZTNAとVPNの違いを理解し中小企業のゼロトラスト移行を進めよう
本記事では、ZTNAとVPNの構造的な違いから、中小企業でも無理なく導入できる主要ZTNA製品の比較、そして業務を止めずに段階的に移行する3ステップのロードマップまでを解説しました。
最後に、この記事の重要ポイントを振り返りましょう。
- VPNとZTNAの決定的な違い:VPNは「社内ネットワーク全体」へ接続させるため侵入後の横展開リスクが高いのに対し、ZTNAは「本人・端末の状態を検証したうえで許可された個別アプリのみ」へ最小権限で接続させる
- ダークインフラによる入り口の隠蔽:ZTNAは社内コネクタからの外向き通信を利用するため、ルーターの外部公開ポートをゼロにでき、脆弱性を狙うスキャン攻撃から自社を隠せる
- 中小企業でも低コストで導入可能:Cloudflare One(50名まで無料枠あり・有料約7ドル/月)やTailscale(約8ドル/月〜)、Twingate(約5ドル/月〜)など、初期機器費用ゼロ・月額数百円から始められる製品が揃っている
- 並行稼働による安全な3ステップ移行:既存のVPNを残したまま「①クラウド・Webアプリへの適用 ➔ ②社内サーバーへのコネクタ導入 ➔ ③VPN公開ポートの完全閉鎖」と段階的に進めることで業務停止リスクを回避できる
ランサムウェアの脅威やテレワークの通信遅延は、「VPNルーターの買い替え」という従来の延長線上の対策では根本解決が難しくなっています。まずは50ユーザーまで無料で試せるCloudflare Oneや、少人数から即日検証できるTailscale・Twingateのトライアル枠を活用し、情報システム部門のPC1台・社内アプリ1つを繋ぐ小さな一歩から、自社のゼロトラスト移行をスタートしてみてはいかがでしょうか。
よくある質問
- ZTNAに移行すると従来の社内VPN機器は完全に不要になりますか?
社員や外部委託先が社外から社内システムへ接続するための「リモートアクセスVPN機器」については、ZTNAへの移行が完了した段階で廃止(またはVPN機能の停止・ポート閉鎖)することが可能です。ただし、本社と支社・工場などの拠点同士を常時接続する「拠点間VPN(サイト間IPsec-VPN)」や、オフィス内のインターネット接続を担うルーター・ファイアウォール機能そのものは引き続き必要となるケースが多いため、用途を分けて整理することをおすすめします。
- 中小企業がZTNAを導入する場合の初期費用と月額ランニングコストの目安は?
クラウド型のZTNAサービスを選ぶ場合、専用ハードウェアの購入が不要なため、自社で設定を行えば初期費用は原則0円です(外部ベンダーに初期設計や導入支援を委託する場合は20万〜50万円程度が相場となります)。月額ランニングコストは1ユーザーあたり月額5〜18ドル(約750〜2,700円)程度が目安となり、従業員30名の企業であれば全社で月額2万〜4万円前後から運用可能です。なお、Cloudflare Oneのように50ユーザーまで基本機能を無料で利用できるプランも用意されています。
- ZTNAを導入すると社員のリモートワーク時の通信速度や接続遅延は改善されますか?
はい、多くの企業で通信速度やWeb会議の安定性が大きく改善されます。従来のVPNでは社外からの通信がすべて本社のVPNルーターに集中(ヘアピニング)して帯域が逼迫していましたが、ZTNAでは本社ルーターを経由せず、クラウド上の高速な中継エッジや暗号化されたP2P経路を通じて目的のアプリケーションへ直接通信するため、ボトルネックが解消されて快適なリモートワーク環境が整うでしょう。
本記事に記載されている各ZTNA/SASE製品の機能仕様、公開価格、無料枠の条件等は2026年10月時点の公式公開情報に基づいています。米ドル建て価格の円換算(1ドル=150円換算)は比較のための参考値であり、為替レートや契約形態(月払い・年払い)、代理店サポート費用の有無によって実際の請求額が変動する点にご留意ください。また、ZTNAの導入はネットワークアクセス経路のリスクを大幅に低減しますが、すべてのサイバー攻撃やマルウェア感染を完全に防ぐことを保証するものではありません。エンドポイント保護(EDR)やバックアップ対策と組み合わせた多層防御を実施のうえ、導入にあたっては各ベンダーの最新公式ドキュメントをご確認ください。

コメント