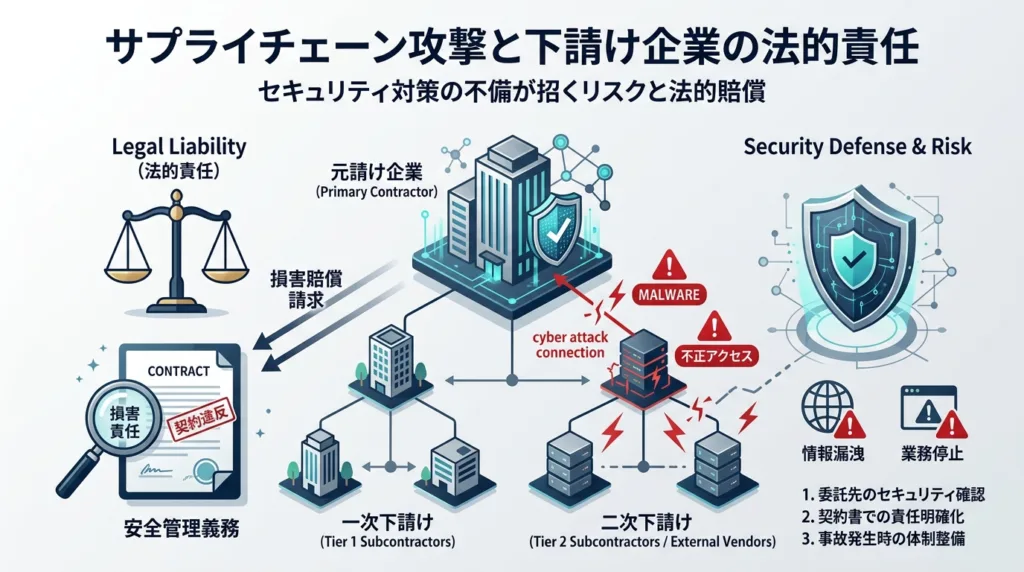
自社のシステムやネットワークがサプライチェーン攻撃の踏み台にされて発注元に被害が及んだ場合、下請け企業に損害賠償義務が自動的に発生するわけではありません。民法415条の債務不履行責任に基づき、契約上の安全管理義務違反や故意・過失、損害との因果関係が厳格に立証されて初めて賠償責任が認められるため、契約書の責任制限条項見直しとサイバー保険による多重防衛が必須となります。
- 踏み台被害=即全額賠償ではなく法的過失の立証が前提
- 契約上の安全管理水準や事故通知義務の事前合意が重要
- 賠償上限キャップ条項の設定とサイバー保険で破綻を防止
 女性
「自社のVPNや社内端末がランサムウェアに感染し、取引先の大手企業にまで不正アクセスが広がってしまいました」
「親会社から巨額の損害賠償を請求されるのではないかと不安ですが、下請け企業は法的にどこまで責任を負うのでしょうか?」
 編集長:カナメ
「サプライチェーン攻撃において、下請け企業は『攻撃の被害者』であると同時に、発注元から見れば『侵入経路の加害者』という二面性を持ちます。
しかし、法的な損害賠償責任は『契約でどのようなセキュリティ義務を定めていたか』『社会通念上必要な注意義務を怠っていたか(過失の有無)』によって厳密に判断されます。
自動的に全額賠償が確定するわけではないため、民法上の責任要件や契約実務、そして自社を守るための防衛策を整理していきましょう。」
企業間取引(BtoB)のデジタル化が進む現代において、情報セキュリティ対策が強固な大手企業を直接狙うのではなく、セキュリティ対策の比較的脆弱な下請け企業や再委託先を踏み台にして標的へ侵入する「サプライチェーン攻撃」が猛威を振るっています。情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」においても、サプライチェーンを狙った脅威は組織向け脅威の第2位に位置付けられています。
もし自社がサイバー攻撃の侵入経路となって親会社や取引先の操業停止・情報漏えいを引き起こした場合、取引先から多額の調査費用や損害賠償を請求され、最悪の場合は取引停止や企業存続の危機に直結しかねません。法務・情シス担当者は感情的な対立を避け、客観的な法的根拠に基づいて責任の所在と対策を把握しておく必要があります。
本稿では、下請け企業が負う民法上の法的責任から、損害賠償請求の対象範囲、取引基本契約や秘密保持契約(NDA)で見直すべき重要条項、そして最低限クリアすべきセキュリティ基準まで詳しく解説していきましょう。
💡 取引先から送られてくるセキュリティチェックシートの対応法を知りたい方へ
発注元からのセキュリティ監査への回答手順や虚偽回答のリスクはこちらで解説しています。
→ セキュリティ調査票の正しい回答手順と実務対策ガイド(※順次公開予定)
- 1 | 中小企業がサイバー攻撃の踏み台にされた場合の法的責任
- 1-1 | サプライチェーン攻撃で下請け企業が狙われる構造と侵入の手口
- 1-2 | 債務不履行責任(民法415条)における善管注意義務と過失の判断基準
- 1-3 | 契約関係のない第三者に対する不法行為責任(民法709条)の成立要件
- 1-4 | 法的責任の体系比較表
- 2 | 取引先からの損害賠償請求はどこまで認められるか?実務上の判断要素
- 2-1 | 通常生ずべき損害と特別損害(民法416条)の範囲と予見可能性
- 2-2 | 過去の裁判例から見るフォレンジック調査費用や復旧費用の賠償認定
- 2-3 | 損害賠償請求の対象範囲と認定判断表
- 2-4 | 個人データ漏えい時における委託元・委託先の報告義務と通知ルール
- 3 | 取引基本契約・秘密保持契約(NDA)で見直すべきセキュリティ条項
- 3-1 | 安全管理措置の具体的基準と過度なセキュリティ要求への価格交渉
- 3-2 | 再委託の事前承諾とインシデント発生時の即時通知ルールの策定
- 3-3 | 損害賠償額の制限条項(責任上限キャップ)と免責事由の設計
- 3-4 | 契約見直しにおける重要条項チェックリスト
- 3-5 | 万が一の事故に備えるサイバーセキュリティ保険の補償範囲と活用法
- 3-6 | 取引先を失わないための最低限のセキュリティ水準と是正計画ロードマップ
- 3-7 | まとめ:サプライチェーン攻撃への法的備えと契約防衛で信頼を守ろう
中小企業がサイバー攻撃の踏み台にされた場合の法的責任
 女性
「当社のような中小企業がハッキングの踏み台にされた場合、法律上どのような責任を問われるのでしょうか?」
「悪質なハッカーによるサイバー攻撃の被害者であるにもかかわらず、損害賠償を支払わなければならないのですか?」
編集長:カナメ
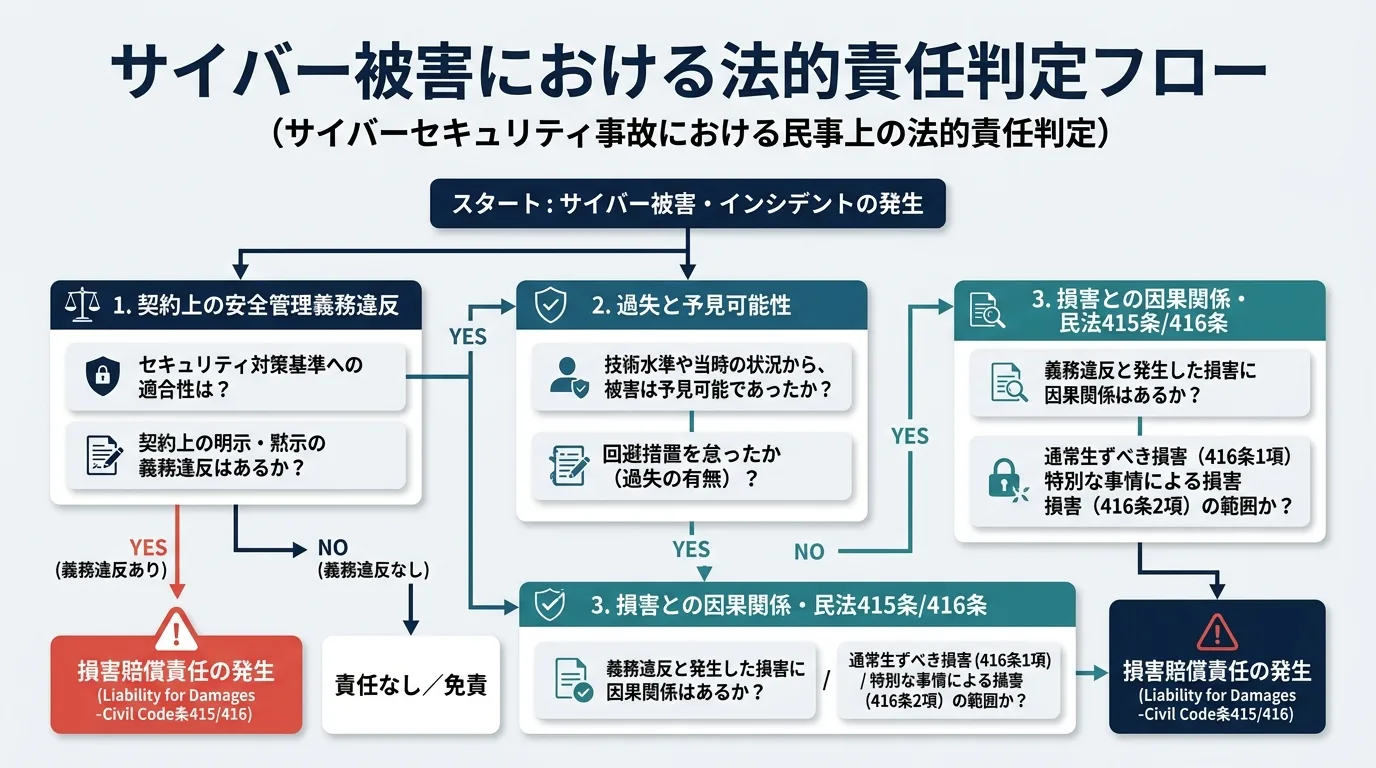
「法律上、損害賠償責任が発生するかどうかは『契約上の義務違反(債務不履行)』または『故意・過失による権利侵害(不法行為)』のいずれかに該当するかで判断されます。
単に『侵入経路になった』という事実だけで無制限に責任を負うわけではなく、当時の技術水準に照らして適切な安全管理措置を講じていたかが焦点となります。
民法上の2大法的責任と過失の判断枠組みを正確に理解していきましょう。」
サプライチェーン攻撃における法的責任を整理する際、まず理解すべきは「契約関係にある取引先に対する責任(契約責任)」と「契約関係のない第三者に対する責任(不法行為責任)」の峻別です。
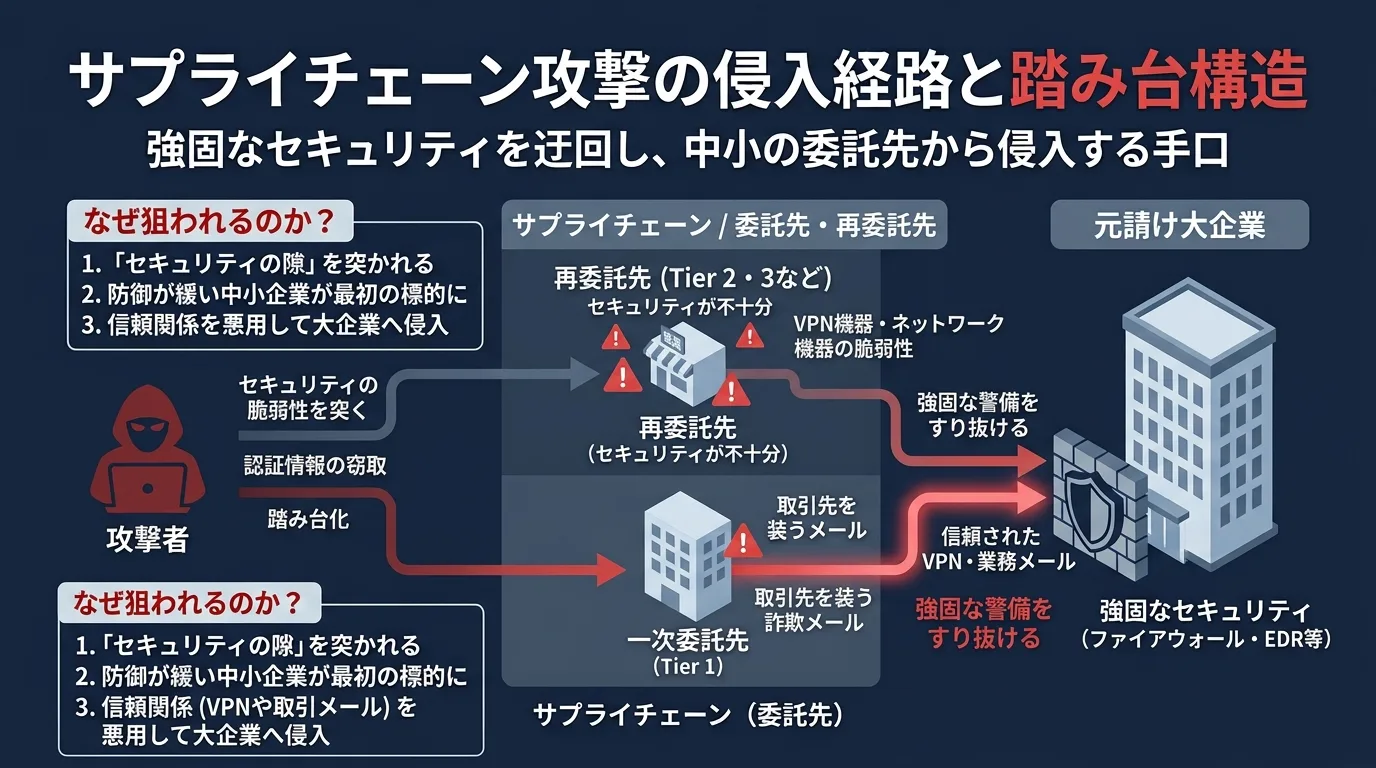
サプライチェーン攻撃で下請け企業が狙われる構造と侵入の手口
サイバー攻撃者が大手企業を標的にする場合、正面からの侵入はファイアウォールやEDR(エンドポイント検知・対処)、SOC(監視センター)によって強固に防御されているため容易ではありません。そこで攻撃者は、標的企業と常時接続されている「保守用VPN」「受発注システム」「共有クラウド環境」を持つ中小下請け企業をターゲットに定めます。
中小企業では、テレワーク用VPN機器のファームウェア更新が放置されていたり、管理者のパスワードが単純であったり、多要素認証(MFA)が導入されていないケースが散見されます。攻撃者はこうした脆弱性を突いて下請け企業の社内ネットワークへ侵入し、正規の認証情報を窃取した上で、あたかも「正当な下請け担当者」として親会社のシステムへ侵入を拡大(ラテラルムーブメント)させていくのです。
踏み台攻撃の典型的な侵入ルート
- 古いVPN機器の既知の脆弱性(パッチ未適用)からの初期侵入
- 業務委託用ID・パスワードの使い回しや漏洩による不正ログイン
- 標的型攻撃メールによるマルウェア感染と端末の遠隔操作
- 再委託先(孫請け・外部エンジニア)の私用端末を経由した侵入
債務不履行責任(民法415条)における善管注意義務と過失の判断基準
取引先である発注元企業に対して問われる法的責任の主軸となるのが、民法第415条第1項に規定される「債務不履行責任」です。
発注元と下請け企業の間における安全管理義務
製造委託契約やシステム開発委託契約において、下請け企業は業務遂行義務だけでなく、付随的義務として「発注元の機密情報や接続環境を適切に保護すべき安全管理義務(善管注意義務)」を負っていると解釈されます。
民法第415条第1項(債務不履行による損害賠償)
債務者がその債務の本旨に従った履行をしないとき又は債務の履行が不能であるときは、
債権者は、これによって生じた損害の賠償を請求することができる。
ただし、その債務の不履行が契約その他の債務の発生原因及び取引上の社会通念に照らして
債務者の責めに帰することができない事由によるものであるときは、この限りでない。ここで極めて重要なのが、条文のただし書にある「債務者の責めに帰することができない事由(帰責事由=過失)」の有無でしょう。
過失の判断と免責の成立要件
下請け企業が「OSやセキュリティソフトの定期更新」「IPAや経産省ガイドラインに準拠したパスワード管理」「不審な外部アクセスの遮断」など、当時の技術水準や同規模事業者に客観的に期待される注意義務を怠っていなかった場合は、未知のゼロデイ攻撃による侵入であっても帰責事由が否定され、損害賠償義務を免れる余地が存在します。
契約関係のない第三者に対する不法行為責任(民法709条)の成立要件
一方、情報漏えいによって被害を受けた「親会社の一般顧客」や「直接の契約関係にないサプライチェーン上位企業」から責任を追及される場合は、民法第709条に基づく「不法行為責任」が問題となります。不法行為責任が成立するための4要件を以下の表に整理しました。
| 不法行為の成立要件 | 民法上の定義・法的基準 | 立証責任の所在と実務上の判断 |
|---|---|---|
| 1. 故意または過失 | 侵害結果を予見可能であり、回避義務を怠ったこと | 請求者側(顧客・第三者)が立証する必要あり |
| 2. 権利・利益の侵害 | プライバシー権や営業秘密、財産権を侵害した事実 | 個人情報漏えい等の客観的侵害事実で判断 |
| 3. 実損害の発生 | 被害者に具体的な財産的損害や精神的損害が生じたこと | 抽象的な不安だけでなく具体的な損害立証が必要 |
| 4. 相当因果関係 | 過失行為と損害発生の間に社会通念上の因果関係があること | 侵入経路と漏えいデータの直接の結びつきが必要 |
直接の契約関係がない第三者に対しては、「下請け企業がその第三者の損害発生を具体的に予見できたか」という予見可能性が厳格に問われるため、契約責任に比べて責任追及のハードルは格段に高くなります。
法的責任の体系比較表
下請け企業が直面し得る法的責任の全体像を以下の表に整理しました。
| 責任類型 | 根拠条文・法令 | 主な請求者 | 責任成立の要件と立証責任 | 免責の可能性 |
|---|---|---|---|---|
| 債務不履行責任 | 民法第415条 | 直接の発注元・親会社 | 契約上の安全管理義務違反(下請け側が過失なしを反証) | 客観的な善管注意義務を果たしていれば免責可能 |
| 不法行為責任 | 民法第709条 | 契約のない第三者・顧客 | 故意・過失、権利侵害、因果関係(請求者側がすべて立証) | 予見可能性の欠如や相当因果関係の不存在で免責 |
| 行政上の義務 | 個人情報保護法第26条 | 個人情報保護委員会 | 報告対象事態の発生(個人データの漏えい・不正アクセス) | 委託元へ法定通知を行えば報告義務免除の特例あり |
取引先からの損害賠償請求はどこまで認められるか?実務上の判断要素
 女性
「もし自社の過失が認められた場合、発注元に発生した被害額はすべて全額弁償しなければならないのでしょうか?」
「親会社が被った巨額の営業損失や株価下落まで請求されるのか心配です」
編集長:カナメ
「たとえ過失が認定されたとしても、発注元が主張するすべての被害額が賠償対象として認められるわけではありません。
民法416条に基づき、賠償範囲は『通常生ずべき損害(通常損害)』に限定され、多額の逸失利益や慰謝料などの『特別損害』は原則として除外されます。
裁判実務における賠償範囲の境界線と、個人情報保護法上の義務を具体的に見ていきましょう。」
サイバー攻撃によって発注元企業が受ける損害には、原因究明の費用から工場の操業停止損失まで多種多様な項目が含まれます。法律上、どの範囲までが賠償対象となるのかを正確に把握しておくことが自己防衛の第一歩です。
通常生ずべき損害と特別損害(民法416条)の範囲と予見可能性
債務不履行による損害賠償の範囲は、民法第416条によって厳格に枠組みが定められています。
- 第1項:通常損害(通常生ずべき損害):不正アクセスの発生によって当然に発生する客観的な実費(外部専門会社によるフォレンジック調査費用、侵害されたシステムの初期復旧費用、影響を受けた関係者への通知実費など)。
- 第2項:特別損害(特別の事情によって生じた損害):通常の枠を超えた二次的な損害(親会社の工場停止による逸失利益、株価下落による企業価値の毀損、ブランド毀損に対する損害など)。
特別損害は予見可能性がなければ請求不可
民法416条第2項により、特別損害が認められるのは「当事者が契約締結時または事故発生時に、その特別な事情を予見すべきであった場合」に限られるのが原則です。
中小下請け企業に対して、親会社が「数億円の操業停止損失」を全額請求したとしても、下請け企業側が契約時にそこまでの巨額損失を具体的に予見することは困難であるため、裁判では請求が大幅に制限されるケースが一般的といえます。
過去の裁判例から見るフォレンジック調査費用や復旧費用の賠償認定
情報漏えいやサイバーセキュリティインシデントに関する過去の裁判例では、損害項目の客観的妥当性が厳密に精査されています。
例えば、委託先からの情報漏えい事案において、被害企業が支出した「原因調査のための第三者調査委員会費用やフォレンジック調査費用」については、事故の全容解明に客観的に不可欠であった範囲に限り損害として認められる傾向が強いといえます。
一方で、親会社が自主的に支払った「見舞金や商品券の送付費用(500円〜1,000円程度)」については、法的な損害賠償義務に基づく支出ではなく企業の信用維持のための任意支出(過剰対応)とみなされ、下請け企業への全額求償が認められない判例も少なくありません。発注元から請求書が届いたとしても、その内訳を一つひとつ精査することが肝要です。
損害賠償請求の対象範囲と認定判断表
サイバーインシデントにおいて請求されやすい主な損害項目と、法的な賠償認定の目安を以下の表にまとめました。
| 損害項目 | 具体的な内容 | 法的な賠償認定の目安 | 実務上の反論・留意点 |
|---|---|---|---|
| フォレンジック調査費 | 専門セキュリティ業者による原因・経路究明費用 | 原則として認められやすい | 過剰な調査範囲や相場を逸脱した金額には減額主張 |
| システム復旧費用 | 被害サーバーの再構築・OS再インストール費用 | 認められやすい | 新機能追加や最新機器への更新など改良分は控除 |
| 顧客への法定通知費用 | 個人情報保護法に基づく本人宛て郵送・案内費用 | 実費の範囲で認められる | 一括メール配信等で安価に対応できたか精査 |
| 見舞金・お詫び金 | 被害を受けた顧客へ配布した金券・QUOカード代 | 認められないか大幅制限 | 企業の社会的信用維持のための任意支出と主張 |
| 工場の操業停止損失 | 生産ライン停止に伴う売上減少・逸失利益 | 特別損害として原則否定 | 契約時の予見可能性がない限り賠償義務を負わない |
個人データ漏えい時における委託元・委託先の報告義務と通知ルール
委託業務に伴って発注元の個人データを取り扱っていた場合、民事上の損害賠償とは別に個人情報保護法第26条に基づく行政上の報告義務が発生します。
2022年4月施行の改正個人情報保護法により、一定規模以上の個人データ漏えいや、不正アクセスによる漏えい等が発生した場合は、個人情報保護委員会への報告および本人への通知が完全義務化されました。
委託先通知による報告義務免除の特例
個人情報保護法第26条第1項ただし書および施行規則第9条により、委託先企業が漏えい事態を発見した場合、報告義務を負う委託元(発注元)に対して速やかにその旨を通知すれば、委託先自身の委員会報告義務は免除されるという制度が設けられています。
事故発生時に下請け企業が単独で判断して隠蔽したり報告を遅らせたりすると、発注元の初動対応が遅れ、かえって重大な債務不履行責任を問われることになります。発覚後直ちに発注元の担当者へ一次報告を行う体制を確立しておかなければなりません。
取引基本契約・秘密保持契約(NDA)で見直すべきセキュリティ条項
 女性
「親会社や大手取引先から一方的に不利な契約を結ばされないためには、契約書のどこを確認すべきでしょうか?」
「中小企業側から提案できる、法的な防衛条項があれば教えてほしいです」
編集長:カナメ
「取引先との間で交わす取引基本契約書や秘密保持契約書(NDA)に、どのようなセキュリティ条項が盛り込まれているかが命運を分けます。
発注元が提示する契約書には『一切の損害を無制限に賠償する』といった過酷な条項が含まれていることが多いため、必ず事前に修正を求めなければなりません。
自社を守るための5大チェックポイントと、サイバー保険によるリスク移転の手法を確認していきましょう。」
サプライチェーン攻撃のリスクから中小企業を守るための最大の防波堤は、事後の言い訳ではなく「事前に締結する契約書の条項設計」にあります。
安全管理措置の具体的基準と過度なセキュリティ要求への価格交渉
発注元から提示される契約書には、「乙(下請け)は、甲の指定する高度なセキュリティ対策を講じなければならない」といった曖昧かつ過大な条項が記載されがちです。基準が不明確なまま契約を結ぶと、万が一の事故時に「十分な対策を講じていなかった」と過失を追及される原因になります。
契約書には、自社が実施可能な具体的基準(例:「経済産業省サイバーセキュリティ経営ガイドラインに基づく対策」「IPA中小企業向けセキュリティ基本方針の遵守」など)を明記し、義務の範囲を客観的に限定しておくことが重要です。
公取委・経産省の指針に基づく価格交渉
経済産業省および公正取引委員会は、サプライチェーン強化に向けた指針において「発注側が下請け企業に対して有償のセキュリティソフト導入や第三者認証の取得を義務付けながら、その増加費用について明示的な協議を行わず単価を据え置く行為は、下請法や独占禁止法(優越的地位の濫用)上問題となるおそれがある」と明記しています。
過度なセキュリティ投資を要求された場合は、費用の価格転嫁や委託料の見直しを堂々と交渉すべきといえます。
再委託の事前承諾とインシデント発生時の即時通知ルールの策定
多層下請け構造において最もトラブルになりやすいのが、「無断再委託(孫請けへの横流し)」です。
発注元に無断で外部のフリーランスや二次下請け企業へ業務を再委託し、その再委託先から情報が漏えいした場合、下請け企業は「履行補助者の過失」として全責任を負わされるだけでなく、重大な契約違反として契約解除や多額の違約金を請求されます。
契約書においては、再委託を行う場合の「事前書面承諾の要件」を明確にし、再委託先に対しても自社と同等以上のセキュリティ義務を課すことを合意しておかなければなりません。また、インシデント発生時の報告ルールについても、「調査完了後に報告」ではなく「事故の疑いが生じた時点で直ちに一報を入れる」という迅速な報告ルートを明文化しておくことが重要です。
損害賠償額の制限条項(責任上限キャップ)と免責事由の設計
中小企業が最も注力すべき契約交渉が、「損害賠償額の制限条項(リミテーション・オブ・ライアビリティ)」の導入です。
契約書に賠償制限条項がない場合、民法の原則に従って無制限の賠償義務を負う危険に晒されます。以下のような上限規定を条文に盛り込むことが必須の防衛策となります。
[損害賠償制限条項のモデル文面例]
「本契約に関連して甲または乙が被った損害に対する相手方の賠償責任は、
直接かつ現実に生じた通常損害に限り、過去12ヶ月間に本契約に基づき甲が乙に
現実に支払った委託料の総額を上限とする。ただし、故意または重過失による場合はこの限りでない。」
上限キャップ条項が会社を守る防波堤
このように「委託料の数ヶ月分〜1年分」を上限キャップとして設定しておけば、自社の企業規模を遥かに超える億単位の賠償請求によって会社が倒産するリスクを法的に遮断することができます。
契約見直しにおける重要条項チェックリスト
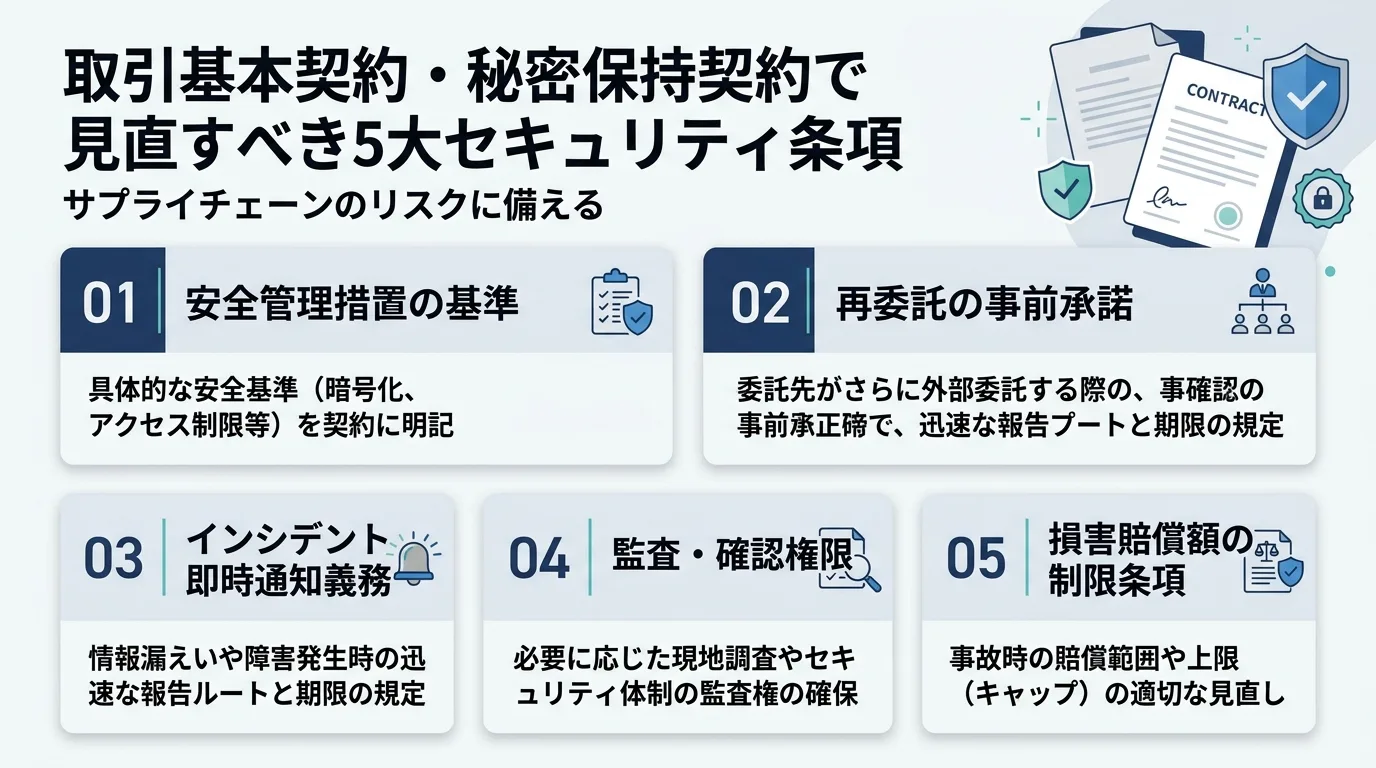
契約書の締結・更新時に必ず見直すべき5つの重要項目を以下の表に整理しました。
| 条項名 | 自社が受ける典型的なリスク | 見直し・修正の方向性 |
|---|---|---|
| 安全管理基準条項 | 「高度なセキュリティ」等の曖昧な表現で過失を追及される | IPAガイドラインや合意した具体的仕様に限定する |
| 損害賠償制限条項 | 賠償範囲が無制限となり、数億円の請求で倒産する恐れ | 直接の通常損害に限定し、委託料金額等を上限キャップにする |
| 再委託条項 | 無断再委託とみなされ契約解除・違約金が発生する | 事前承諾の基準を明記し、再委託先管理の範囲を限定する |
| インシデント通知条項 | 報告の遅れを理由に被害拡大の責任を押し付けられる | 発覚時の一次連絡期限と報告事項の範囲を合意しておく |
| 監査・立入権限条項 | 親会社から無制限の業務監査やシステム調査を強要される | 業務に支障のない範囲とし、事前通知と守秘義務を課す |
万が一の事故に備えるサイバーセキュリティ保険の補償範囲と活用法
契約書でどれほど防衛条項を整えたとしても、自社に「重大な過失」が認められた場合は賠償制限条項が無効化される可能性があります。こうした残余リスクを移転するための最終防衛策が「サイバーセキュリティ保険(サイバー保険)」の活用です。
サイバー保険は、万が一の不正アクセスや情報漏えい事故が発生した際に生じる巨額の経済的損失を幅広くカバーしてくれます。
サイバー保険の3大補償範囲
- 1. 第三者への損害賠償金:発注元や取引先、顧客から法的な損害賠償請求を受けた場合の賠償金および示談交渉費用。
- 2. 事故対応の各種費用損害:フォレンジック調査費用、原因究明費、弁護士相談費用、コールセンター設置費用、記者会見・お詫び状送付実費。
- 3. 自社の利益損害(オプション):ランサムウェア感染等で自社の業務・システムが停止した期間の営業利益の補償。
年間数十万円程度の保険料で数千万円〜数億円規模の補償枠を確保できるため、発注元に対する「当社はサイバー保険に加入しており万全の賠償資力を持っています」という強力な信用力(E-E-A-T)のアピールにも繋がります。
💡 中小企業向けサイバー保険の保険料相場や比較を知りたい方へ
補償内容の違いや自社に適したプランの選び方はこちらで詳しく解説しています。
→ サイバー保険の補償範囲と費用相場や加入メリットの徹底比較(※順次公開予定)
取引先を失わないための最低限のセキュリティ水準と是正計画ロードマップ
大手取引先からの信頼を維持し、サプライチェーンから排除されないためには、自社のセキュリティ水準を客観的な指標に基づいて向上させることが不可欠です。
経済産業省とIPAが推進する「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」では、取引先の重要度に応じた評価基準が策定されています。すべてを一朝一夕に完璧にする必要はなく、以下のロードマップに沿って優先度の高い対策から順次着手していくのが推奨されるアプローチといえます。
- ステップ1:認証と脆弱性の徹底管理(即時対応) 外部接続を許可しているVPN機器やクラウドサービスに多要素認証(MFA)を義務付け、OSやルーターのセキュリティパッチを適時適用する体制を整えます。
- ステップ2:オフラインバックアップの隔離(短期的対応) ランサムウェアによる同時暗号化を防ぐため、業務データのバックアップをネットワークから切り離された物理メディアや変更不可能な不変ストレージ(イミュータブルストレージ)に保管しなければなりません。
- ステップ3:有事の初動マニュアルと連絡体制の整備(中期的対応) インシデント発生時に「誰がどの端末をネットワークから遮断し、どの外部専門会社および発注元へ連絡するか」を取りまとめた緊急対応手順書(インシデントレスポンスプラン)を策定し、社内に周知します。
まとめ:サプライチェーン攻撃への法的備えと契約防衛で信頼を守ろう
サプライチェーン攻撃における下請け企業の法的責任は、決して「運が悪かったから全額弁償する」という単純なものではありません。
法的な損害賠償義務は客観的な過失や因果関係の有無によって厳密に判断されるため、日頃から公的ガイドラインに沿った安全管理措置を着実に実行し、その証拠を記録に残しておくことが最強の法的防御となります。
また、発注元から提示された契約書をそのまま受け入れるのではなく、損害賠償の上限キャップ条項や安全基準の明確化を交渉し、サイバー保険への加入と組み合わせることで、万が一の事態であっても企業存続を守ることが可能です。セキュリティ対策を「コスト」ではなく「取引先からの信頼を勝ち取るための先行投資」と捉え、今日からできる一歩を着実に進めていきましょう。
本記事に掲載されている法務・サイバーセキュリティに関する情報は、2026年時点の民法、個人情報保護法、経済産業省・IPA各種ガイドラインおよび裁判例に基づき一般的な情報提供を目的として作成されたものです。個別のセキュリティインシデントにおける法的責任の有無や損害賠償額の算定、契約条項の効力については、個別の契約内容や事故状況、過失の程度によって結論が異なります。実際の法的紛争や契約交渉、事故対応にあたっては、必ず弁護士等の専門家へ直接ご相談いただきますようお願いいたします。