[EYECATCH]
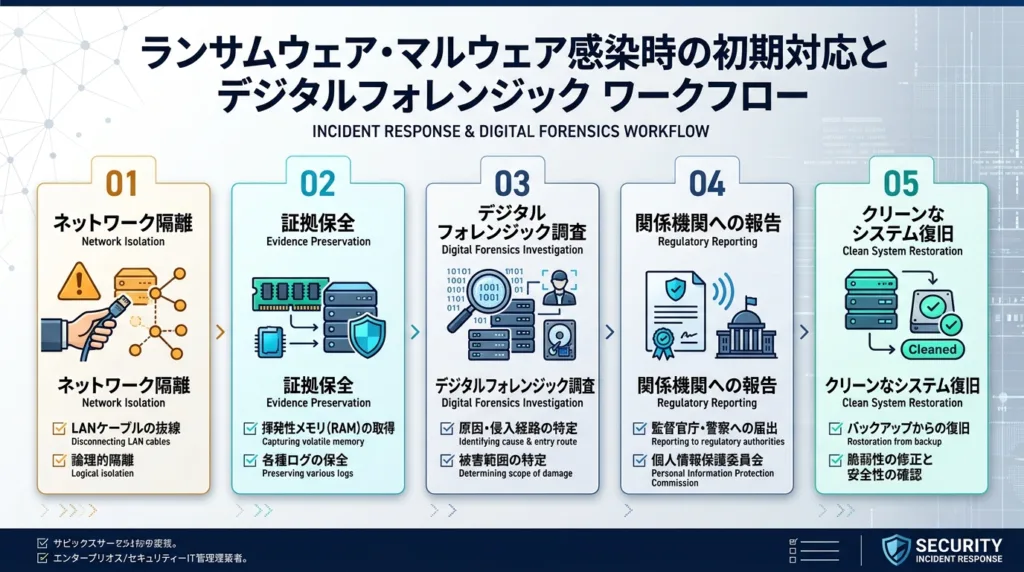
ランサムウェア感染時の初動では「電源を切らずLANケーブルを抜くこと」が鉄則です。再起動や初期化は重要なログやメモリ証拠を消滅させます。フォレンジック調査費用は300万〜500万円が相場であり、個人情報保護委員会への速報(3〜5日以内)に備えた迅速な証拠保全が欠かせません。
- 電源オフやスキャンは証拠隠滅となるため厳禁
- 有線LAN抜線とWi-Fi切断で横展開を遮断
- フォレンジック調査は侵入経路と漏洩範囲を特定
 女性
社内PCがランサムウェアに感染した警告が出ました。電源を切って初期化すれば被害を防げますか?
 編集長:カナメ
電源オフや初期化は絶対に避けてください。メモリ内の証拠が消え、侵入経路の特定が不可能になります。まずはLANケーブルを抜いてネットワークから隔離し、客観的な証拠保全を進めましょう。
社内のPCやファイルサーバーの画面に突如として身代金要求の脅迫文が表示されるランサムウェア被害は、企業規模を問わず深刻な脅威となっています。画面を目にした担当者がパニックに陥り、良かれと思って行った初動対応が、かえって事態を悪化させるケースが後を絶ちません。
特に「慌てて電源コードを引き抜いた」「市販のウイルス対策ソフトでスキャンをかけた」「バックアップから即座に復元を試みた」といった行動は、デジタルフォレンジック調査に必要な貴重な痕跡を永久に消滅させてしまいます。
正しい初動対応手順、被害拡大を防ぐチェックリスト、フォレンジック調査の費用相場、そして個人情報保護法に基づく公的報告義務まで、情シス・総務担当者が押さえるべき実務の全貌を体系的に解説します。
【2026年最新】サイバー攻撃・個人情報漏洩時の初動対応マニュアル|報告義務とフォレンジック調査の費用相場
サイバー攻撃やランサムウェア感染、個人情報漏洩などのセキュリティインシデントが発生した際、企業の命運を分けるのは「発覚直後1時間の初動対応」と「法制度に則った迅速な公的報告」です。パニックに…
- 1 | ランサムウェア感染発覚直後に絶対やってはいけないNG行動と被害拡大防止策
- 1-1 | 電源オフや再起動による揮発性メモリ(RAM)データの消失リスク
- 1-2 | ネットワーク接続の放置が招く横展開(ラテラルムーブメント)の脅威
- 1-3 | 安易なウイルススキャンや初期化によるタイムラインログの破壊
- 2 | 企業の被害を最小化する緊急初動チェックリストと証拠保全の実務手順
- 2-1 | 物理LAN抜線と無線切断による論理的・物理的ネットワーク隔離
- 2-2 | VPN機器やファイアウォールを含む重要アクセスログの抽出と保全
- 2-3 | 経営陣・CISO・法務部門への緊急エスカレーションと対応体制の確立
- 3 | デジタルフォレンジック調査の流れ・費用相場と法的報告義務
- 3-1 | フォレンジック調査の4段階プロセス(トリアージ・保全・解析・報告)
- 3-2 | 中小企業におけるフォレンジック調査の費用相場(300万〜500万円)
- 3-3 | 個人情報保護委員会への報告義務(速報3〜5日・確報30〜60日以内)
- 3-4 | 警察庁サイバー警察局やJPCERT/CCへの相談と二次被害防止
- 3-5 | まとめ:ランサムウェアの初動対応とフォレンジック費用を把握して備えよう
- 4 | よくある質問
ランサムウェア感染発覚直後に絶対やってはいけないNG行動と被害拡大防止策
電源オフや再起動による揮発性メモリ(RAM)データの消失リスク
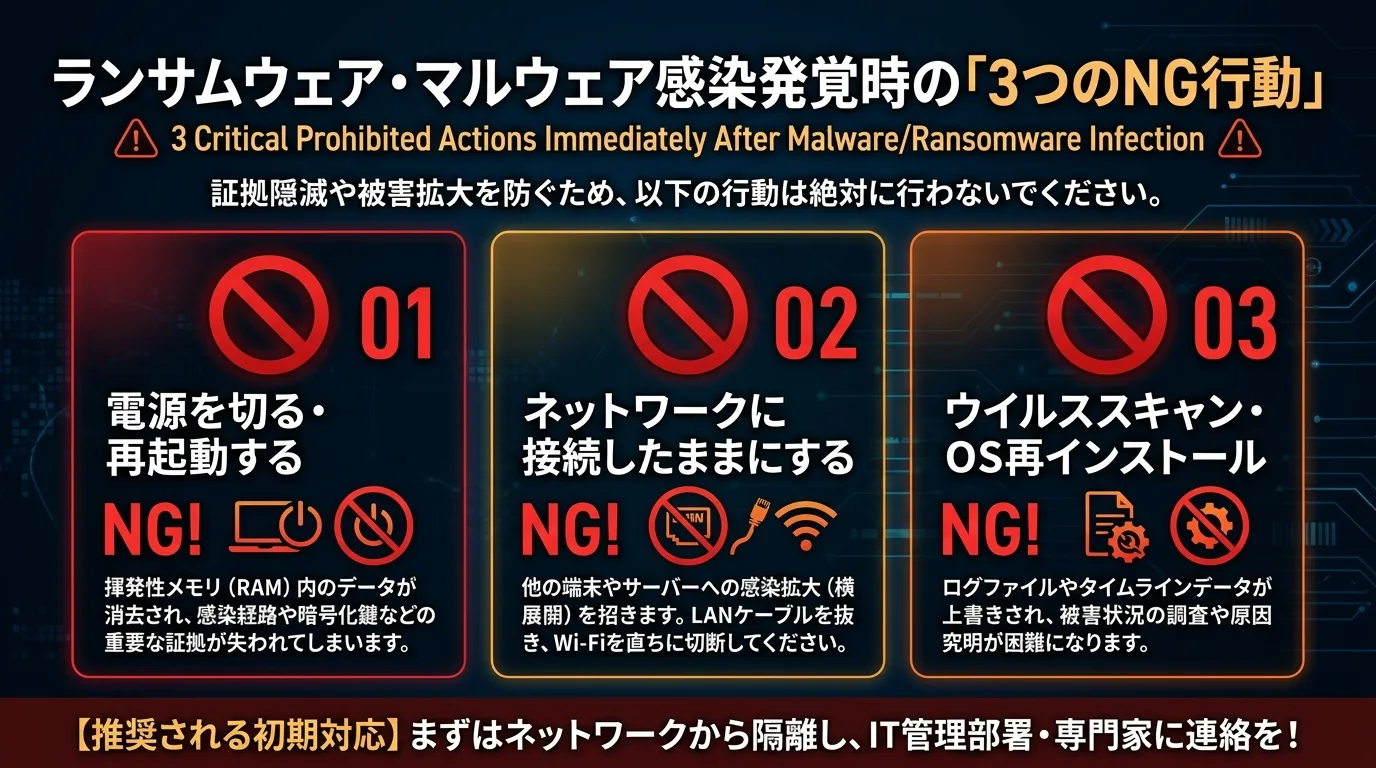
社内端末でランサムウェアやマルウェアの感染が疑われた際、最もやりがちな致命的ミスが「端末のシャットダウンや再起動」です。一般的には電源を切れば被害の拡大が止まると思われがちですが、サイバーインシデント対応においては正反対の結果を招くことになりかねません。
PCやサーバーの動作中、メインメモリ(RAM)には実行中の不正プロセス、通信先のC2サーバー情報、復号に繋がる暗号化キー、インジェクションされた悪性コードなどの極めて重要な証拠データが保持されています。これらは電源を切った瞬間に揮発して二度と復元できないリスクを抱えています。
- 端末の強制終了:揮発性メモリ(RAM)に常駐する悪性コードや暗号鍵が即座に消滅
- システムの再起動:マルウェアの自動起動トリガーが作動し暗号化が一段と加速
- 電源コードの抜線:未書き込みログの破損を招き事後検証の精度が著しく低下
公的なフォレンジック調査ガイドラインでも、調査対象機器の電源オフは「実施してはいけない措置」として明確に禁じられています。画面を触らず、電源が入った稼働状態のまま保持することが鉄則といえるでしょう。
ネットワーク接続の放置が招く横展開(ラテラルムーブメント)の脅威
電源を切ってはならない一方で、ネットワーク接続を漫然と維持し続けることも極めて危険な状態を生み出します。近年のランサムウェア攻撃は、1台のPCを足がかりにして社内ネットワーク内を探索し、ドメインコントローラーやバックアップサーバーへ権限を昇格させながら感染を広げる「横展開(ラテラルムーブメント)」を特徴とします。
感染端末が社内LANやWi-Fi、社内VPNに接続されたままだと、わずか数十分から数時間のうちに社内全域のファイルサーバーが暗号化される破滅的な被害に発展しかねません。警察庁の調査でも、被害企業の6割超がVPN機器などのネットワーク境界から侵入されている事実が報告されています。
- 有線LANの物理抜線:ハブやPC本体からLANケーブルを速やかに引き抜く
- 無線通信の完全無効化:Wi-Fi接続の切断およびBluetooth機能をオフに設定
- 仮想ネットワークの遮断:クラウド環境の場合はセキュリティグループで即時隔離
SNS上のリアルな声 「社内で不正アクセスの疑いが出た際、単体PCの電源を切るのではなく、即座に組織全体のネットワークを論理遮断したことで、基幹サーバーへの感染拡大を間一髪で食い止めることができました。」
外部との通信だけでなく、社内セグメント間の通信も速やかに断ち切ることが、被害を最小限に食い止める防波堤となります。
安易なウイルススキャンや初期化によるタイムラインログの破壊
感染が発覚した現場で、情シス担当者が独断で行ってしまいがちなもう一つの落とし穴が「市販セキュリティソフトによるウイルススキャン」や「OSのクリーンインストール(初期化)」です。
ウイルススキャンを実行すると、不正ファイルが隔離・削除されたり、ファイルのアクセス日時(MACタイム)が更新されたりして、攻撃者がいつ侵入し何を持ち去ったのかというタイムラインの再構築が不可能になります。また、OSを初期化してしまうと、ハードディスク内のイベントログやレジストリ情報が完全に上書き消去されます。
| 初動での対応行動 | 起こり得る重大リスク | 推奨される正しいアクション |
|---|---|---|
| 端末のシャットダウン | RAM内の通信ログ・暗号化キーが消滅 | 電源を入れたまま操作を停止して待機 |
| 有線・無線LANの放置 | 他のサーバーや端末へ横展開し被害拡大 | 物理LANケーブルの抜線とWi-Fi切断 |
| 市販ソフトでスキャン | 証拠ファイルのMACタイム更新・隔離 | ファイル操作を一切行わず現状維持 |
| OSの即時初期化 | 侵入経路や情報漏洩の証拠が完全消失 | フォレンジック専門家によるイメージ複製を待つ |
証拠が破壊されると、警察への被害届提出や個人情報保護委員会への報告において「どのような情報が外部流出したか不明」と判断され、企業の社会的信用を大きく失墜させる要因となります。
企業の被害を最小化する緊急初動チェックリストと証拠保全の実務手順
物理LAN抜線と無線切断による論理的・物理的ネットワーク隔離
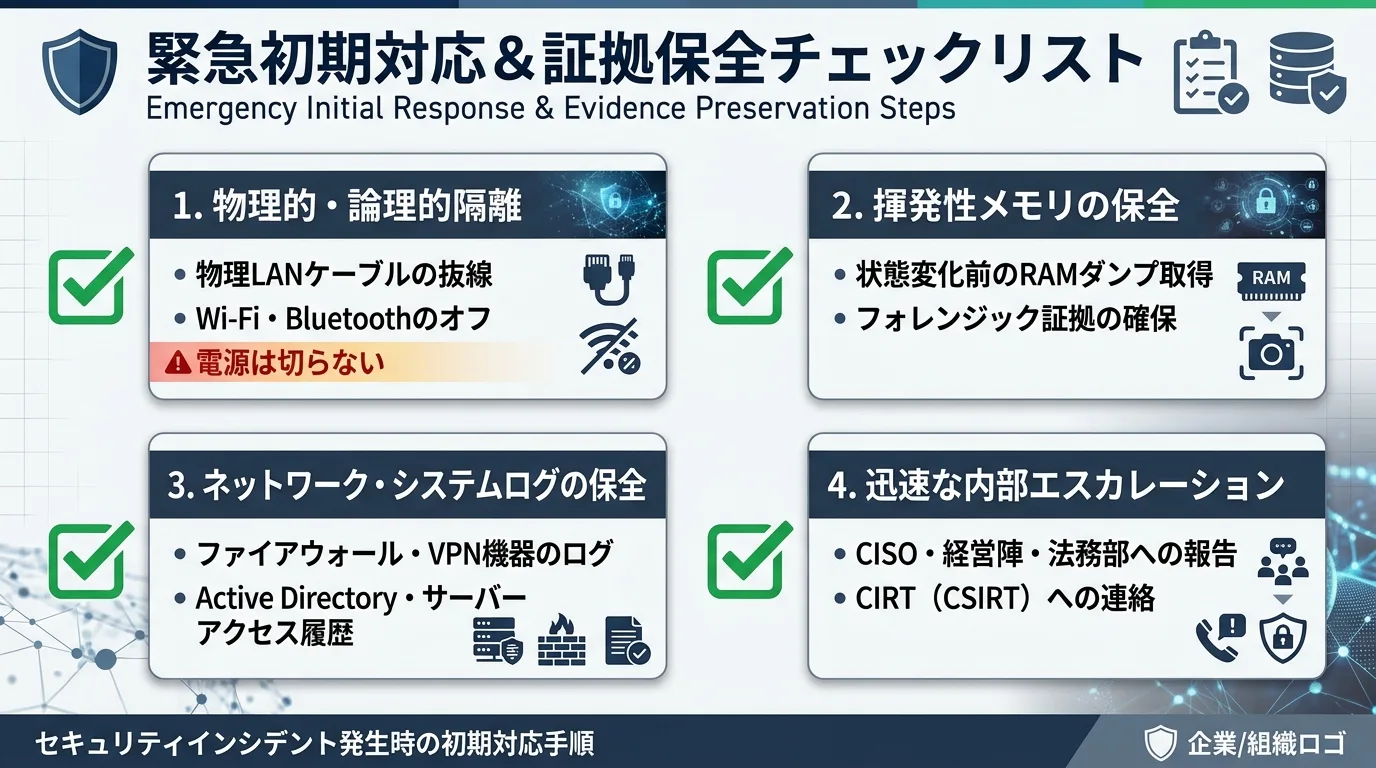
ランサムウェア感染の兆候を確認した際、現場の担当者が迷わず実行すべき最優先タスクは「通信の即時物理遮断」です。この工程はITの高度な知識がなくても、手順さえ周知されていれば誰でも数秒で完結できます。
端末がデスクトップPCの場合は、背面の有線LANケーブルの爪を押して確実に引き抜きます。ノートPCでWi-Fiを利用している場合は、物理的なワイヤレススイッチをオフにするか、機内モードへ切り替えて電波を遮断してください。
- 有線LANケーブルをハブまたは端末側から確実に引き抜いているか
- ノートPCのWi-Fiスイッチをオフまたは機内モードに設定したか
- 複合機や外部接続ストレージ(NAS)の接続ケーブルを外したか
この時、画面上に「〇時間以内にビットコインを支払え」といった脅迫画面(ランサムノート)が表示されている場合は、スマートフォンのカメラで画面全体を撮影して記録に残しておきましょう。表示された連絡先や文言は、マルウェアの亜種や攻撃グループを特定する貴重な手がかりとなります。
VPN機器やファイアウォールを含む重要アクセスログの抽出と保全
端末を隔離した直後に着手すべき実務が、ネットワーク境界機器や認証基盤における「ログデータの保全」です。多くのサイバー攻撃では、感染端末そのものだけでなく、社内へ侵入する際に踏み台とされたVPNルーターやUTMに侵入痕跡が残されています。
しかし、中小企業で一般的に導入されているルーターやUTMはログの保存容量が小さく、数日から数週間で古いログから順次上書き消去されてしまう仕様が珍しくありません。攻撃の全容を解明するためには、ログが消える前に別媒体へバックアップ退避させる必要があります。
- VPN・UTM機器のログ:侵入元の外部IPアドレスや認証成功・失敗履歴を抽出
- Active Directoryログ:特権アカウントの不正作成や横展開の痕跡を保全
- DNS・プロキシサーバーログ:C2サーバーへの不正通信リクエスト履歴を確保
公的な調査基準でも、調査に必要なログは少なくとも1年程度保管されていることが望ましいとされています。保全作業を行う際は、バックアップファイルのハッシュ値を算出し、改ざんされていない完全性を証明できるように記録を残すことが肝要です。
経営陣・CISO・法務部門への緊急エスカレーションと対応体制の確立
インシデントの発生を情シス部門内だけで抱え込み、解決を図ろうとすることは最も避けるべき対応パターンです。サイバー攻撃への対応は、単なる技術的なトラブル復旧にとどまらず、事業継続(BCP)、損害賠償、監督官庁への法定義務報告、顧客への適時開示が絡む全社的な経営課題に直結します。
感染の疑いが生じた段階で、あらかじめ定められた緊急連絡網に従い、経営陣、情報セキュリティ責任者(CISO)、総務・法務部門、顧問弁護士へ速やかに一報をエスカレーションしてください。
- 一報の共有:被害端末の台数、判明している症状、ネットワーク隔離の実施状況を経営層へ報告
- 対策本部の立ち上げ:システム復旧班、対外広報・法定報告班、業務代替班の役割分担を決定
- 専門会社への緊急要請:初動調査と証拠保全を委託するフォレンジック事業者を即日選定
経営陣の迅速な意思決定がなければ、フォレンジック調査の予算確保や外部ベンダーとの秘密保持契約(NDA)締結が遅れ、初動のゴールデンタイムを逃すことになります。
【2026年最新】ランサムウェア対策に必須のバックアップ設計|3-2-1ルールとイミュータブル(不変)保存の実務
「毎日NASや外付けHDDにバックアップを取っているから、ランサムウェアに感染しても大丈夫」と考えるのは極めて危険な誤解です。警察庁の最新統計によれば、ランサムウェア被害に遭った企業の7割以…
デジタルフォレンジック調査の流れ・費用相場と法的報告義務
フォレンジック調査の4段階プロセス(トリアージ・保全・解析・報告)
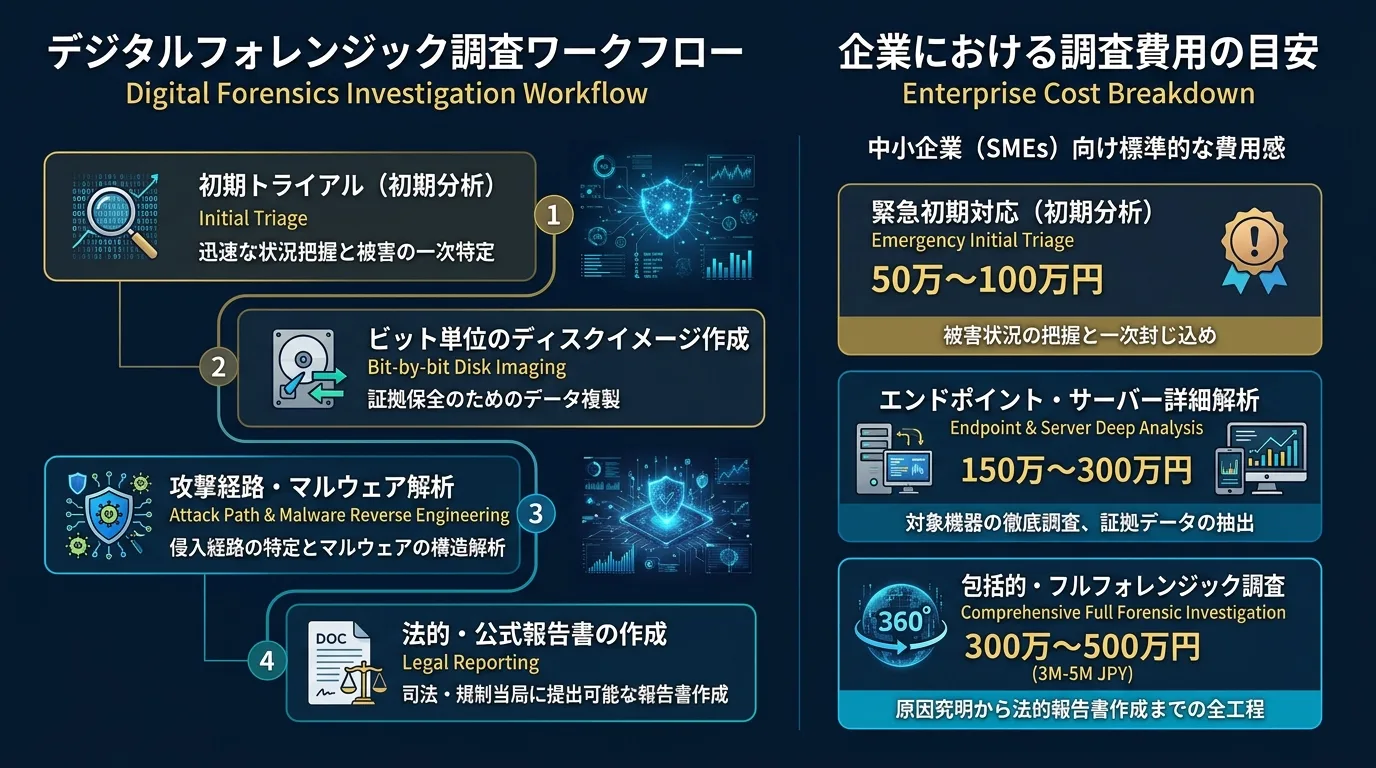
被害状況を客観的に証明し、安全な復旧計画を立てるために不可欠となるのが「デジタルフォレンジック調査」です。専門機関による調査は、一般的に次の4つのフェーズに沿って進められるのが通例です。
第1段階は「初動トリアージ」であり、被害機器の台数やマルウェアの種類を簡易診断し、本格調査が必要な対象機器を選定します。第2段階の「証拠保全」では、対象機器のハードディスクからビット単位で完全に同一の複製(フォレンジックイメージ)を作成し、オリジナル機器の完全性を強固に保護します。
- 初動トリアージ:感染範囲と影響度を即座に判定し調査スコープを最適化
- ビットストリーム保全:元データを一切変更せず完全複製のディスクイメージを作成
- 深層解析作業:侵入経路、マルウェアの挙動、外部流出データの痕跡を精密解析
- 法的報告書の納品:警察や個人情報保護委員会に提出可能な公式レポートを策定
第3段階の「解析」において、攻撃者の侵入経路や残存バックドア、データ流出の有無を精査します。最終的に納品される報告書は、警察の捜査資料やステークホルダーへの説明責任を果たす決定的な証拠書類といえるでしょう。
中小企業におけるフォレンジック調査の費用相場(300万〜500万円)
経営陣がフォレンジック調査の実施を躊躇する最大の要因が「調査費用の不透明さ」です。日本ネットワークセキュリティ協会(JNSA)の調査データによると、PCやサーバー数台程度を対象とした初動対応およびフォレンジック調査の費用は、概ね300万〜400万円が一つの目安となっています。
調査対象の台数やサーバーの台数、緊急対応の有無によって総額は変動しますが、中小企業における標準的な費用相場は以下の通りです。
| 調査フェーズ・項目 | 作業内容の詳細 | 費用相場の目安 |
|---|---|---|
| 緊急初動トリアージ | 被害機器の一次診断、隔離支援、調査方針策定 | 50万〜100万円 |
| 端末・サーバー詳細解析 | ディスク保全、マルウェア解析、ログ痕跡調査 | 150万〜300万円 |
| 包括的フルフォレンジック | 侵入経路特定、全社ネットワーク解析、報告書作成 | 300万〜500万円 |
| 被害総額(復旧・賠償含む) | システム再構築、業務停止損失、通知費用(参考) | 中央値 約3,800万円 |
JNSAのレポートでは、インシデント全体の損害額中央値が約3,800万円(平均値は約6,019万円)に達すると報告されています。フォレンジック費用だけでなく、システムの再構築や業務停止による売上損失を含めた総合的な予算確保と、サイバー保険の活用を平時から検討しておく必要があります。
個人情報保護委員会への報告義務(速報3〜5日・確報30〜60日以内)
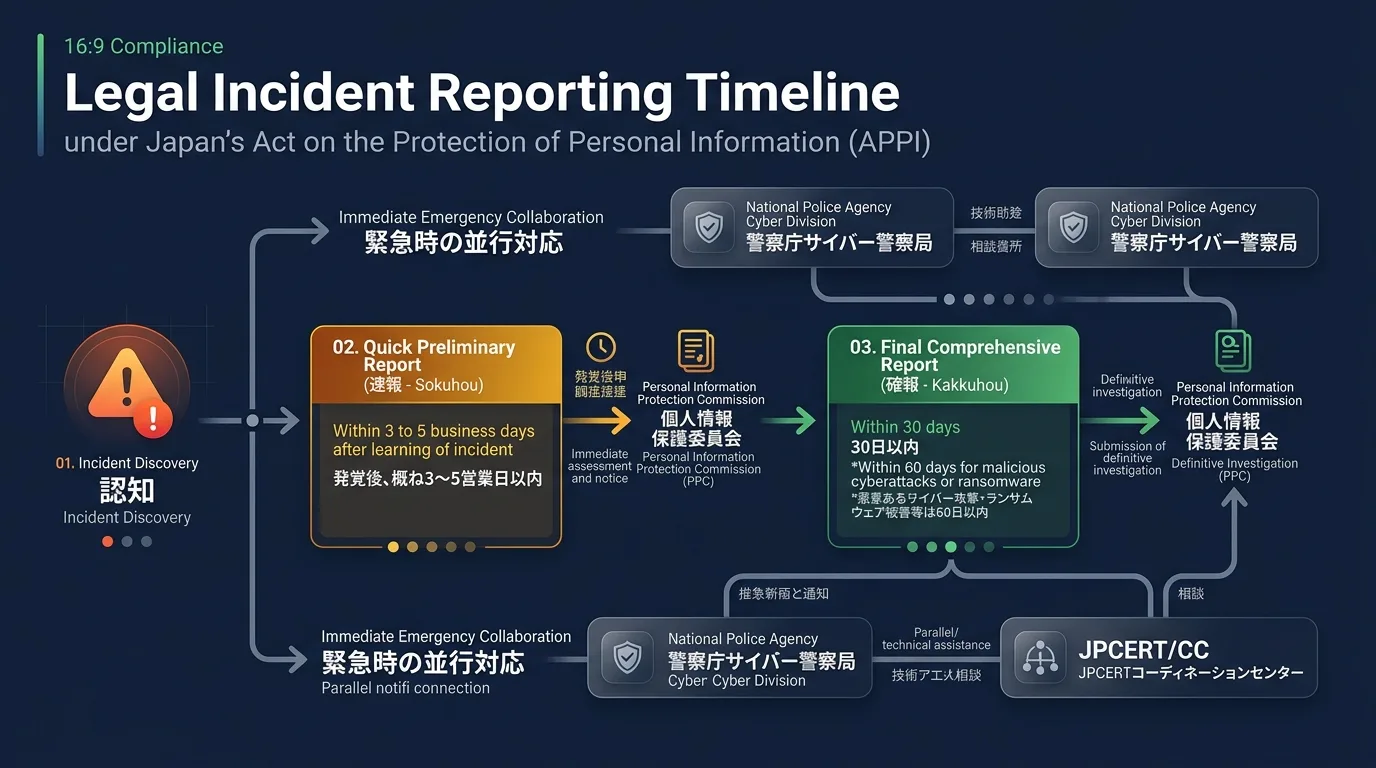
ランサムウェア被害において見落としてはならないのが、個人情報保護法に基づく「漏えい等報告」の法的義務です。不正な目的によるアクセスや、ランサムウェアによって個人データが暗号化されて復元できなくなった場合、個人情報保護委員会への報告が法律上義務付けられています。
報告には「速報」と「確報」の2段階が定められています。速報は事態を知った日から「概ね3〜5日以内」という極めて短い期間内に行う必要があります。詳細な調査結果が出ていなくても、その時点で判明している事実を速やかに提出しなければなりません。
- 速報の提出期限:事態を把握してから概ね3〜5日以内に第一報を報告
- 確報の提出期限:原則30日以内(サイバー攻撃等の不正行為による場合は60日以内)
- 本人への通知義務:漏えいした個人データの本人に対して速やかに事態を通知
確報の期限は原則30日以内ですが、不正アクセスやランサムウェアなどの悪意ある行為に起因する場合は「60日以内」に緩和されています。フォレンジック調査には通常1か月前後の期間を要するため、速報を速やかに出した上で、専門機関の最終調査結果を待って確報をまとめる実務フローを徹底しましょう。
警察庁サイバー警察局やJPCERT/CCへの相談と二次被害防止
公的報告と並行して進めるべき窓口が、都道府県警察本部のサイバー犯罪相談窓口や「JPCERT/CC(一般社団法人JPCERTコーディネーションセンター)」です。警察への通報は、サイバー保険の適用申請において「被害届の受理番号」が要件とされるケースが多く、実務上不可欠なステップとなります。
また、JPCERT/CCへインシデント情報を共有することで、最新の攻撃手口や復号ツールの提供有無、同一グループによる他社への攻撃遮断に向けた専門的な技術助言を受けることができます。
- 警察相談の重要性:被害届の提出と捜査協力がサイバー保険請求の必須要件となる
- JPCERT/CCの活用:最新の脅威インテリジェンスや技術支援を無償で受けられる
- 身代金支払いの無効性:金銭を支払った企業の約6割がデータを復旧できていない現実
攻撃者に身代金を支払っても、復号キーが提供されなかったり、犯罪組織の資金源として二次被害を招くだけに終わるリスクが極めて高いのが実情です。毅然とした法的対応と専門機関との連携こそが、早期復旧への最短ルートとなります。
まとめ:ランサムウェアの初動対応とフォレンジック費用を把握して備えよう
ランサムウェア感染時の成否を分けるのは、発覚直後の数時間における冷静な初動対応です。「電源を切らずLANケーブルを抜く」「ログを消さない」「速やかに経営層と外部専門家へエスカレーションする」という基本原則を社内で共有しておくことが、数千万円規模の損害を防ぐ決定打となります。
- 感染端末の電源オフ・再起動・初期化は証拠を失うため絶対に避ける
- 物理LANケーブルの抜線とWi-Fi切断で社内への横展開を確実に防ぐ
- フォレンジック調査費用は300万〜500万円を見込み迅速に予算を承認
- 個人情報保護委員会への速報は概ね3〜5日以内に行う義務を徹底
有事の混乱を防ぐためには、日頃から「インシデント対応マニュアル」を整備し、机上演習を定期的に実施しておくことが何よりも重要です。自社のセキュリティ体制に少しでも不安がある場合は、平時のうちに専門家によるセキュリティ診断やバックアップ設計の見直しを進めておきましょう。
よくある質問
- ランサムウェア感染が疑われるPCの電源を切ってはいけない理由は何ですか?
-
PCのメインメモリ(RAM)上に残されている不正プログラムのプロセス情報や通信ログ、暗号化キーなどの重要な証拠データが、電源遮断によって完全に消滅し、侵入経路の特定が不可能になるためです。
- フォレンジック調査の費用相場と期間はどのくらいかかりますか?
-
中小企業における端末やサーバー数台の調査であれば、費用相場は概ね300万〜500万円、調査期間は初動トリアージから最終報告書納品まで約1か月程度を要するのが一般的です。
- 個人情報保護委員会への報告はどのような場合に義務化されますか?
-
不正アクセスのほか、ランサムウェアによって個人データが暗号化され復元できなくなった場合も対象となります。事態覚知から概ね3〜5日以内に速報を、60日以内に確報を提出する必要があります。
- 身代金を支払えば暗号化されたデータは元通り復旧できますか?
-
データを復元できる保証は全くありません。国内外の調査では身代金を支払った企業の約6割がデータを復旧できておらず、犯罪組織への資金供与にもなるため、警察や公的機関は支払いに強く反対しています。
本記事に掲載されている情報は、執筆時点の公的機関(警察庁、経済産業省、IPA、個人情報保護委員会等)の公開資料および各種ガイドラインに基づく一般的な実務解説です。個別のセキュリティインシデント対応や法的判断については、事案の緊急性や個別状況に応じて、専門のサイバーセキュリティ事業者、警察、または弁護士へ速やかにご相談ください。